Esta guía muestra cómo habilitar autenticación multifactor (2FA / MFA) para WatchGuard Mobile VPN mediante la solución de autenticación de dos factores de Protectimus.
El sistema de autenticación multifactor de Protectimus se integra con WatchGuard Mobile VPN mediante el protocolo de autenticación RADIUS.
En este escenario, Protectimus Cloud 2FA Service u On-Premise 2FA Platform actúa como servidor RADIUS, mientras que WatchGuard Mobile VPN desempeña la función de cliente RADIUS.
A continuación, se muestra el esquema de funcionamiento de la solución de Protectimus para la autenticación de dos factores de WatchGuard Mobile VPN.
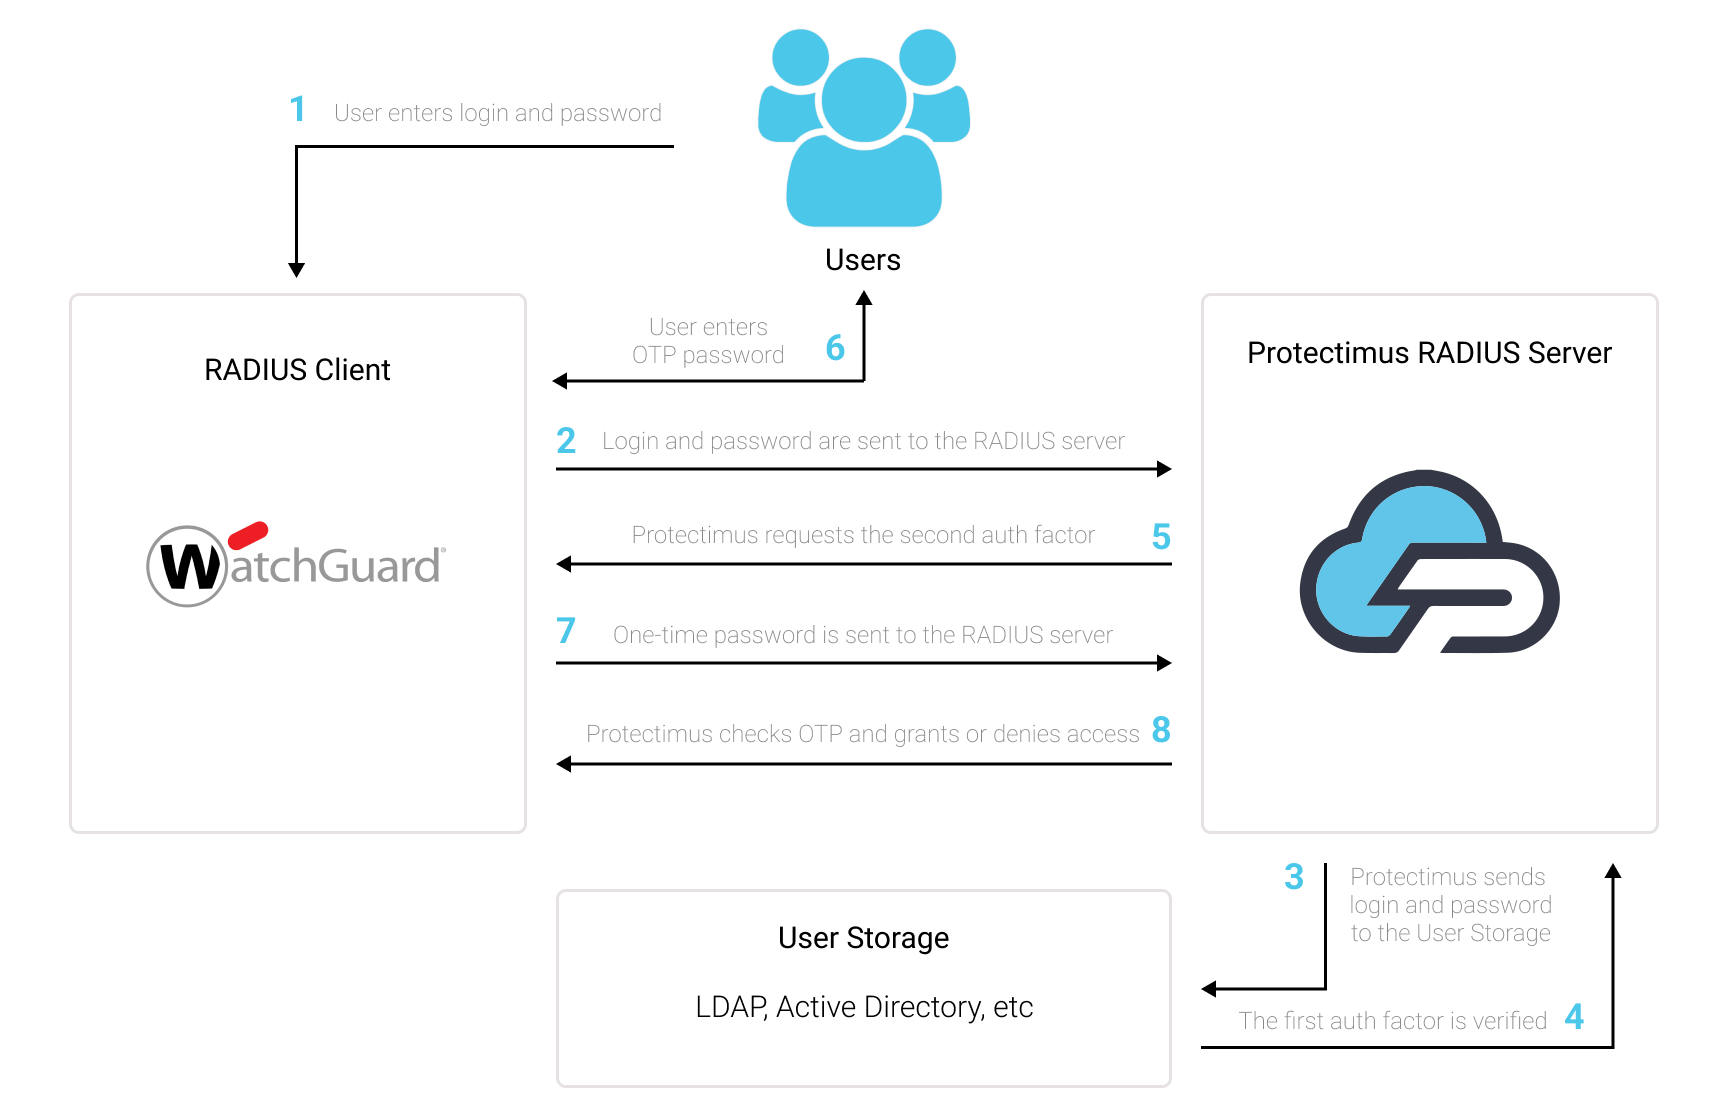
Protectimus Two-Factor Authentication Solution for WatchGuard Mobile VPN permite añadir una capa adicional de seguridad a los inicios de sesión de WatchGuard VPN.
Protectimus WatchGuard Mobile VPN 2FA Solution permite utilizar la autenticación de dos factores en las conexiones de WatchGuard mediante IPSec y SSL.
Al añadir la 2FA/MFA a WatchGuard Mobile VPN, los usuarios utilizarán dos factores de autenticación diferentes para acceder a sus cuentas.
Para vulnerar una instancia de WatchGuard Mobile VPN protegida mediante autenticación de dos factores, un atacante debe obtener al mismo tiempo una contraseña convencional y una contraseña de un solo uso. Además, solo dispone de 30 segundos para interceptar esta última. Esto resulta prácticamente imposible, por lo que la autenticación de dos factores es tan eficaz contra los ataques de fuerza bruta, la falsificación de datos, los keyloggers, el phishing, los ataques man-in-the-middle, la ingeniería social y otros ataques similares.
Puede configurar la autenticación multifactor (2FA) para WatchGuard Mobile VPN con Protectimus mediante el protocolo RADIUS:
- Regístrese en Protectimus SAAS Service o instale On-Premise 2FA Platform y configure los ajustes básicos.
- Instale y configure Protectimus RADIUS Server.
- Añada Protectimus como servidor RADIUS para la MFA de WatchGuard Mobile VPN.
- Configure las políticas de autenticación de WatchGuard Mobile VPN.
Elija su opción de implementación y complete la configuración básica:
Protectimus Cloud Service
Protectimus On-Premise Platform
Encontrará instrucciones detalladas para instalar y configurar Protectimus RADIUS Server para la autenticación de dos factores de WatchGuard Mobile VPN mediante RADIUS en nuestra guía de instalación de Protectimus RADIUS Server para la 2FA de WatchGuard Mobile VPN.
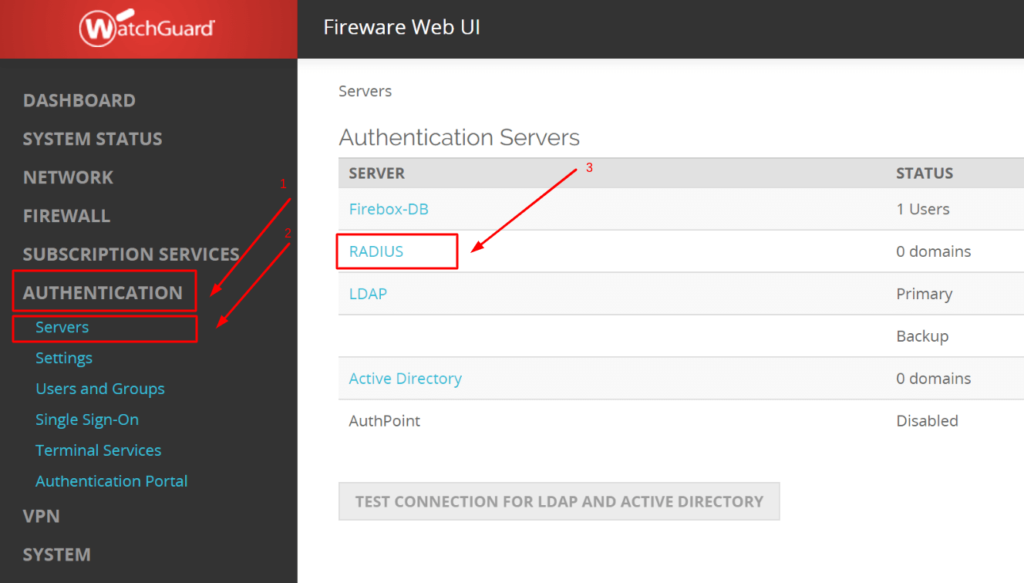
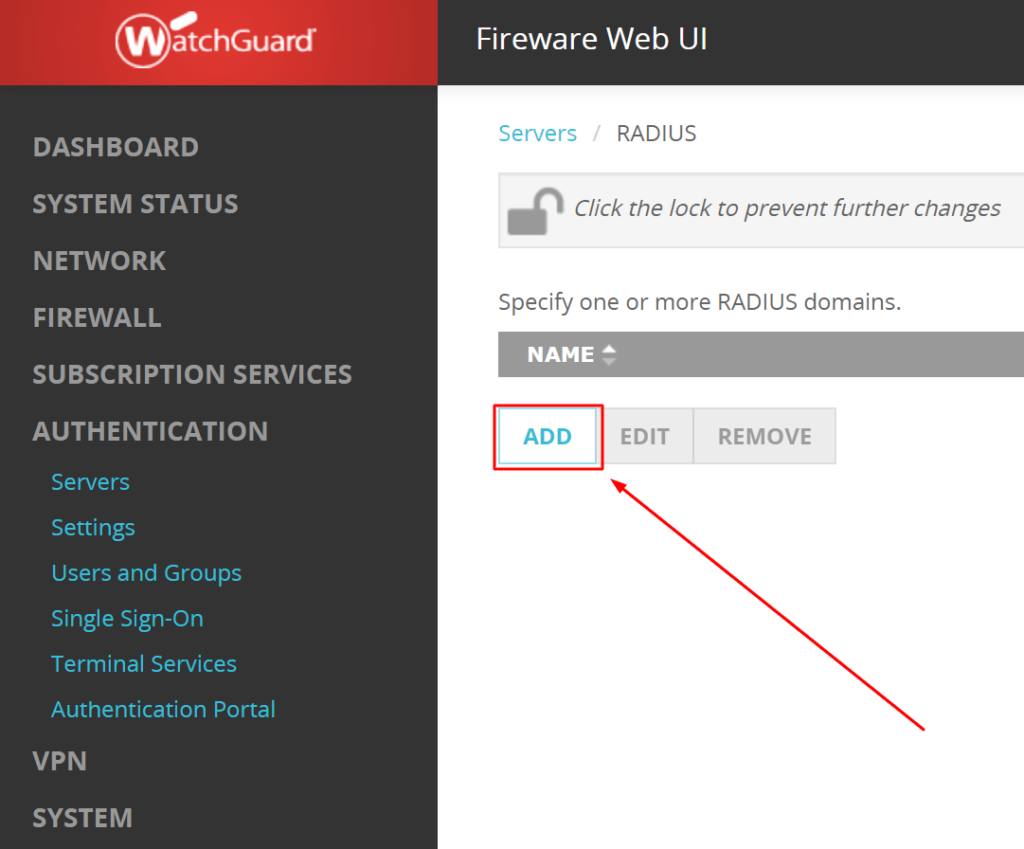
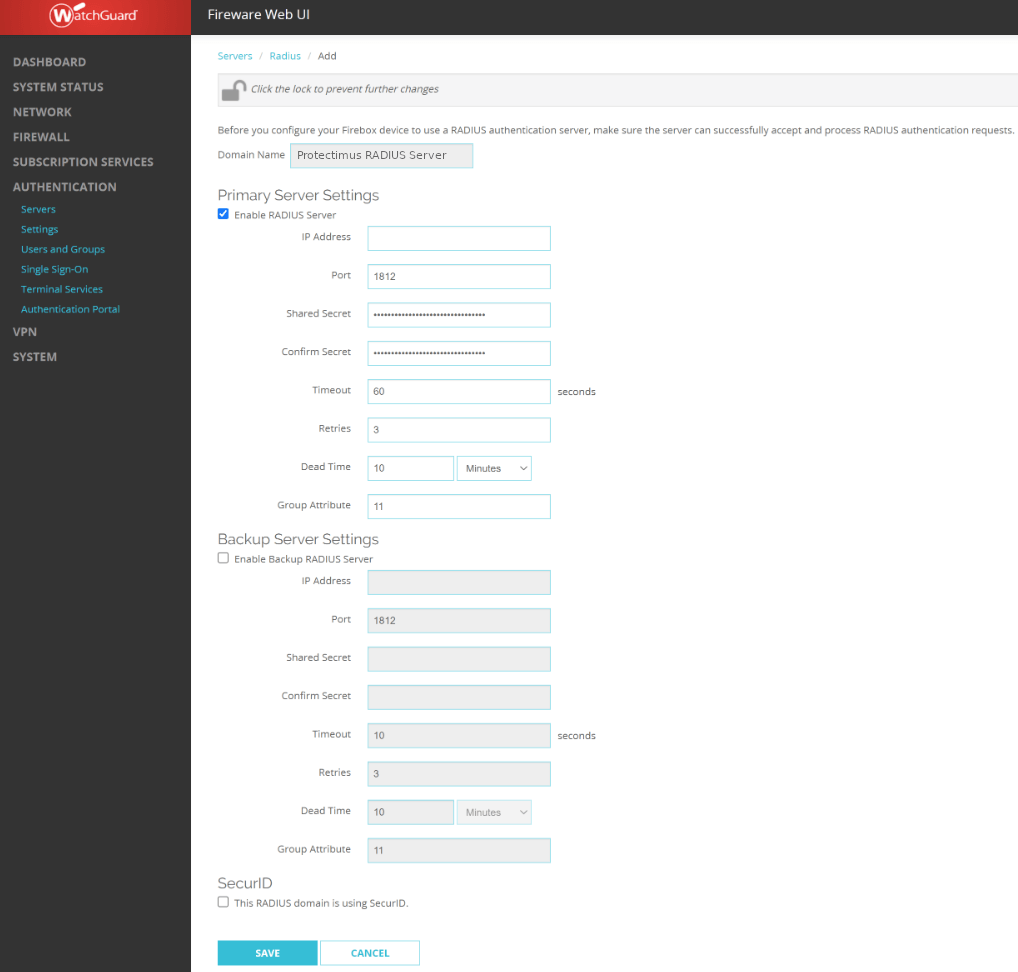
| Domain Name | Introduzca un nombre para el dominio RADIUS, por ejemplo, Protectimus RADIUS Server. Tenga en cuenta que no puede modificar Domain Name después de guardar la configuración. |
| Enable RADIUS Server | Marque la casilla. |
| IP Address | Introduzca la dirección IP del servidor en el que está instalado el componente Protectimus RADIUS Server. |
| Port | Indique 1812 (o el puerto que haya configurado en el archivo radius.yml de Protectimus al configurar Protectimus RADIUS Server). |
| Shared Secret | Indique el secreto compartido que creó en el archivo radius.yml de Protectimus (propiedad radius.secret) al configurar Protectimus RADIUS Server |
| Confirm Secret | Vuelva a introducir el secreto compartido |
| Timeout | Establézcalo en 60 segundos. |
| Retries | Establézcalo en 3. |
| Dead Time | Establézcalo en 10 minutos. |
| Group Attribute | Establézcalo en 11. |
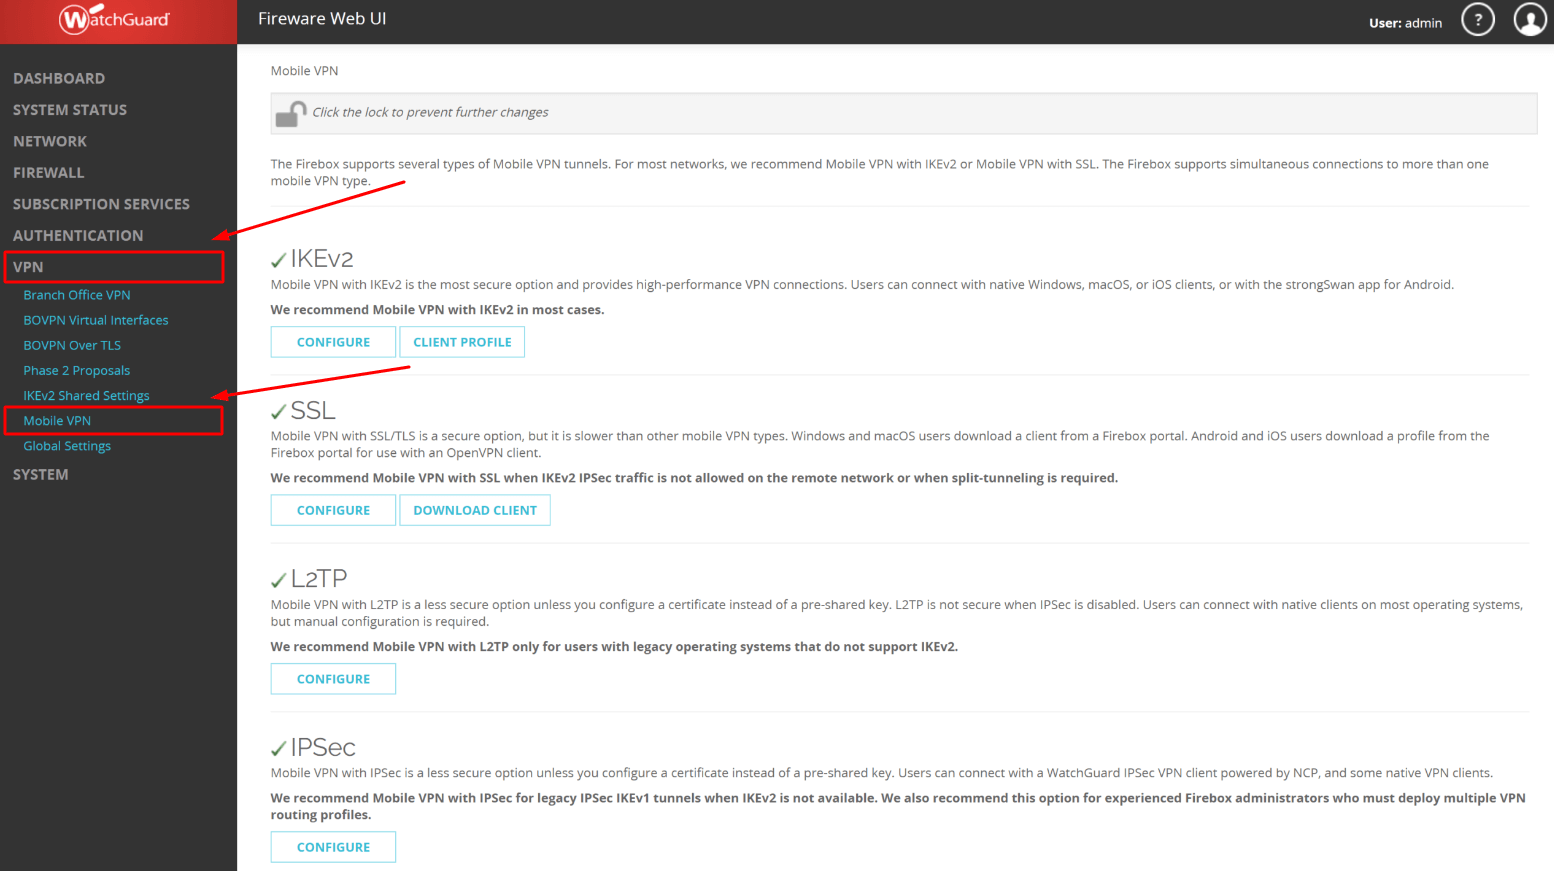
¡TENGA EN CUENTA! Para habilitar la 2FA para SSL Mobile VPN, debe añadir manualmente todos los usuarios a WatchGuard VPN y permitirles utilizar SSL VPN.
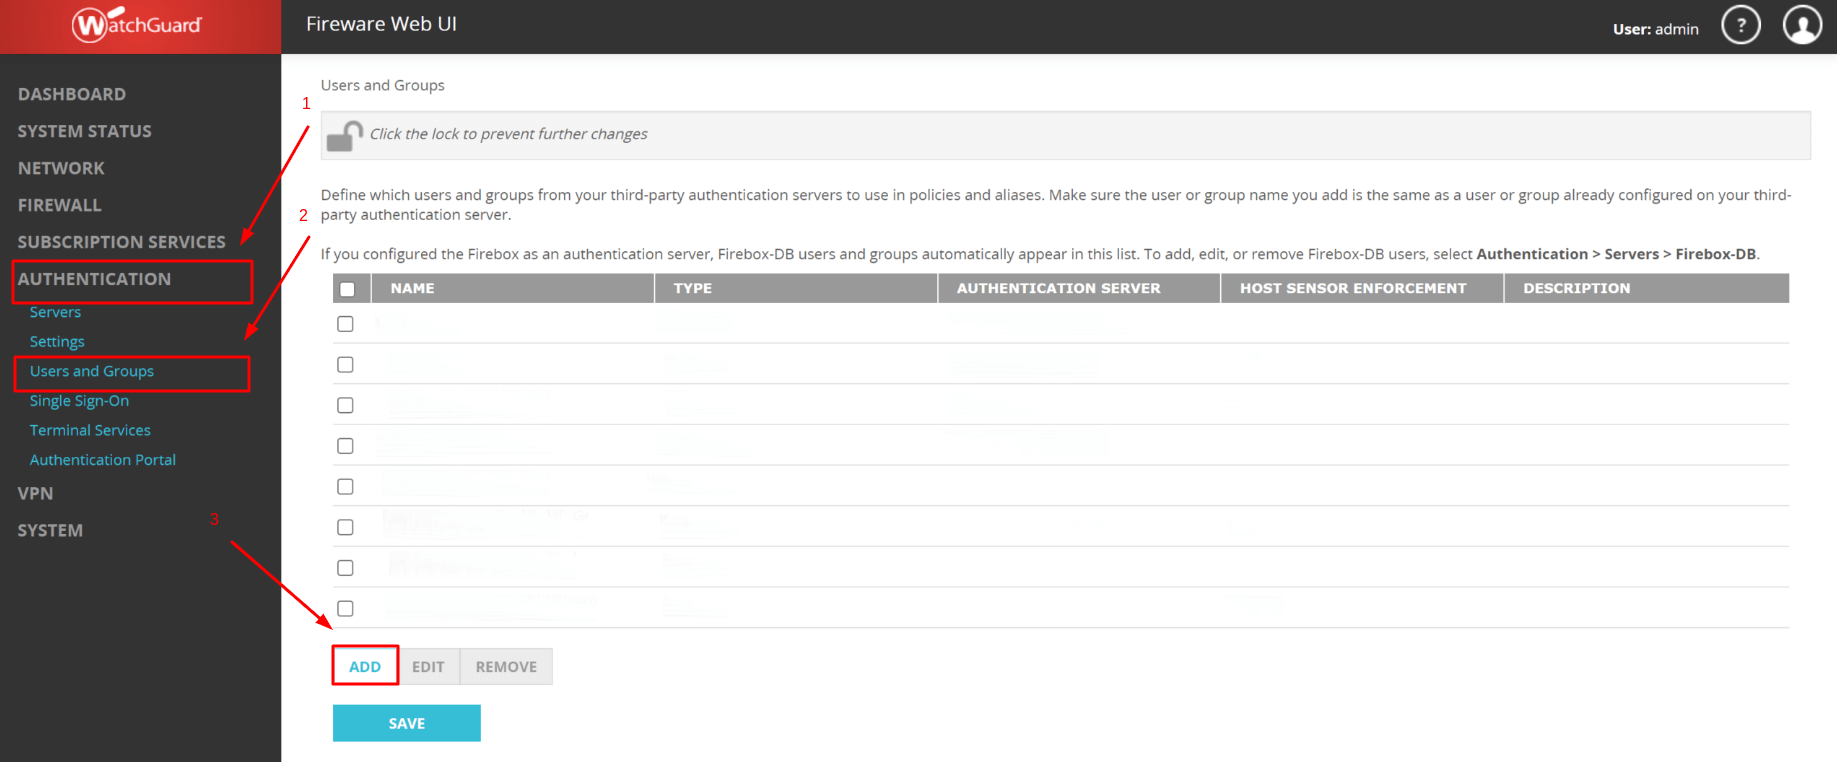
| Type | User |
| Name | Ingrese el nombre de usuario. |
| Description | Opcional, puede ingresar una descripción del usuario si lo desea. |
| Authentication Server | Seleccione el servidor que creó anteriormente (Protectimus RADIUS Server). |
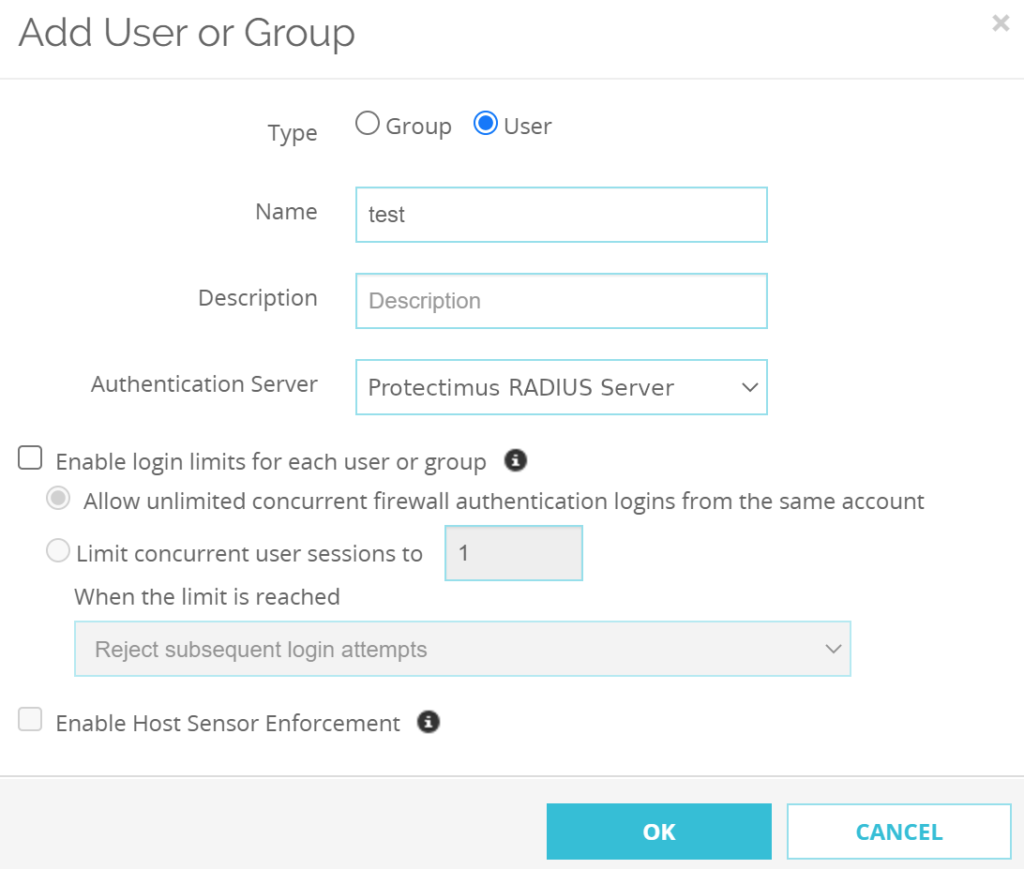
¡TENGA EN CUENTA! Debe seguir los tres pasos anteriores para cada usuario al que desee permitirle usar Mobile VPN con SSL.
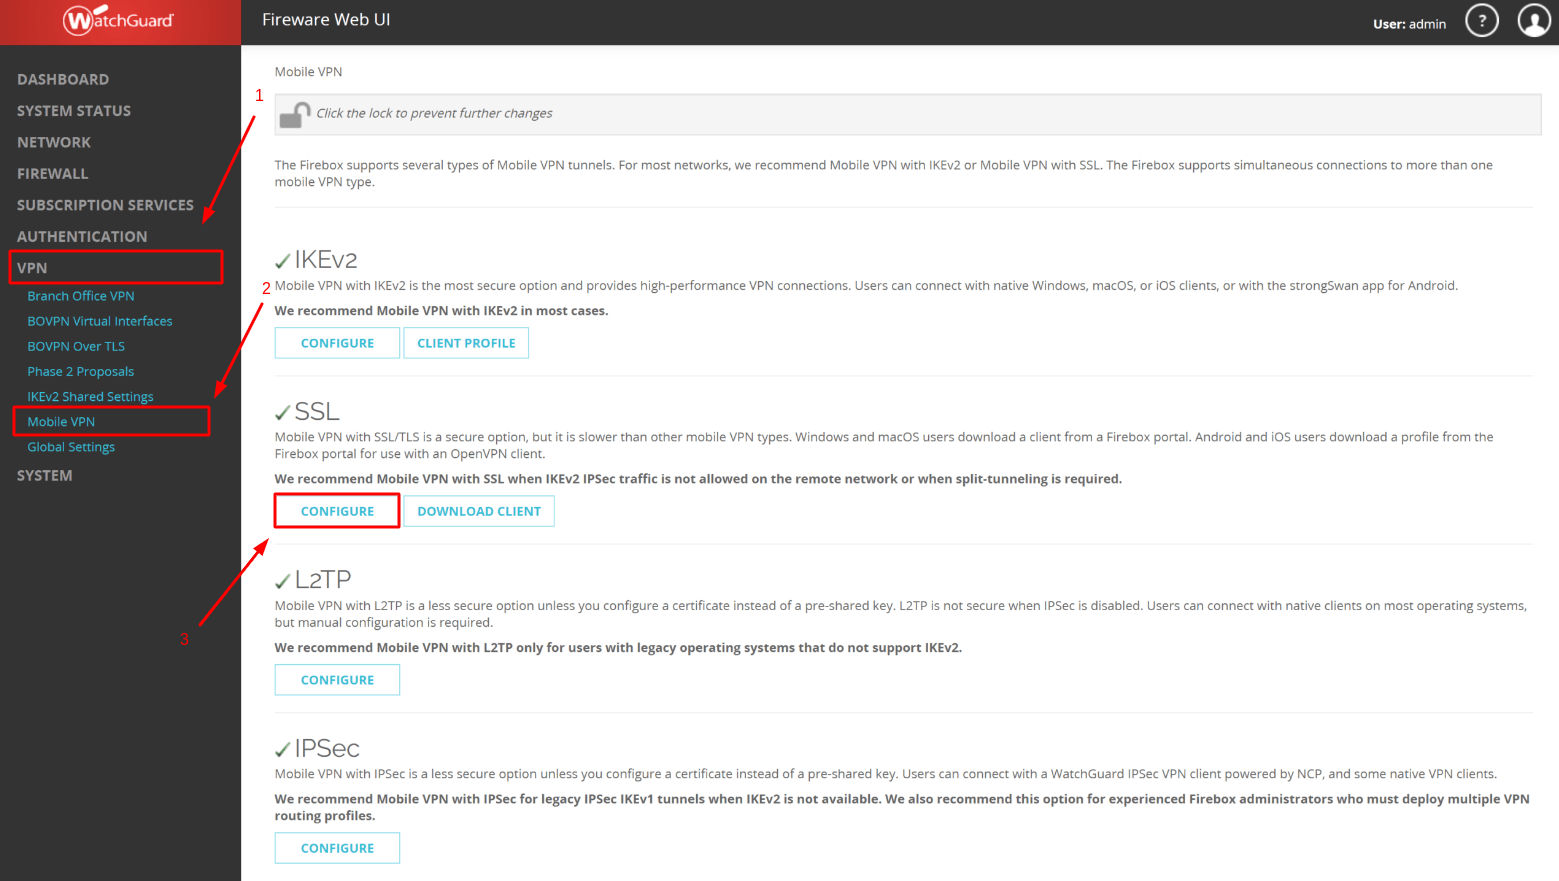
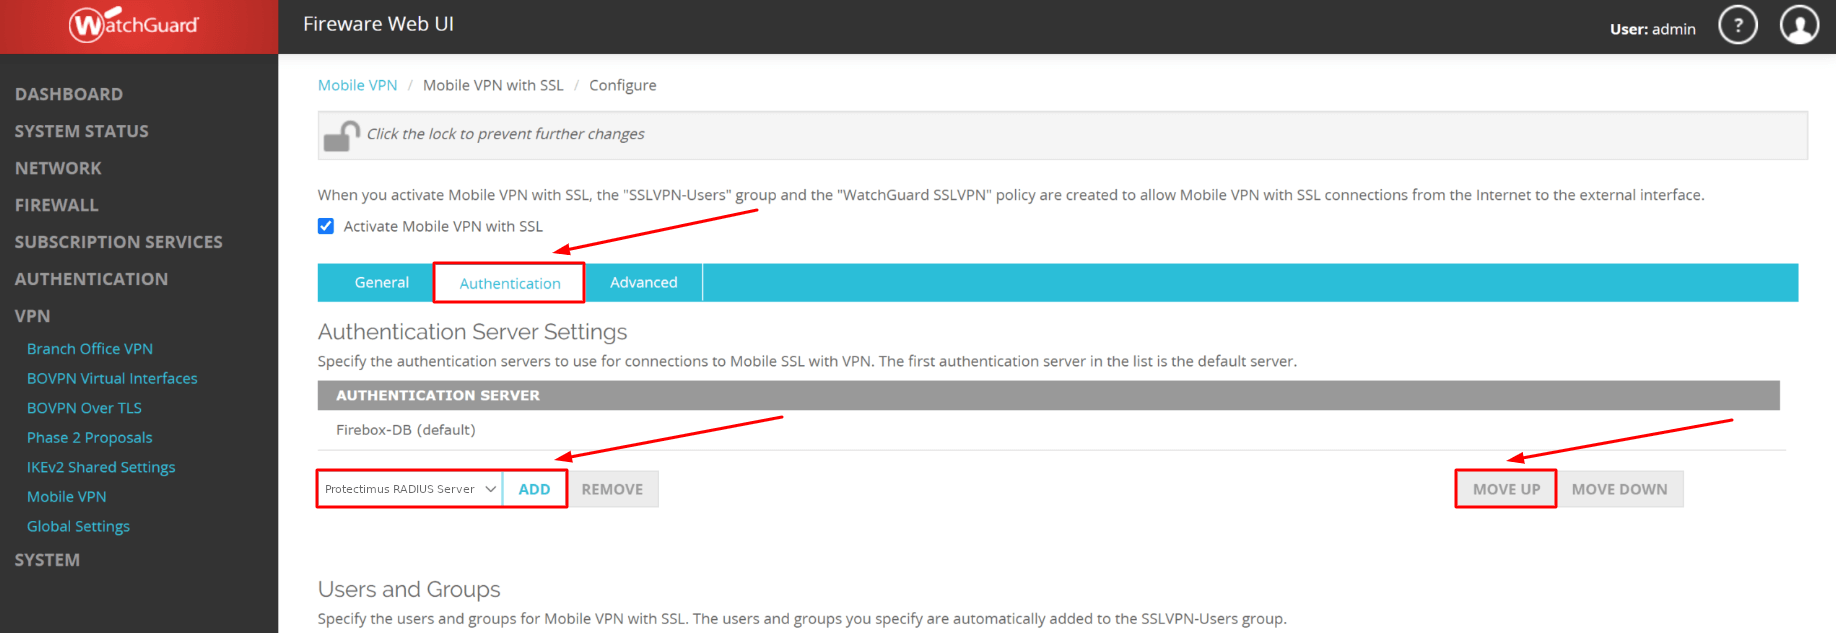
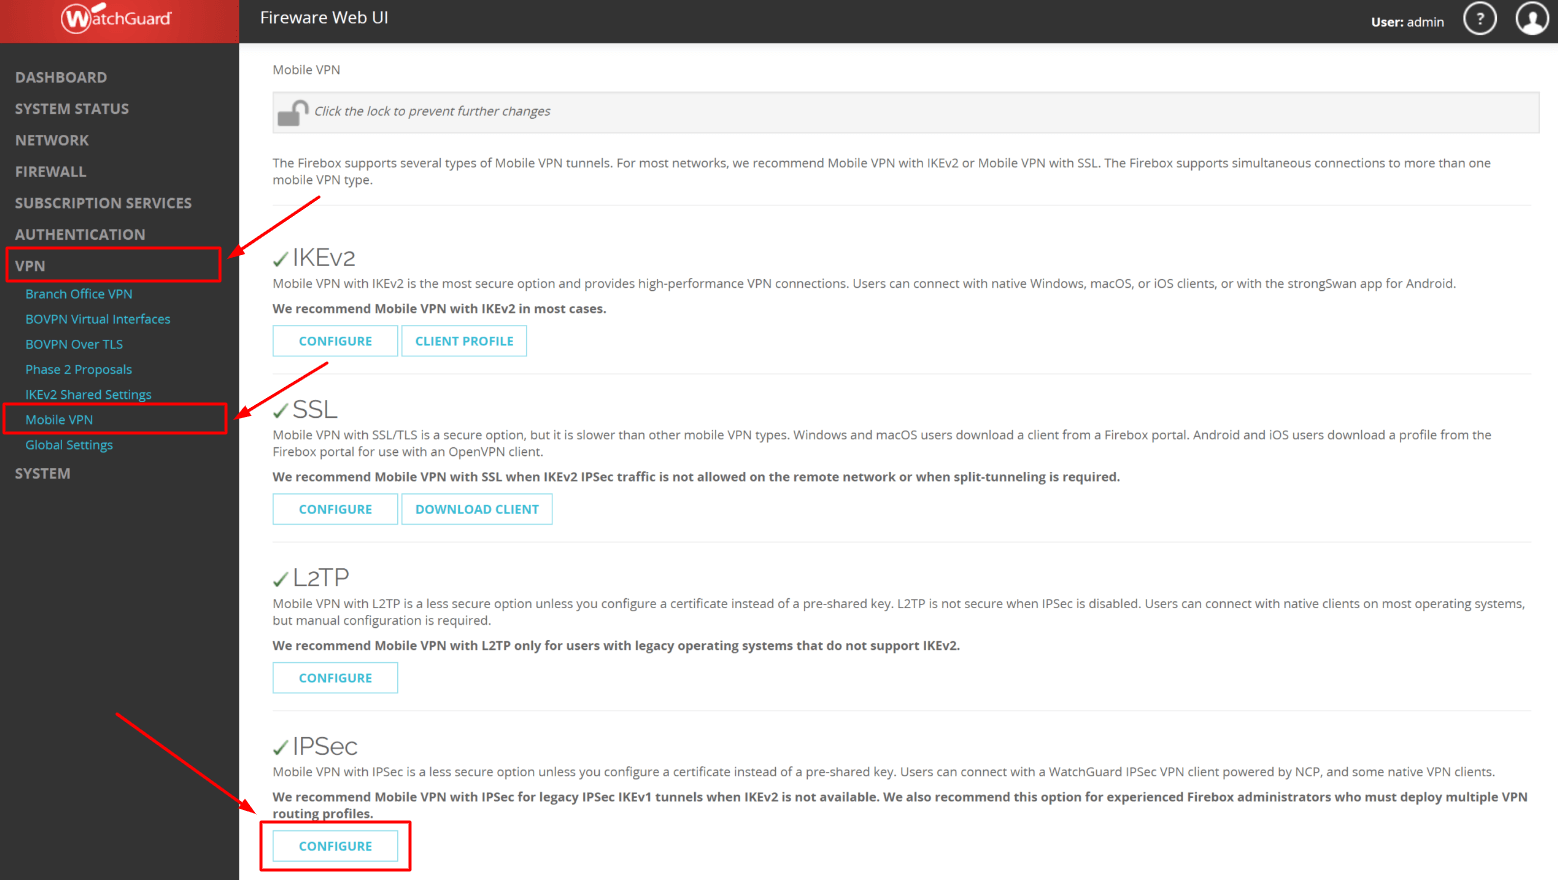
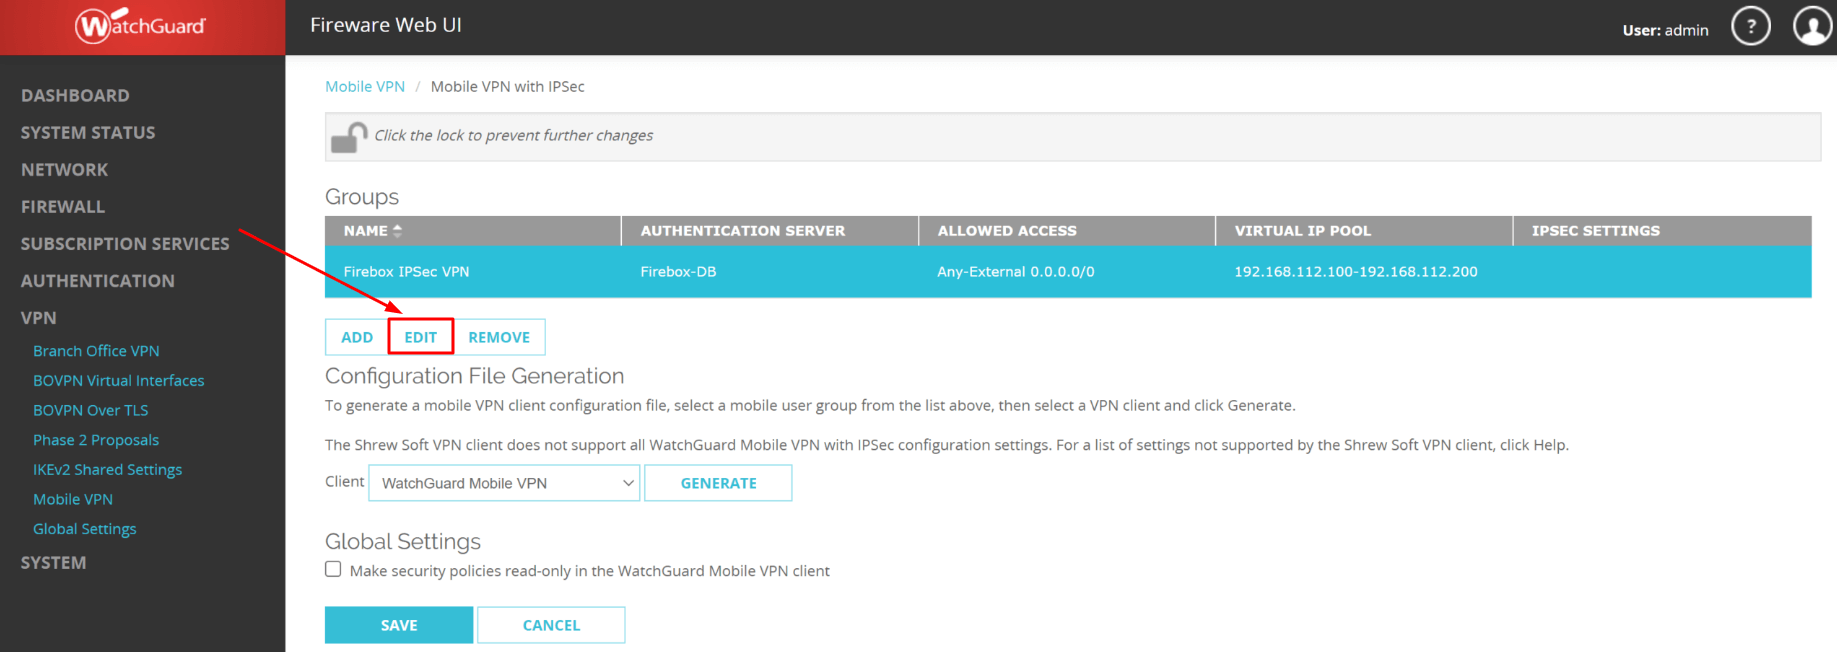
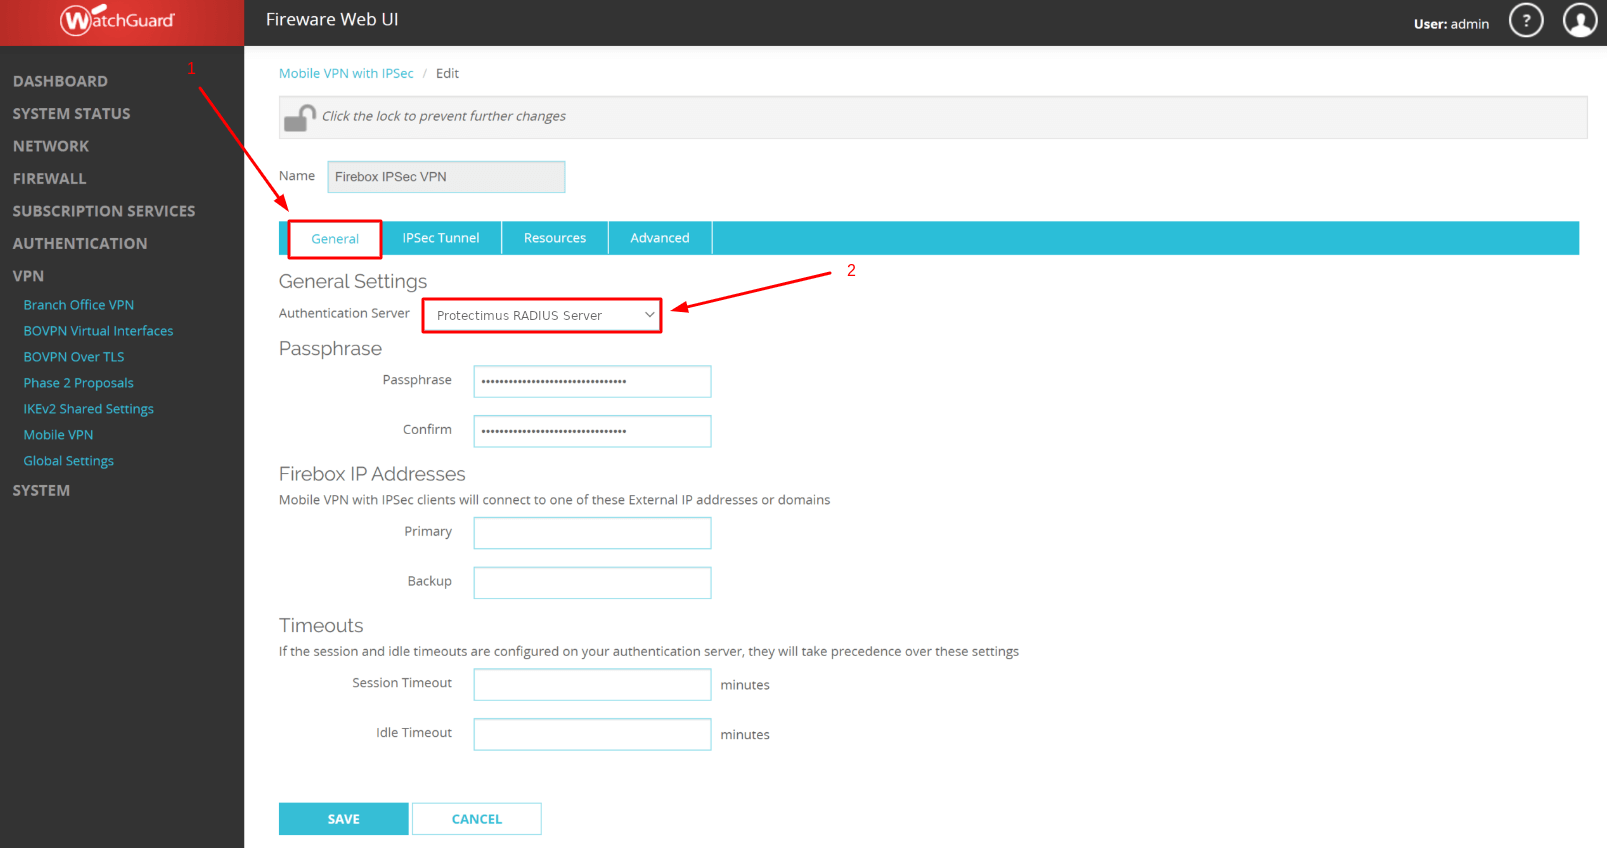
La integración de la autenticación de dos factores (2FA/MFA) para WatchGuard Mobile VPN ha finalizado.
Si tiene alguna otra pregunta, póngase en contacto con el servicio de atención al cliente de Protectimus.