Implemente la autenticación por SMS para Wi-Fi (autenticación por SMS de Ubiquiti UniFi Controller) configurando un UniFi Captive Guest Portal protegido mediante Protectimus UniFi Guest Portal Server. Esta solución se integra de forma fluida con Ubiquiti UniFi Controller y permite proteger la red Wi-Fi mediante autenticación por SMS. Puede elegir cualquier proveedor de SMS que se adapte a sus necesidades.
Así funciona el proceso de autenticación por SMS para Wi-Fi después de configurar el portal de invitados con Ubiquiti UniFi Controller y conectarlo a Protectimus:
Por motivos administrativos y de seguridad, el servidor Protectimus registra todos los datos introducidos por los usuarios en formato CSV. Los datos registrados incluyen la dirección MAC del usuario, la dirección MAC del punto de acceso, la dirección IP asignada y el número de teléfono indicado durante la autenticación. Puede configurar el periodo de almacenamiento de los datos según sus requisitos específicos. Tenga en cuenta que, en la mayoría de los países, suele ser obligatorio conservar los datos durante un mínimo de 6 meses.
Puede instalar On-Prem Protectimus Authentication Platform en su propio hardware o utilizar Protectimus Cloud Service. En ambos casos, dispondrá de una solución sólida y fiable de autenticación por SMS para su red Wi-Fi.
docker-compose up -ddocker-compose logs -fhttps://localhost:8080Puede modificar el puerto en el archivo de configuración (unifi-guest-portal/config/guest-portal.yml).
Si no puede utilizar la imagen de Docker por algún motivo, póngase en contacto con nuestro equipo de soporte, y le ayudaremos con la instalación.
Los ajustes de Protectimus UniFi Guest Portal Authentication Server pueden configurarse en el archivo guest-portal.yml, que debe encontrarse en el mismo directorio que el ejecutable.
Las propiedades disponibles que debe añadir al archivo guest-portal.yml incluyen:
server:
  port: 8888
  ssl:
	enabled: true
	key-store-type: PKCS12
	key-store: classpath:keystore/guest-portal.p12
	key-store-password: password
key-alias: guest-portal| NOMBRE DE LA PROPIEDAD | FUNCIÓN DE LA PROPIEDAD |
|
Puerto en el que se ejecutará Protectimus UniFi Guest Portal Authentication Server. |
|
Si desea importar su propio certificado SSL de confianza, esta propiedad permite configurar sus ajustes, incluidos el tipo y la ruta del almacén de claves, la contraseña del almacén de claves y el alias de la clave. |
unifi:
  cookie-expiration-time: 30000
  base-url: https://localhost:8443
  username: admin
  password: admin
  sites-verification-enabled: true
  sites:
	- default
  session:
	duration-minutes: 90
	download-speed: 2048
	upload-speed: 640
	quota: 4096
redirect-page: https://www.google.com| NOMBRE DE LA PROPIEDAD | FUNCIÓN DE LA PROPIEDAD |
|
Permite establecer el tiempo de caducidad de las cookies. |
|
URL de UniFi Controller. |
|
Nombre de usuario del administrador de UniFi Controller. |
|
Contraseña del administrador de UniFi Controller. |
|
Permite restringir el acceso al portal desde los sitios web especificados. |
|
Sitios de UniFi Controller (unidad organizativa fundamental que permite administrar y supervisar los dispositivos y clientes de la red UniFi). |
|
Esta propiedad permite configurar la sesión, incluidos su duración máxima, los límites de carga y descarga y la cuota de datos. |
|
Esta es la URL que el cliente intenta abrir tras autenticarse correctamente en el portal de invitados. En este caso, es https://www.google.com. Este tipo de URL suele utilizarse para comprobar la conectividad a Internet o redirigir a una página web concreta después de la autenticación. |
protectimus-api:
  login:
  api-key:
  url: https://api.protectimus.com/
resource-id: | NOMBRE DE LA PROPIEDAD | FUNCIÓN DE LA PROPIEDAD |
|
Su nombre de usuario en el sistema PROTECTIMUS. |
|
Su clave de API en el sistema PROTECTIMUS. |
|
Si utiliza el servicio en la nube PROTECTIMUS, especifique la siguiente URL de API: https://api.protectimus.com/ Si utiliza Protectimus On-Premise Platform, la URL de API será similar a esta: protectimus.api.url=http://127.0.0.1:8080/ |
|
ID del recurso que creó en el sistema PROTECTIMUS. |
report:
  csv:
	params:
  	- action
  	- id
  	- ip
  	- ap
  	- ssid
  	- time
  	- phoneNumber
	date-format: 'yyyy-MM-dd HH:mm:ss z'
zone-id: UTC| NOMBRE DE LA PROPIEDAD | FUNCIÓN DE LA PROPIEDAD |
|
Indica que el informe se almacenará en formato CSV. |
|
Puede especificar los parámetros de los inicios de sesión de los invitados que desea guardar.
Las opciones disponibles son:
|
|
Formato de fecha en el que debe mostrarse en el informe (por ejemplo, Unix). |
|
ID de la zona horaria. |
server:
  port: 8888
  ssl:
	enabled: true
	key-store-type: PKCS12
	key-store: file:guest-portal.p12
	key-store-password: password
	key-alias: guest-portal

unifi:
  base-url: https://localhost:8443
  username: admin
  password: admin
  sites:
	- default

protectimus-api:
  login: test@protectimus.com
  api-key: secret
  url: https://api.protectimus.com/
  resource-id: 1

logging:
  level:
com.protectimus: INFOPara realizar pruebas, UniFi Controller puede ejecutarse mediante el comando siguiente:
docker run --rm --init -p 8843:8843 -p 8880:8880 -p 8443:8443 -p 3478:3478/udp -v ~/unifi:/unifi --name unifi jacobalberty/unifiEl contenedor UniFi-in-Docker utiliza los puertos siguientes:
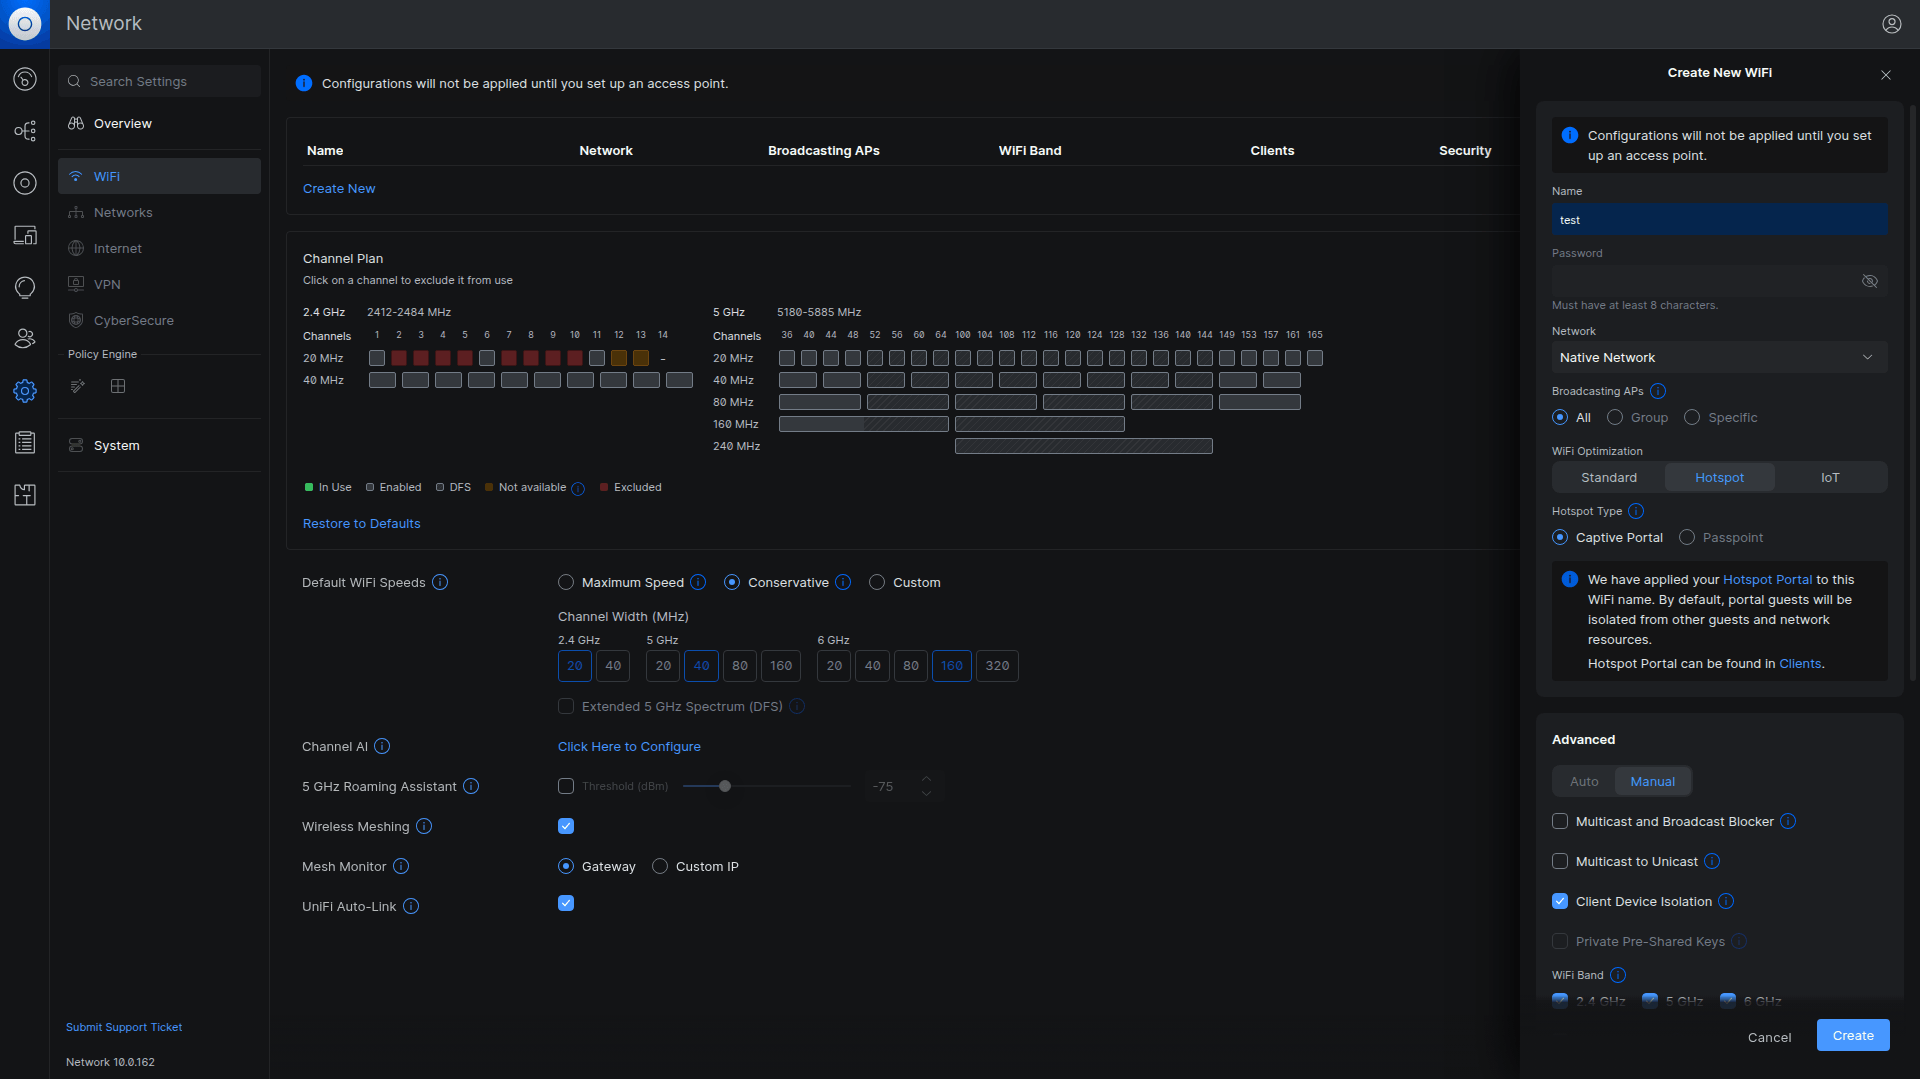
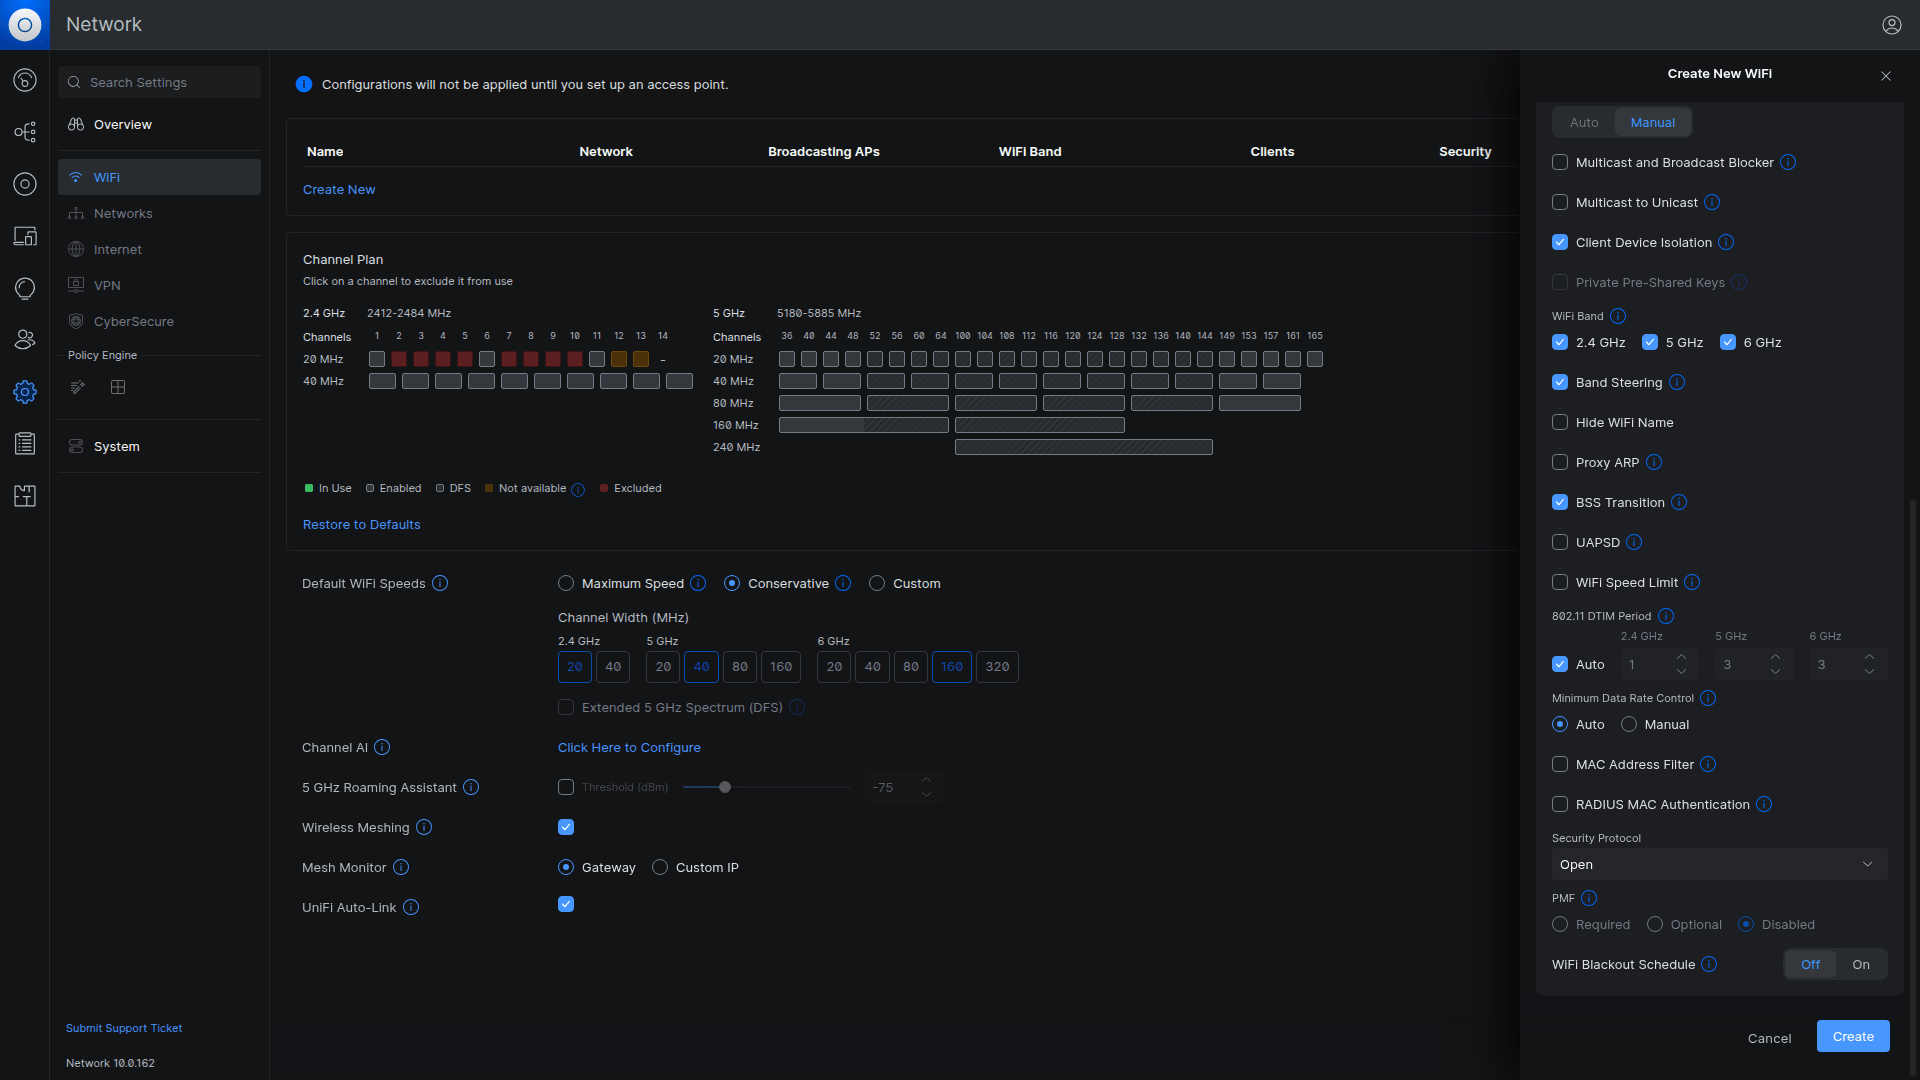
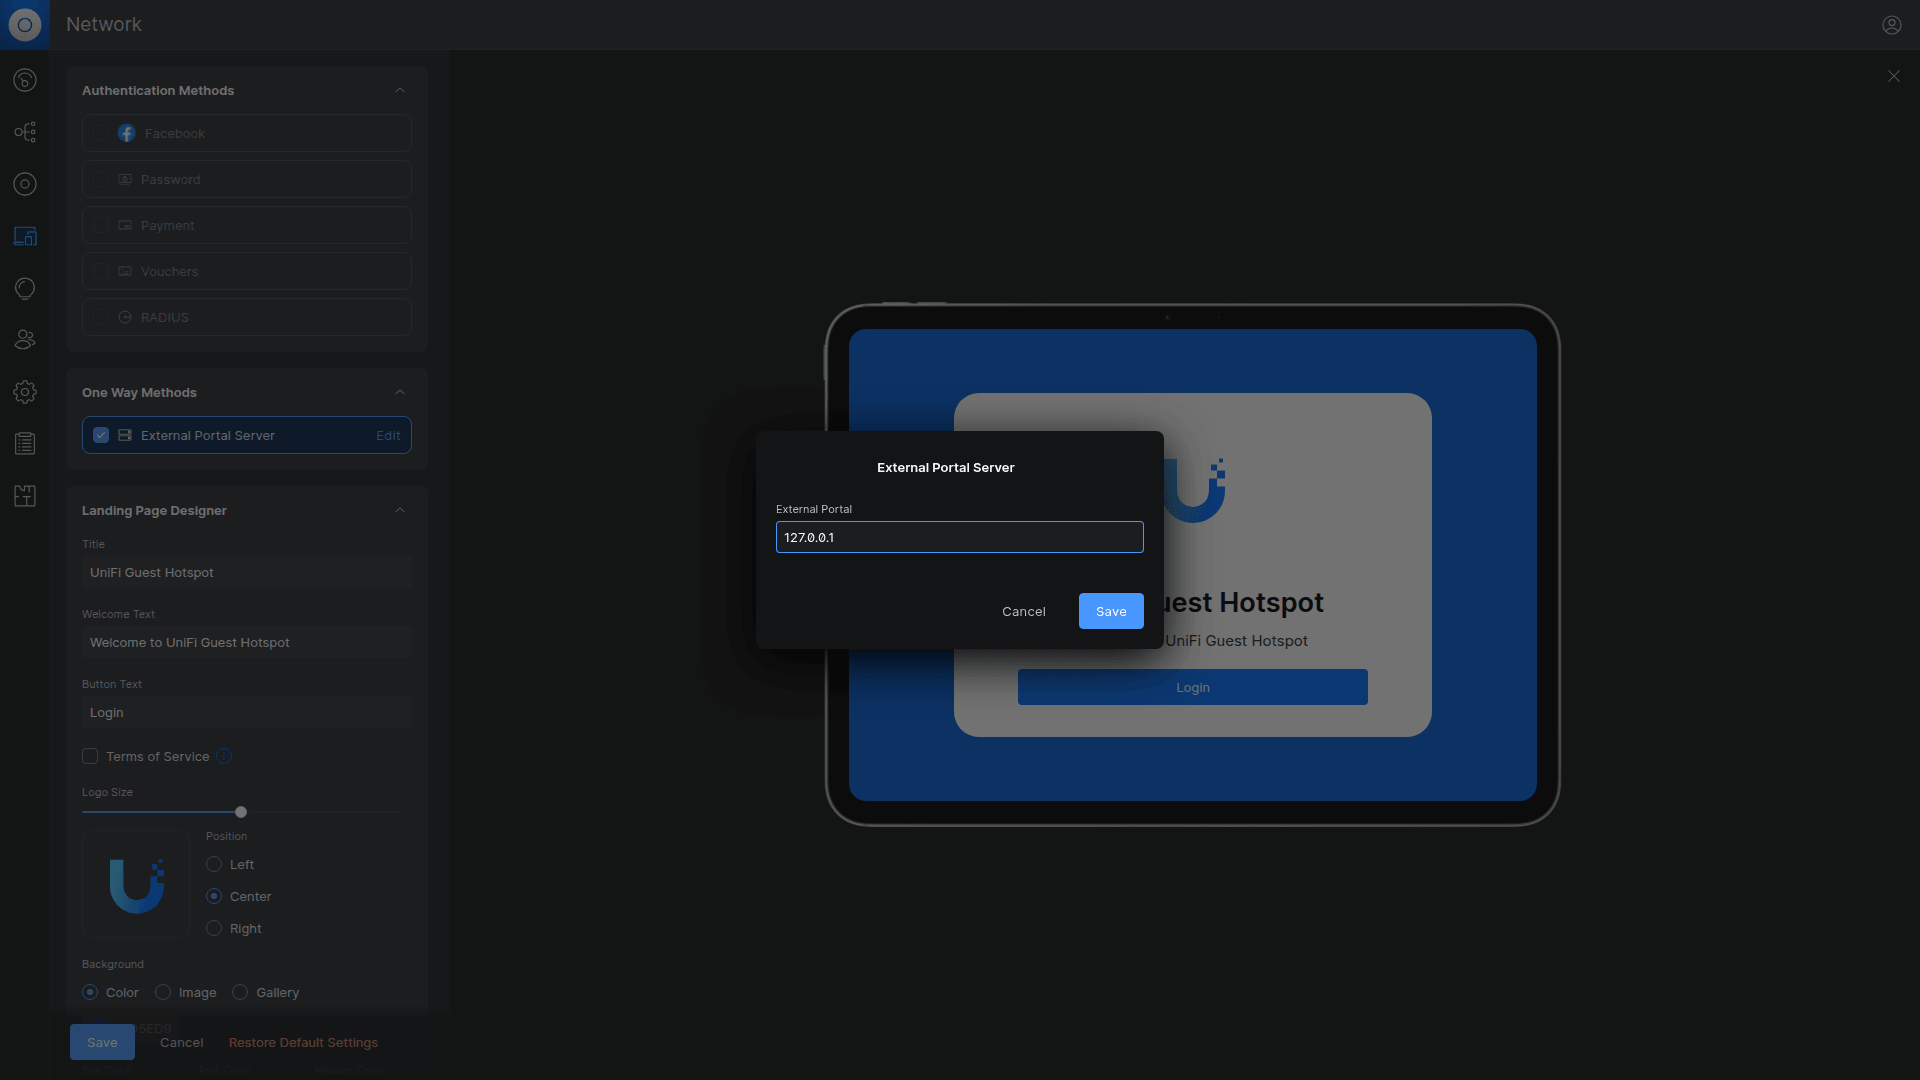
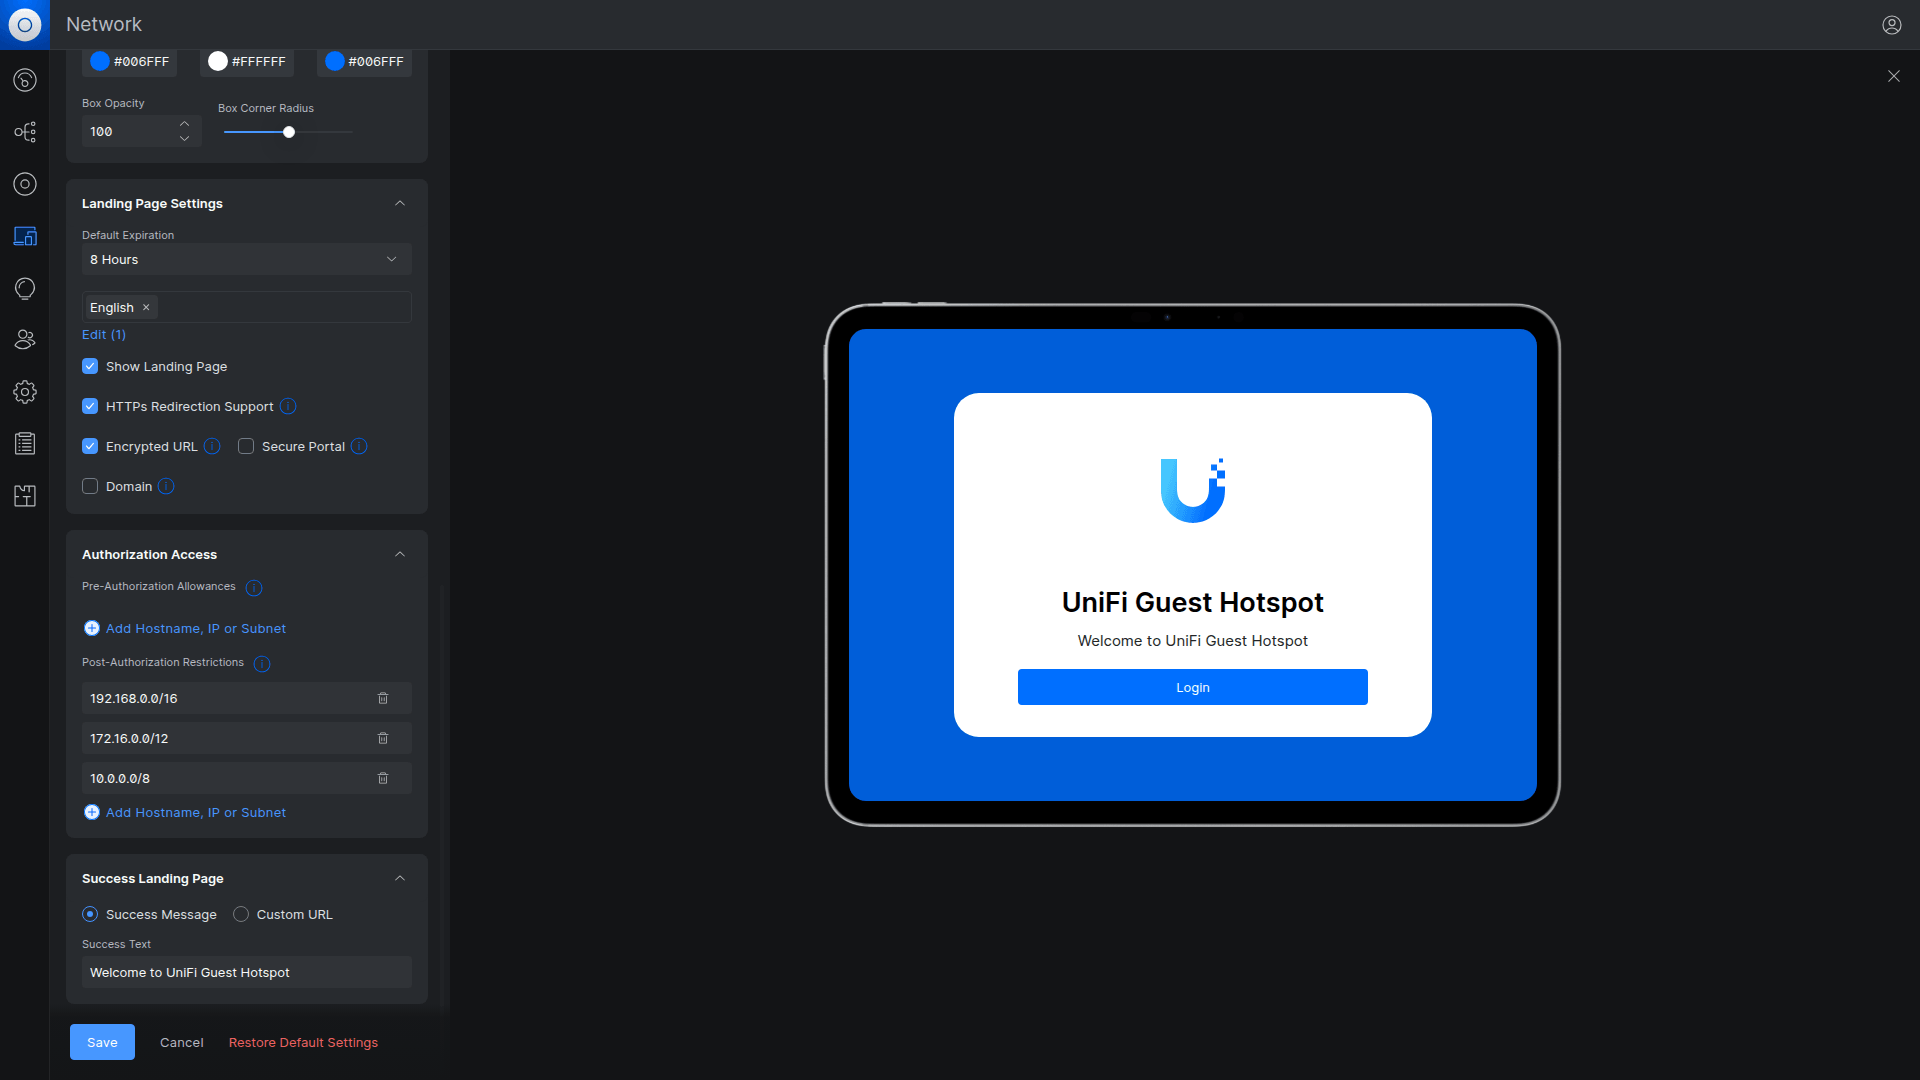
Cuando un usuario se conecta a la red WiFi para invitados e intenta acceder a Internet, UniFi Controller lo redirige al portal de invitados.
Por ejemplo:
/guest/s/default/?ap=74:83:c2:29:f4:1c&id=50:e0:85:68:7f:ef&t=1639577246&url=http://edge.microsoft.com&ssid=WiFi-test-3
La URL de redirección contiene los parámetros siguientes:
Después de iniciar sesión correctamente, se envía una solicitud a UniFi Controller en /cmd/stamgr para crear una sesión nueva.
El endpoint /cmd/stamgr de UniFi Controller se encarga de gestionar las sesiones de las estaciones (clientes). Gestiona las tareas relacionadas con los dispositivos cliente conectados a la red Wi-Fi, como añadirlos, eliminarlos y controlar sus sesiones.
Si tiene alguna otra pregunta, póngase en contacto con nuestro servicio de atención al cliente.