DSPA: integración con Active Directory para una autenticación de dos factores segura
El componente Protectimus DSPA (Dynamic Strong Password Authentication) integra la plataforma MFA de Protectimus con Microsoft Active Directory o con cualquier otro directorio de usuarios (AD/LDAP, DBMS). Tras la integración, la autenticación basada en OTP puede aplicarse automáticamente a todos los servicios conectados al directorio, incluidos Winlogon, RDP, ADFS, OWA y otros.
Protectimus DSPA actualiza continuamente las contraseñas de los usuarios en el directorio mediante contraseñas dinámicas de un solo uso basadas en el tiempo (TOTP). El administrador define el intervalo de rotación de las contraseñas, que debe ser múltiplo de 30 segundos.
Desde el punto de vista del usuario final, la autenticación es sencilla: los usuarios se autentican con la OTP actual generada por la aplicación autenticadora Protectimus SMART o recibida mediante el chatbot Protectimus BOT.
1. Instalar Protectimus On-Premise Platform
1.1. Windows
Descargue el
instalador de Protectimus On-Premise Platform para Windows.
El componente Protectimus DSPA se instalará automáticamente.
1.2. Otro sistema operativo
Instale Protectimus On-Premise Platform mediante la imagen de Docker. Consulte nuestra
guía paso a paso para la instalación con Docker para empezar.
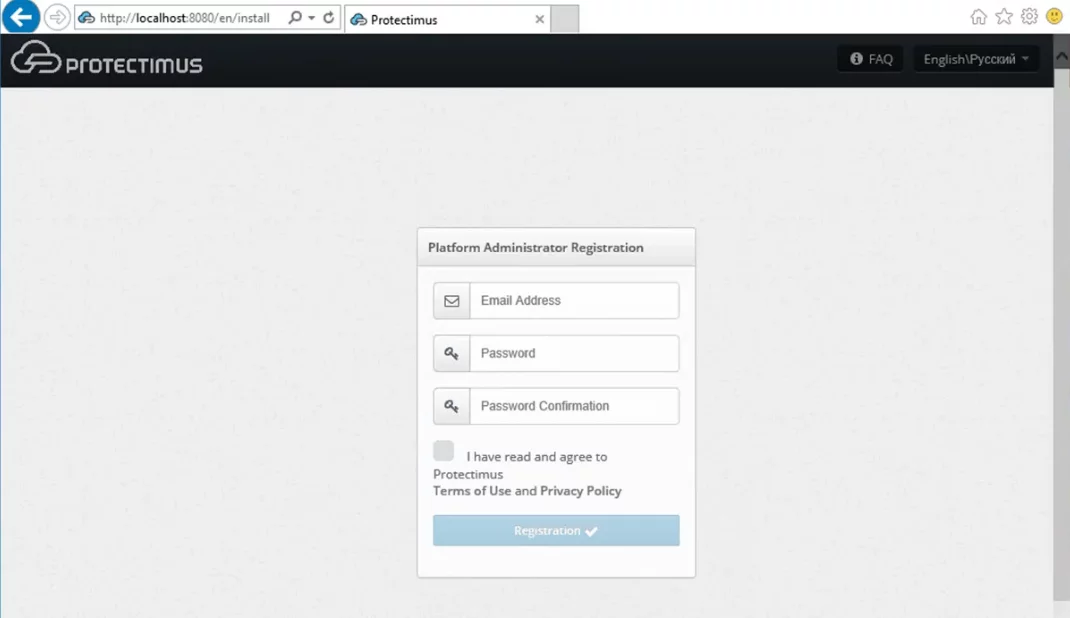
2. Registrarse
Abra Protectimus On-Premise Platform en
http://localhost:8080 o
https://localhost:8443.
Cree una cuenta e inicie sesión para configurar los ajustes necesarios.
3. Añadir un proveedor de usuarios
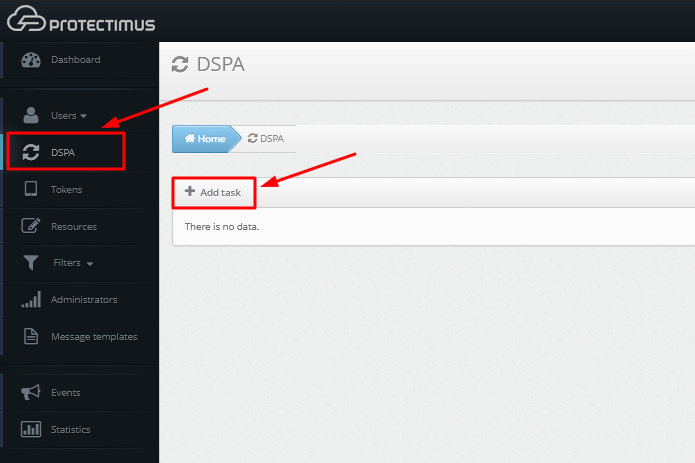
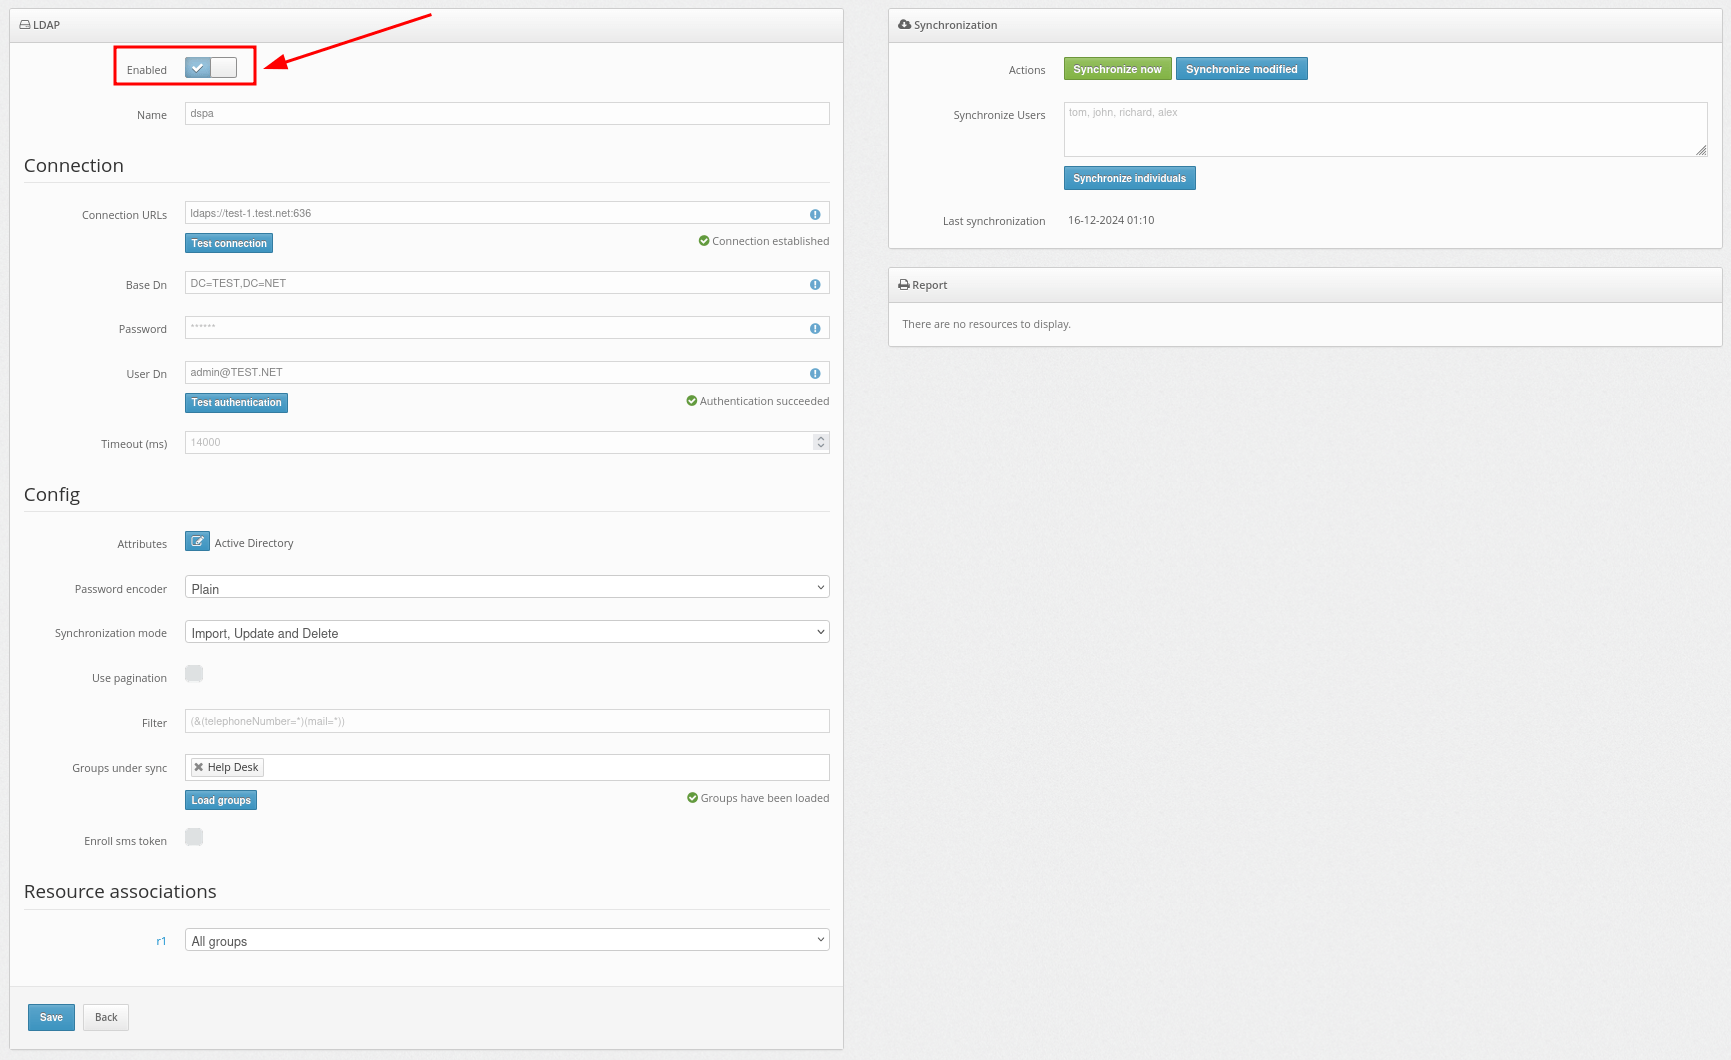
- Después de instalar la plataforma y registrarse en el sistema Protectimus, inicie sesión en su cuenta, abra la pestaña DSPA y seleccione Add task -> Add LDAP user provider.
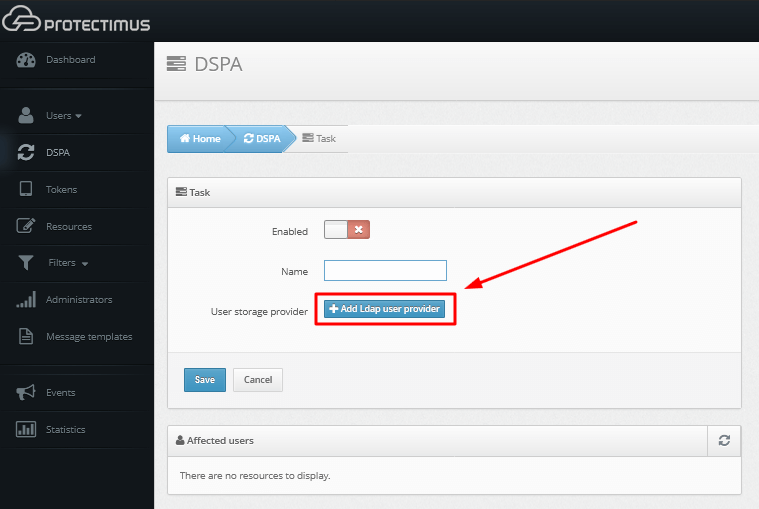
- Introduzca los datos de su directorio de usuarios.
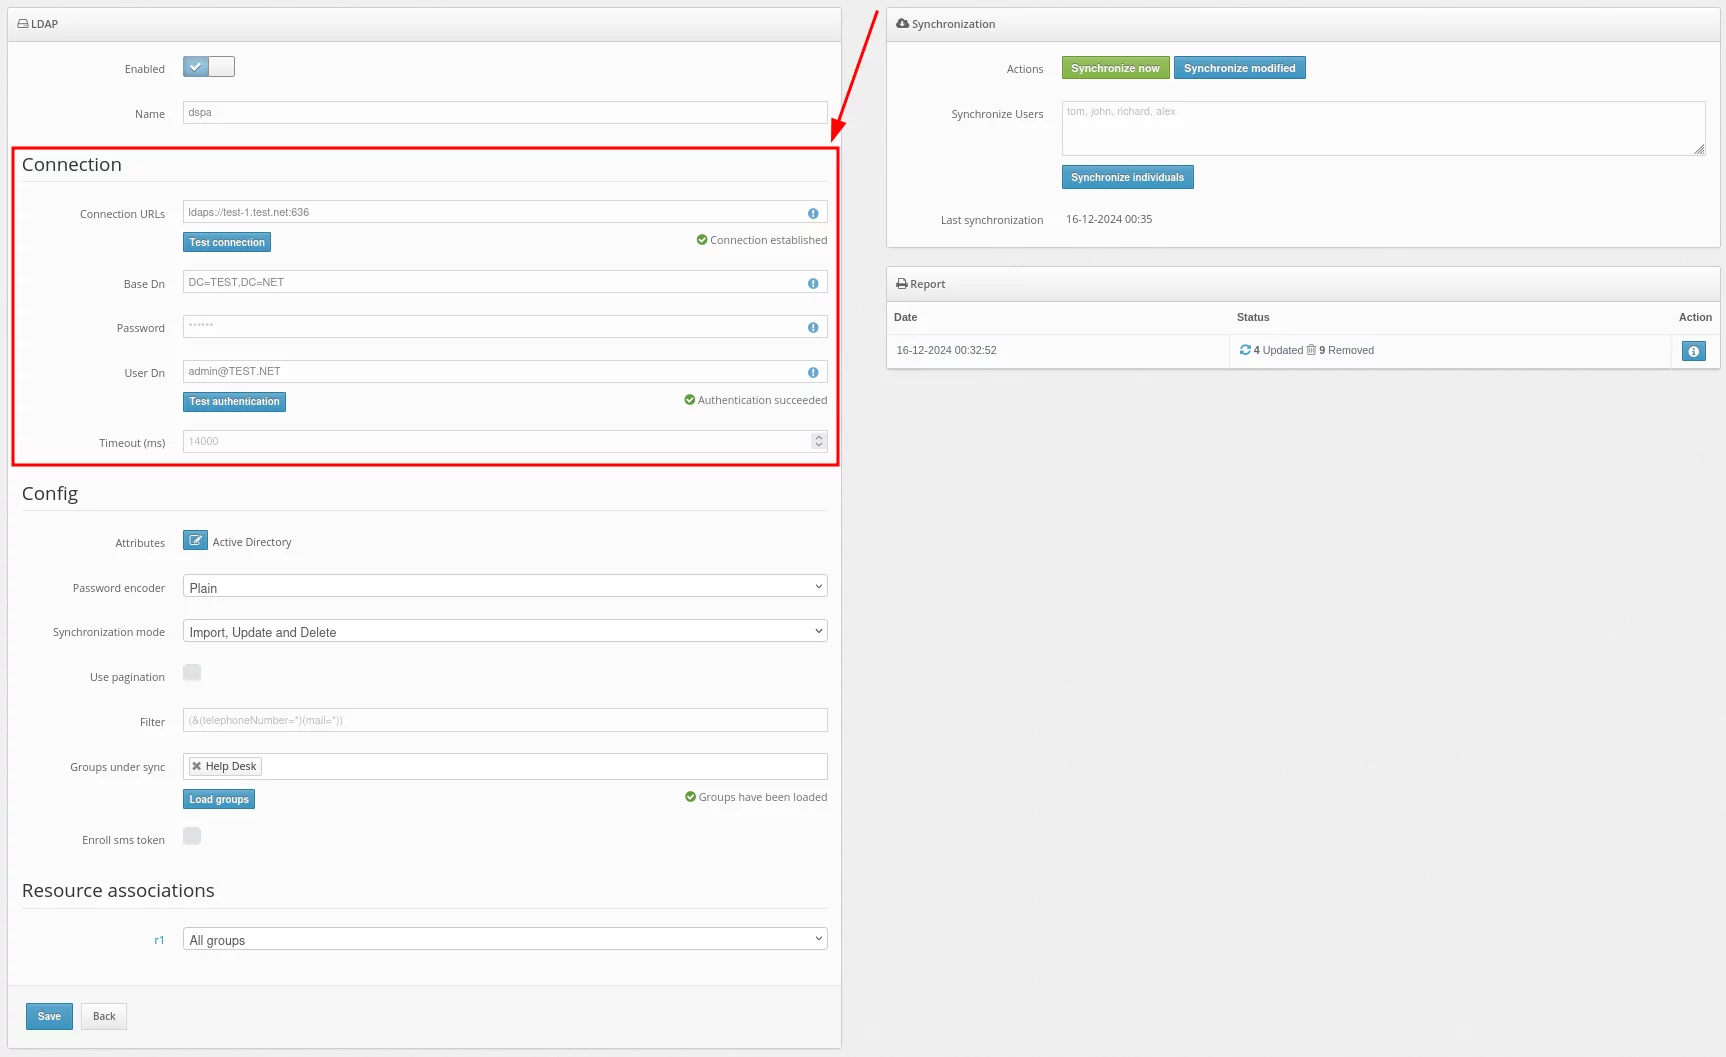
Ajustes básicos:
| Campo |
Valor |
Nota |
| Connection URLs |
URL para conectarse a su servidor LDAP |
Ejemplo: ldaps://dc1.domain.local:636
Para DSPA, debe utilizar la conexión LDAP, y también necesita importar el certificado SSL.
Una forma estándar:
keytool -import -alias ___ -file '___.cer' -keystore 'C:\Program Files\Java\jre___\lib\security\cacerts' -storepass changeit
|
| Base DN |
DN completo del directorio en el que se almacenan los usuarios |
Ejemplo:
DC=domain,DC=local
|
| Password |
Contraseña del usuario especificado |
|
| User DN |
DN o userPrincipalName
del administrador o del usuario que tiene acceso a la información de los usuarios |
Ejemplo:
CN=Administrator, CN=Users, DC=demo, DC=domain, DC=local
administrator@domain.local
Para DSPA, el usuario debe disponer de permisos para cambiar contraseñas
|
| Timeout (ms) |
Tiempo de espera de la conexión |
|
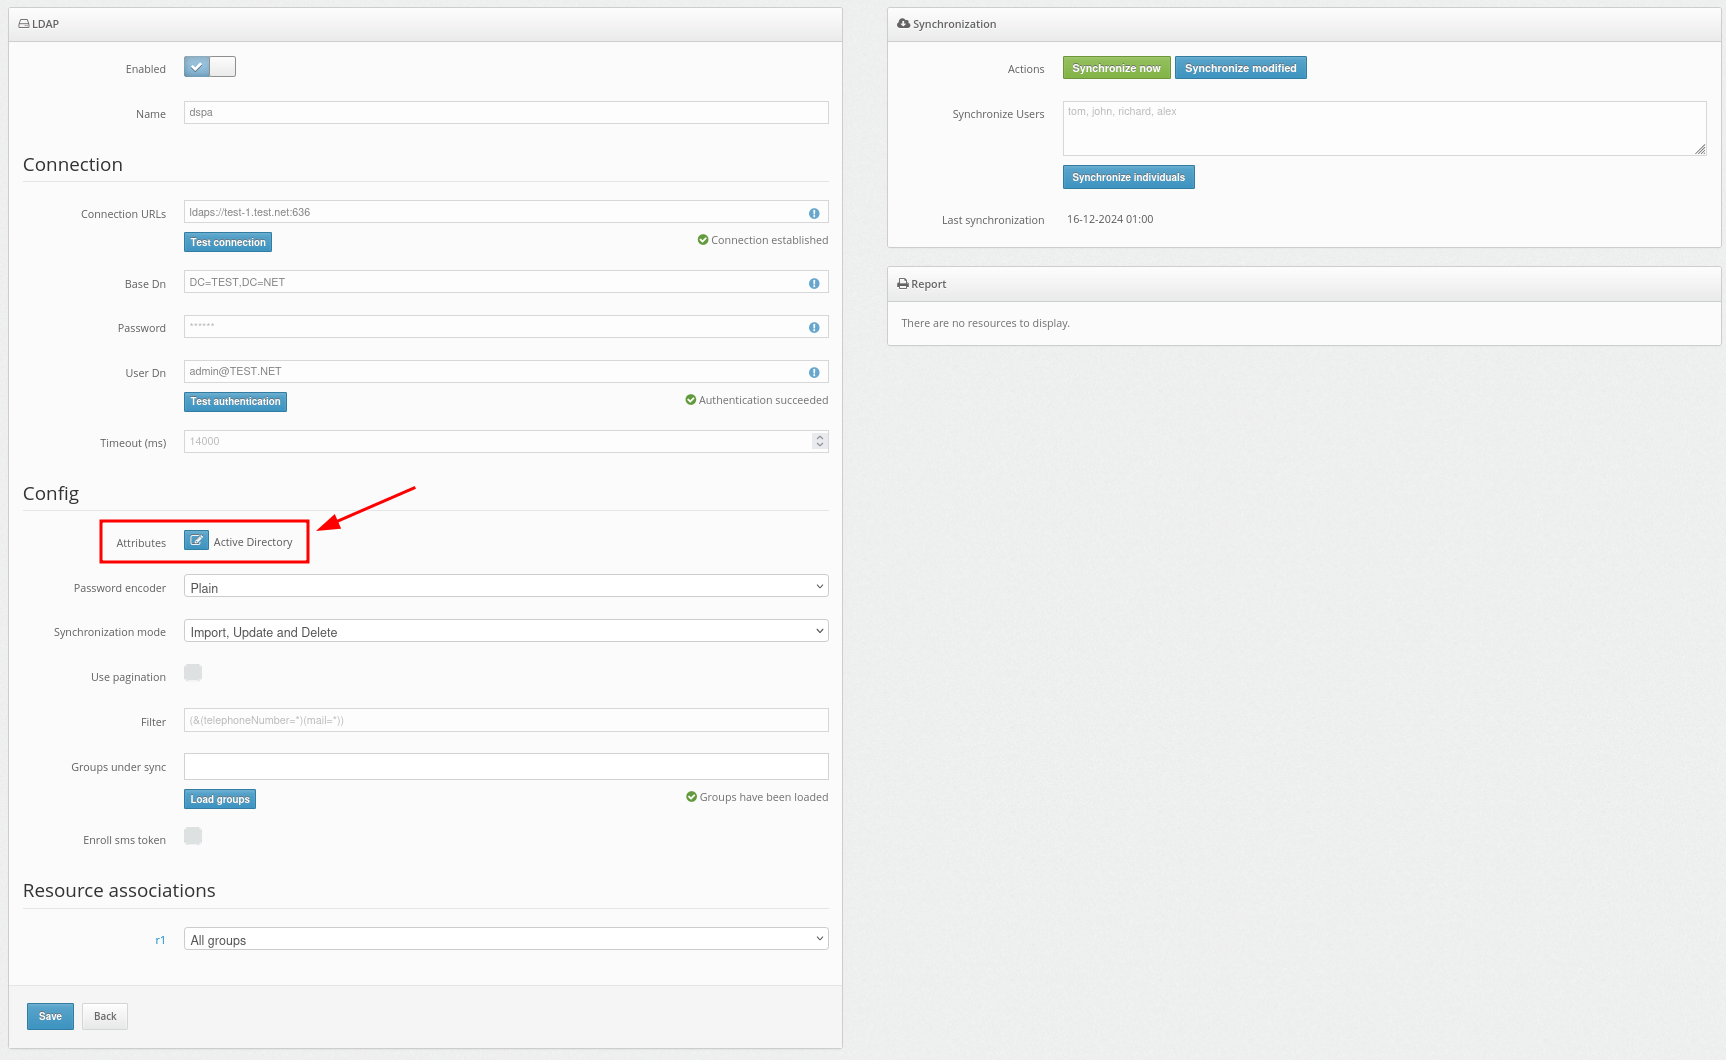
- Después de introducir los datos de su directorio de usuarios, añada los atributos de sincronización.
Haga clic en el botón Attributes.
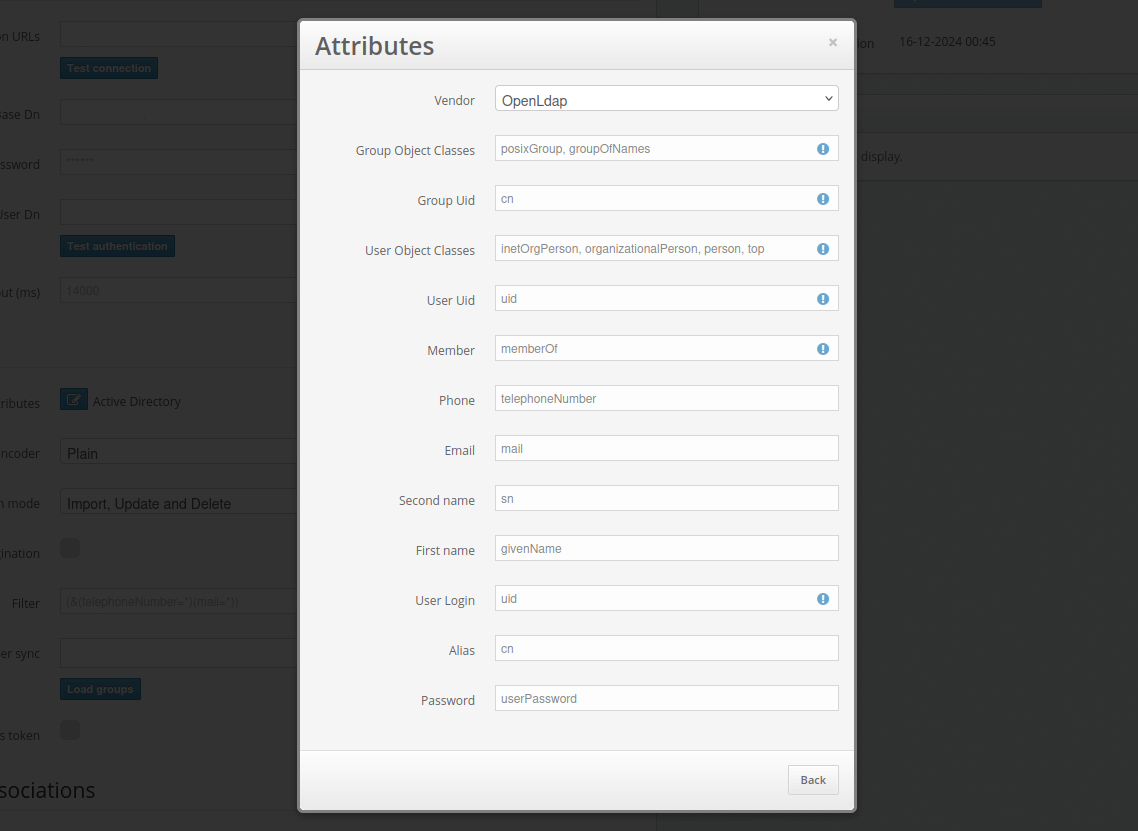
A continuación, añada sus atributos como se muestra en el ejemplo.
Además, la configuración de OpenLDAP está disponible entre los proveedores incluidos. Puede seleccionarla en el campo Vendor.
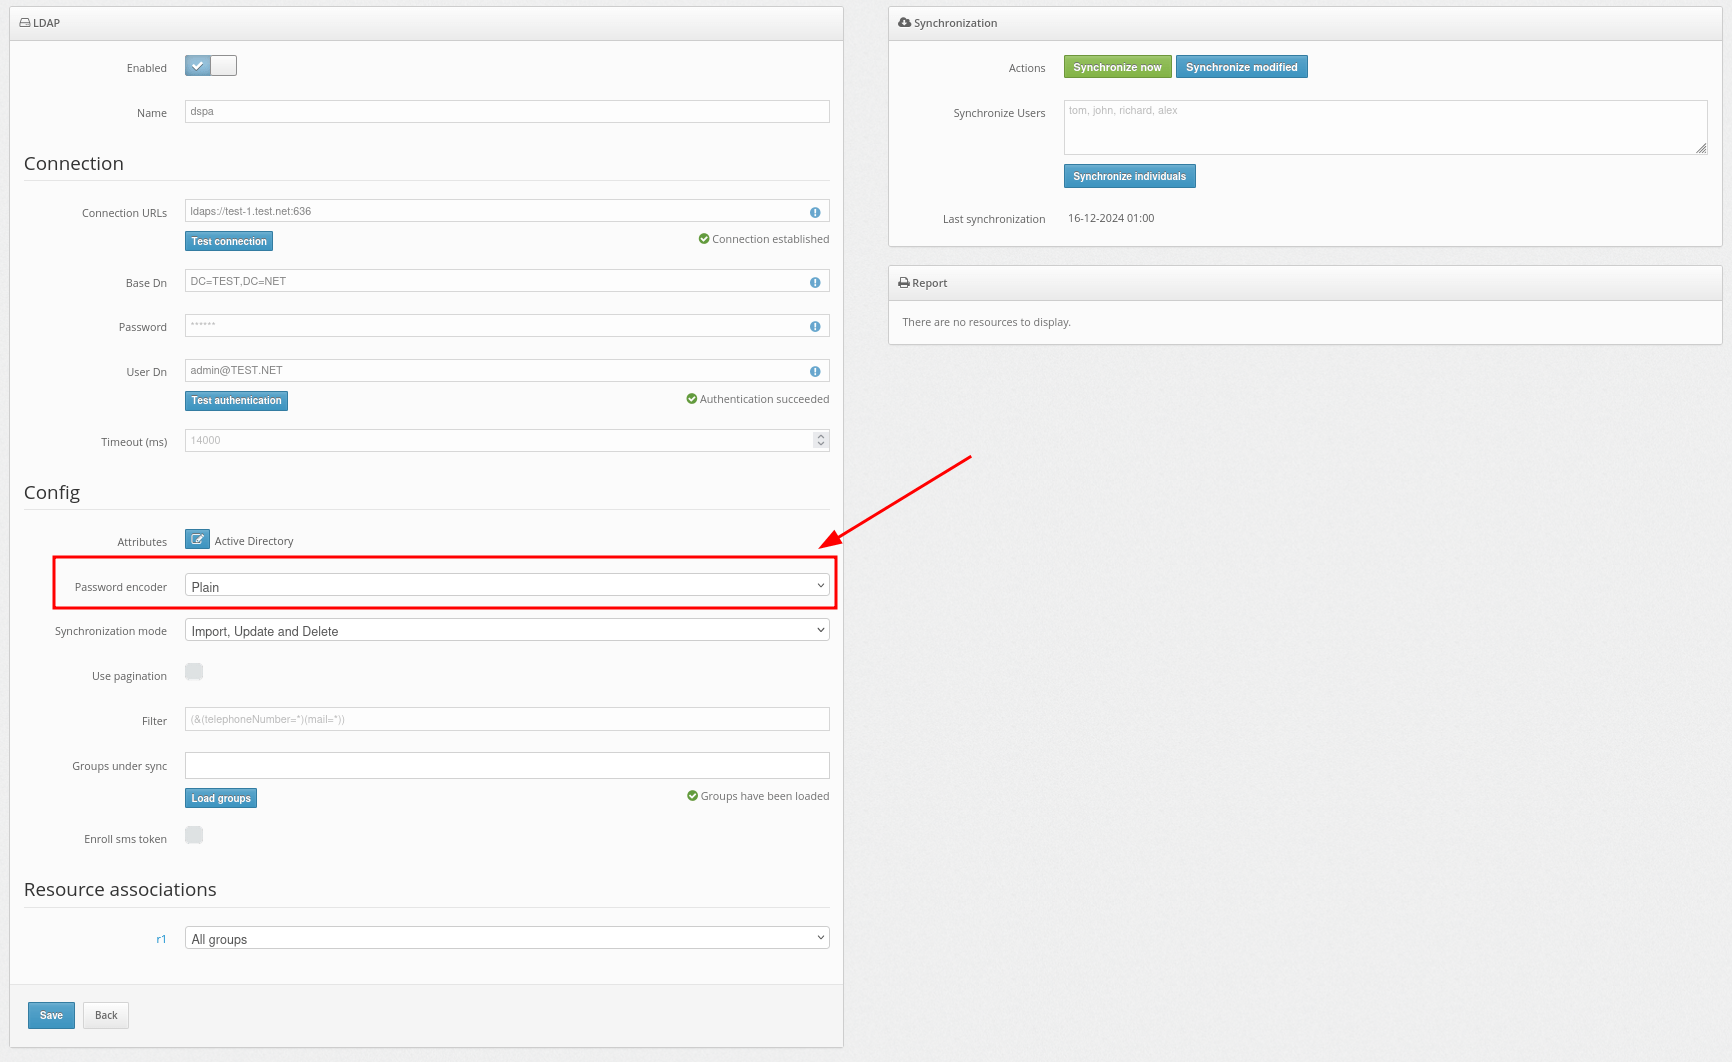
- Ahora configure el ajuste Password Encoder correspondiente.
Seleccione un algoritmo que coincida con su configuración. Algoritmos disponibles: AD-specific (UTF-16LE), Plain, BCRYPT, SHA256, SSHA256, SHA512, SSHA512, MD4, MD5, SMD5, SHA y SSHA.
- Después de añadir correctamente el proveedor de usuarios, debe importar los usuarios al sistema Protectimus y sincronizarlos con su directorio de usuarios.
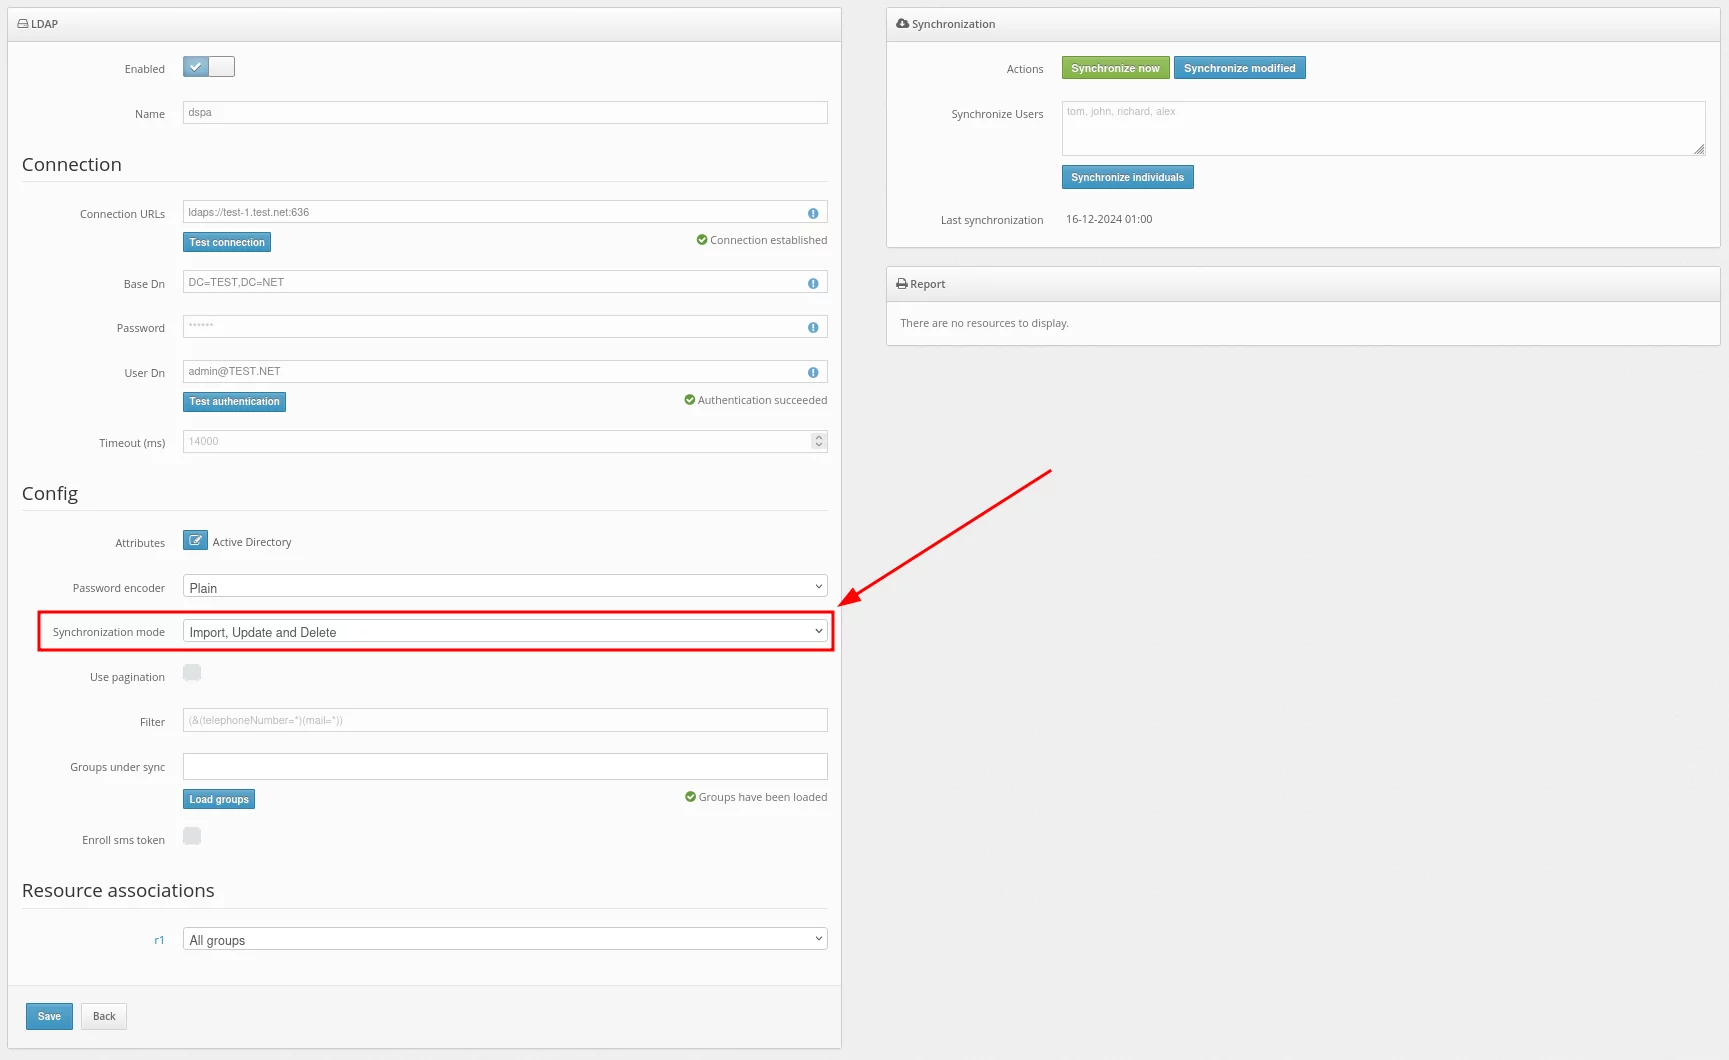
En la sección Synchronization mode, elija cómo desea importar los usuarios.
La importación de usuarios puede configurarse de tres formas:
- Import — nunca actualiza los datos de los usuarios.
- Import and Update — actualiza los datos de los usuarios siempre que sea posible.
- Import, Update and Delete — actualiza siempre que sea posible los datos de los usuarios. Los usuarios de Protectimus y los tokens software que tengan asignados se eliminarán cuando el usuario se elimine del repositorio de usuarios externo.
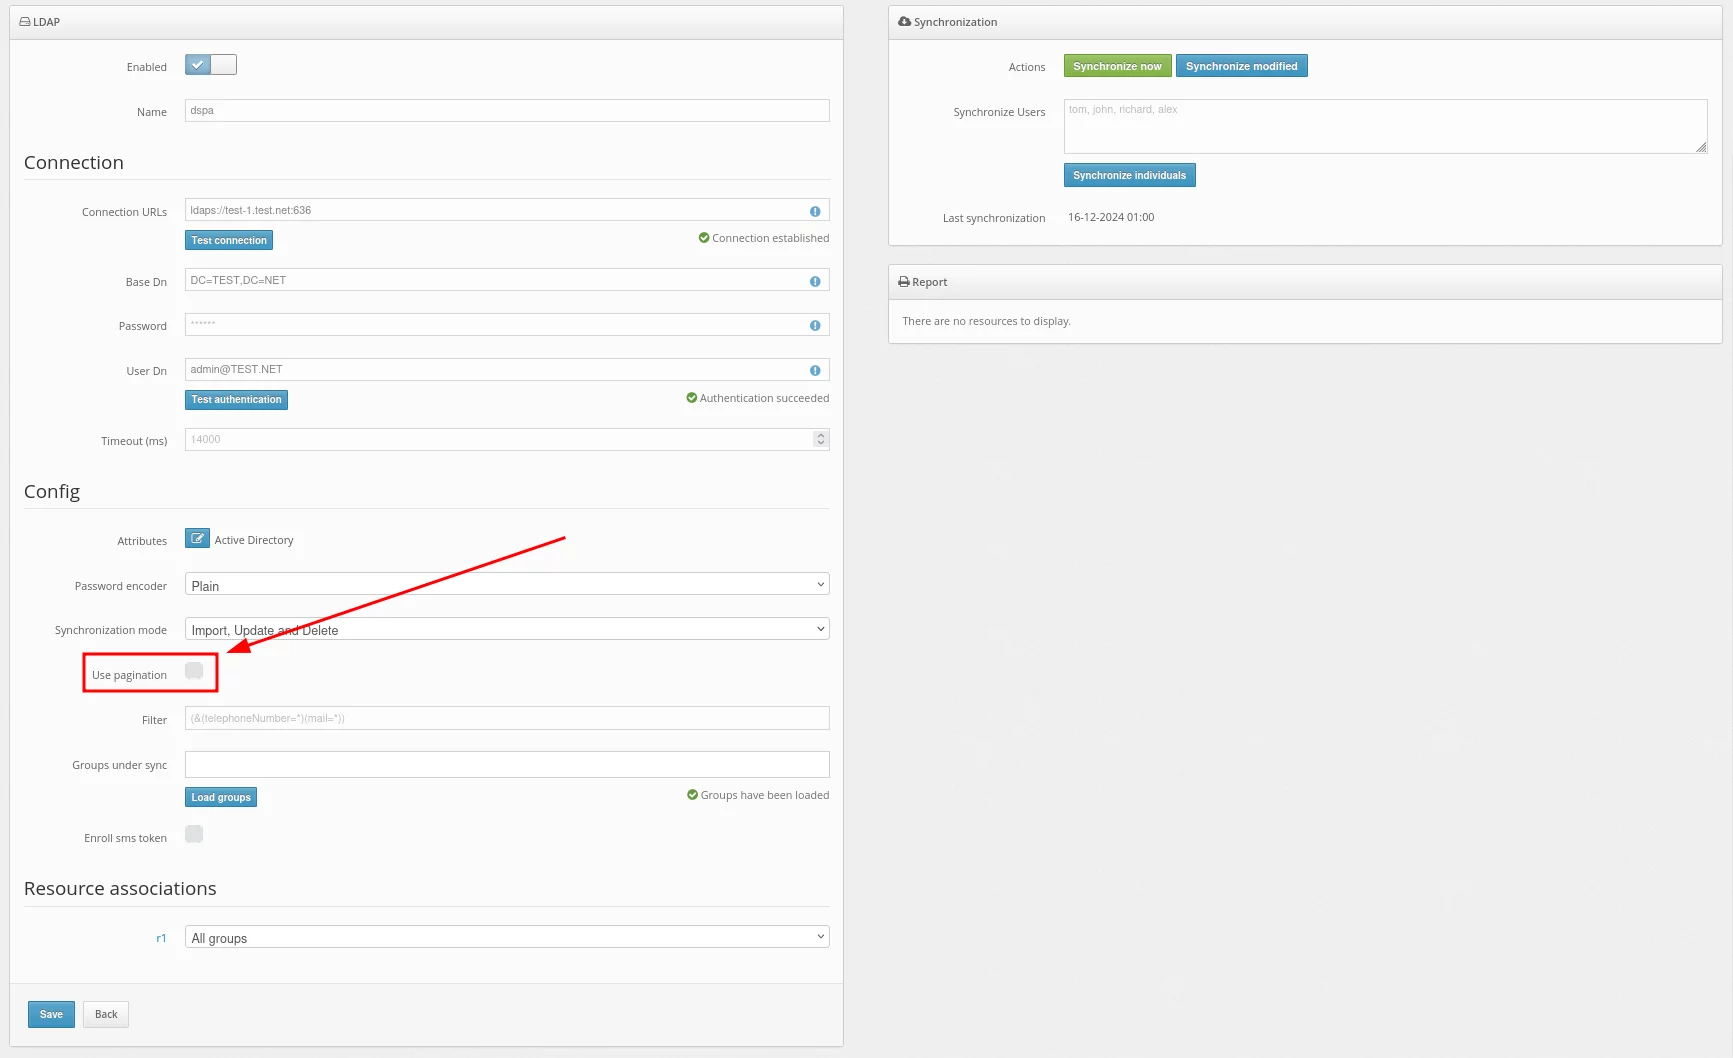
- Ahora configure el ajuste Use pagination correspondiente.
Cuando la opción Use pagination está activada, si el número de registros supera los 200 o 500, se utilizan varias consultas para recuperarlos. Esto se debe a que LDAP suele devolver de forma predeterminada un número limitado de entradas.
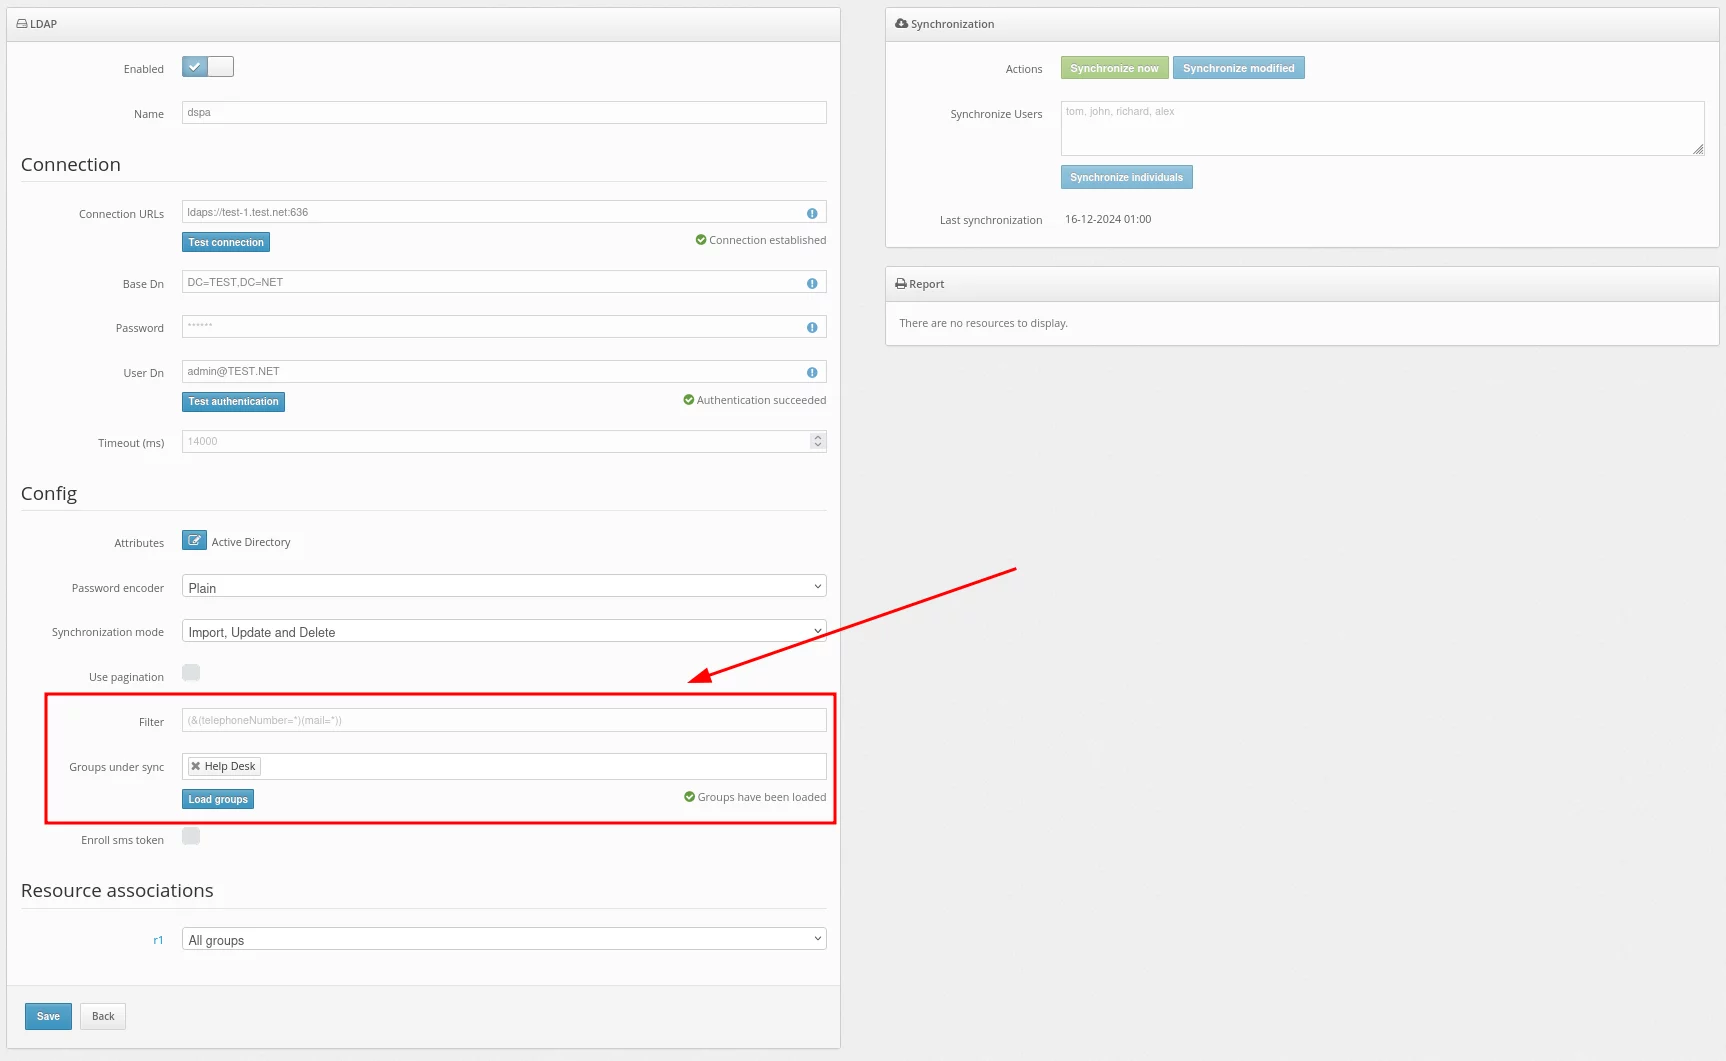
- Configure un filtro que se aplicará durante la sincronización.
Utilice este filtro para seleccionar solo los usuarios que desea sincronizar.
Por ejemplo, para importar únicamente a los usuarios que tengan especificados los atributos telephoneNumber y mail, configure el siguiente filtro:
(&(telephoneNumber=*)(mail=*))
Para importar usuarios de un grupo específico, elija el grupo correspondiente. En nuestro ejemplo, es el grupo Users.
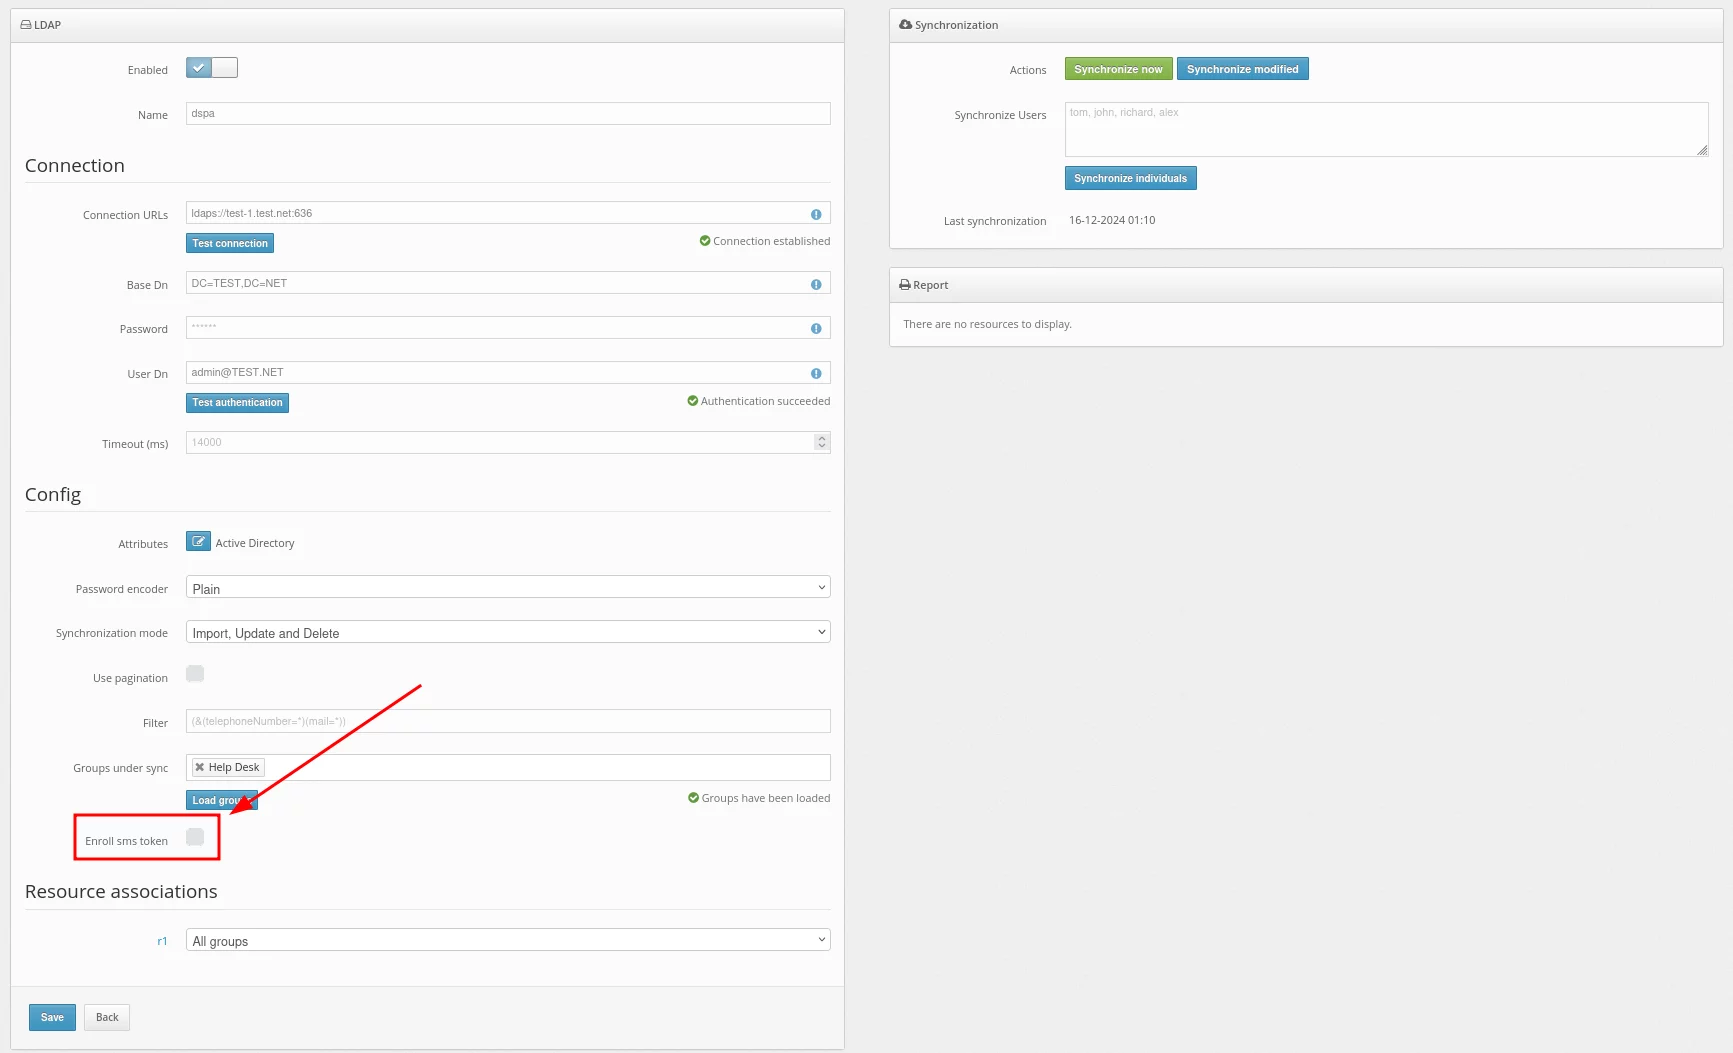
- Deje el campo Enroll SMS token vacío.
- En la sección Resource associations puede elegir el recurso al que se asignarán los usuarios durante la sincronización.
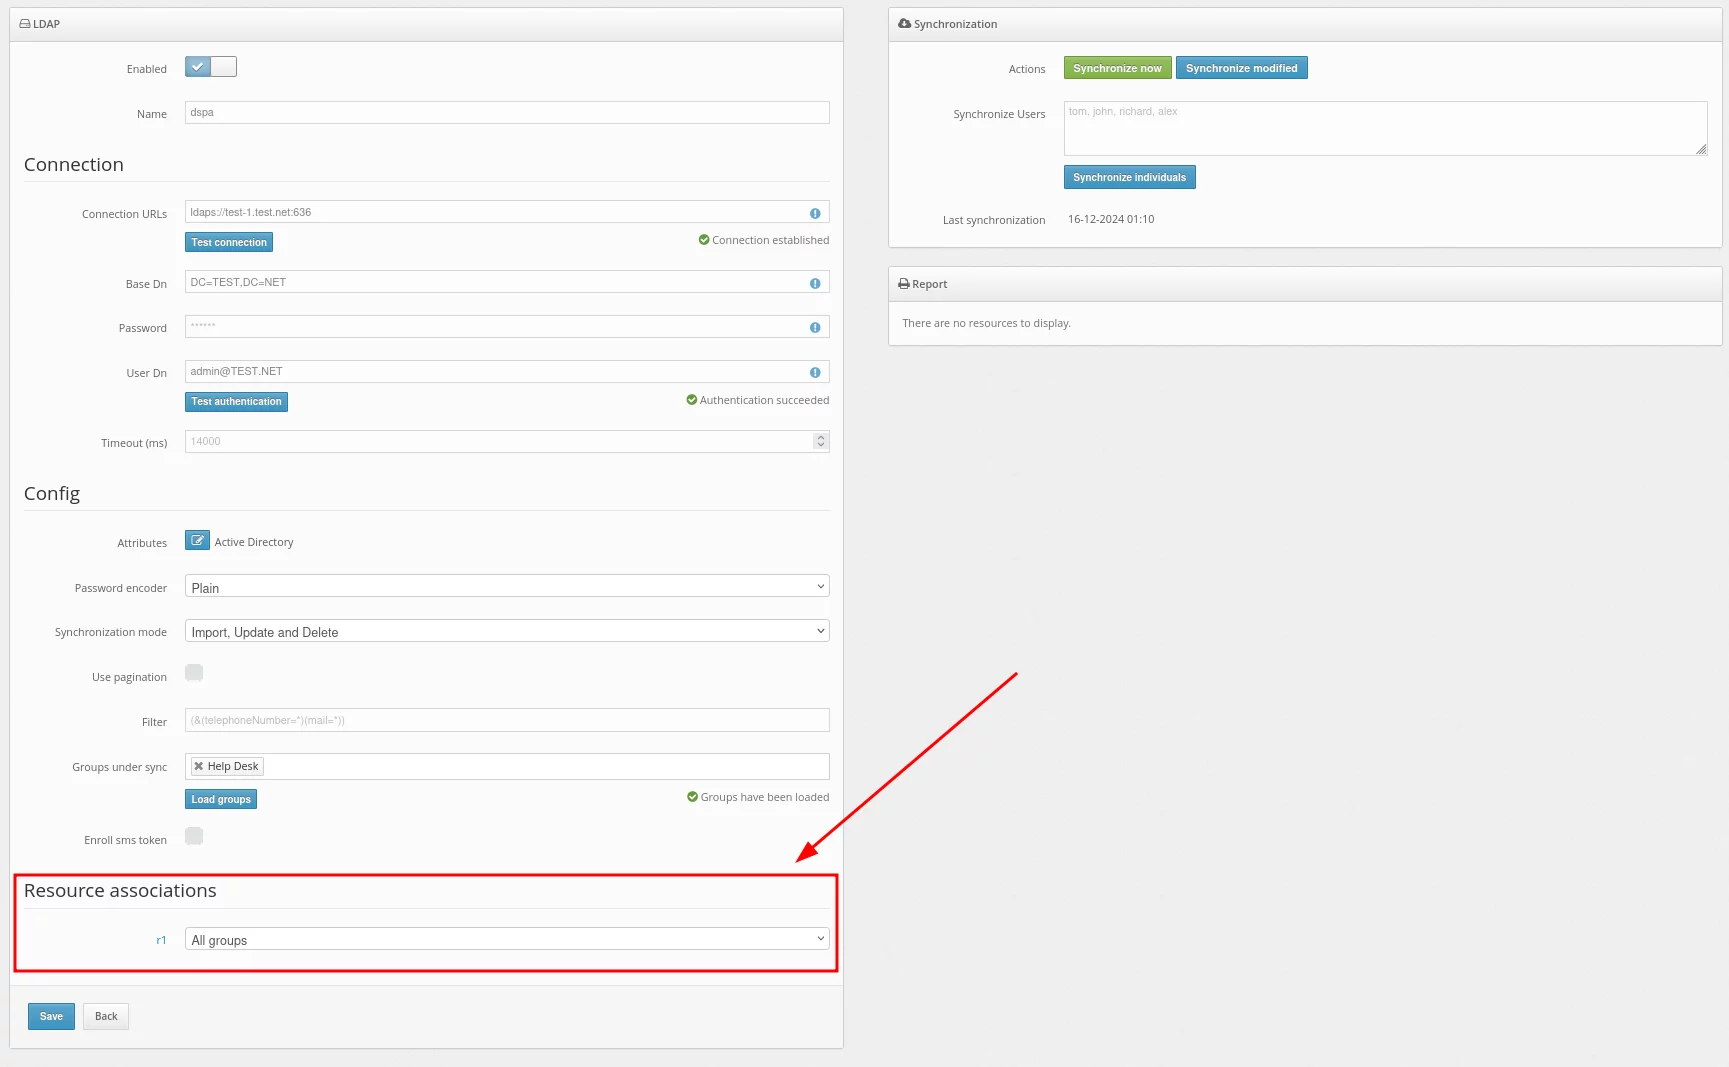
- El paso siguiente consiste en habilitar la sincronización de usuarios. Puede hacerlo de tres formas:
- Utilice el botón Synchronize now para sincronizar todos los usuarios a la vez.
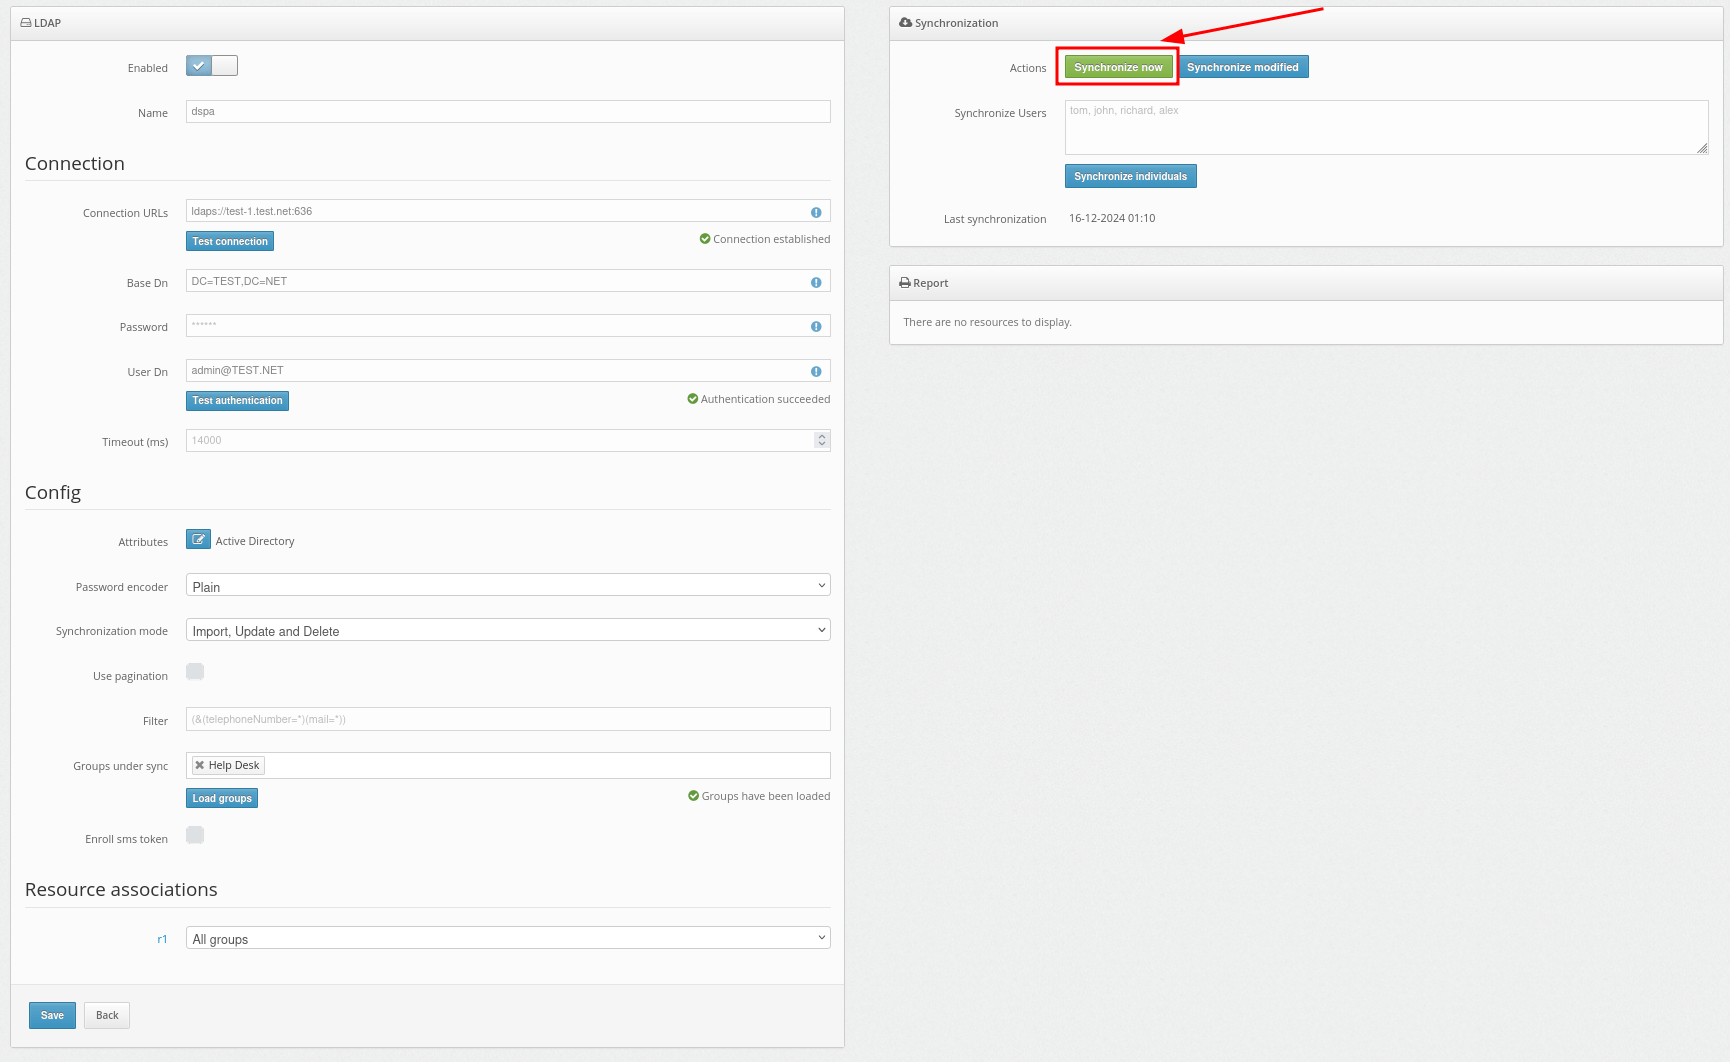
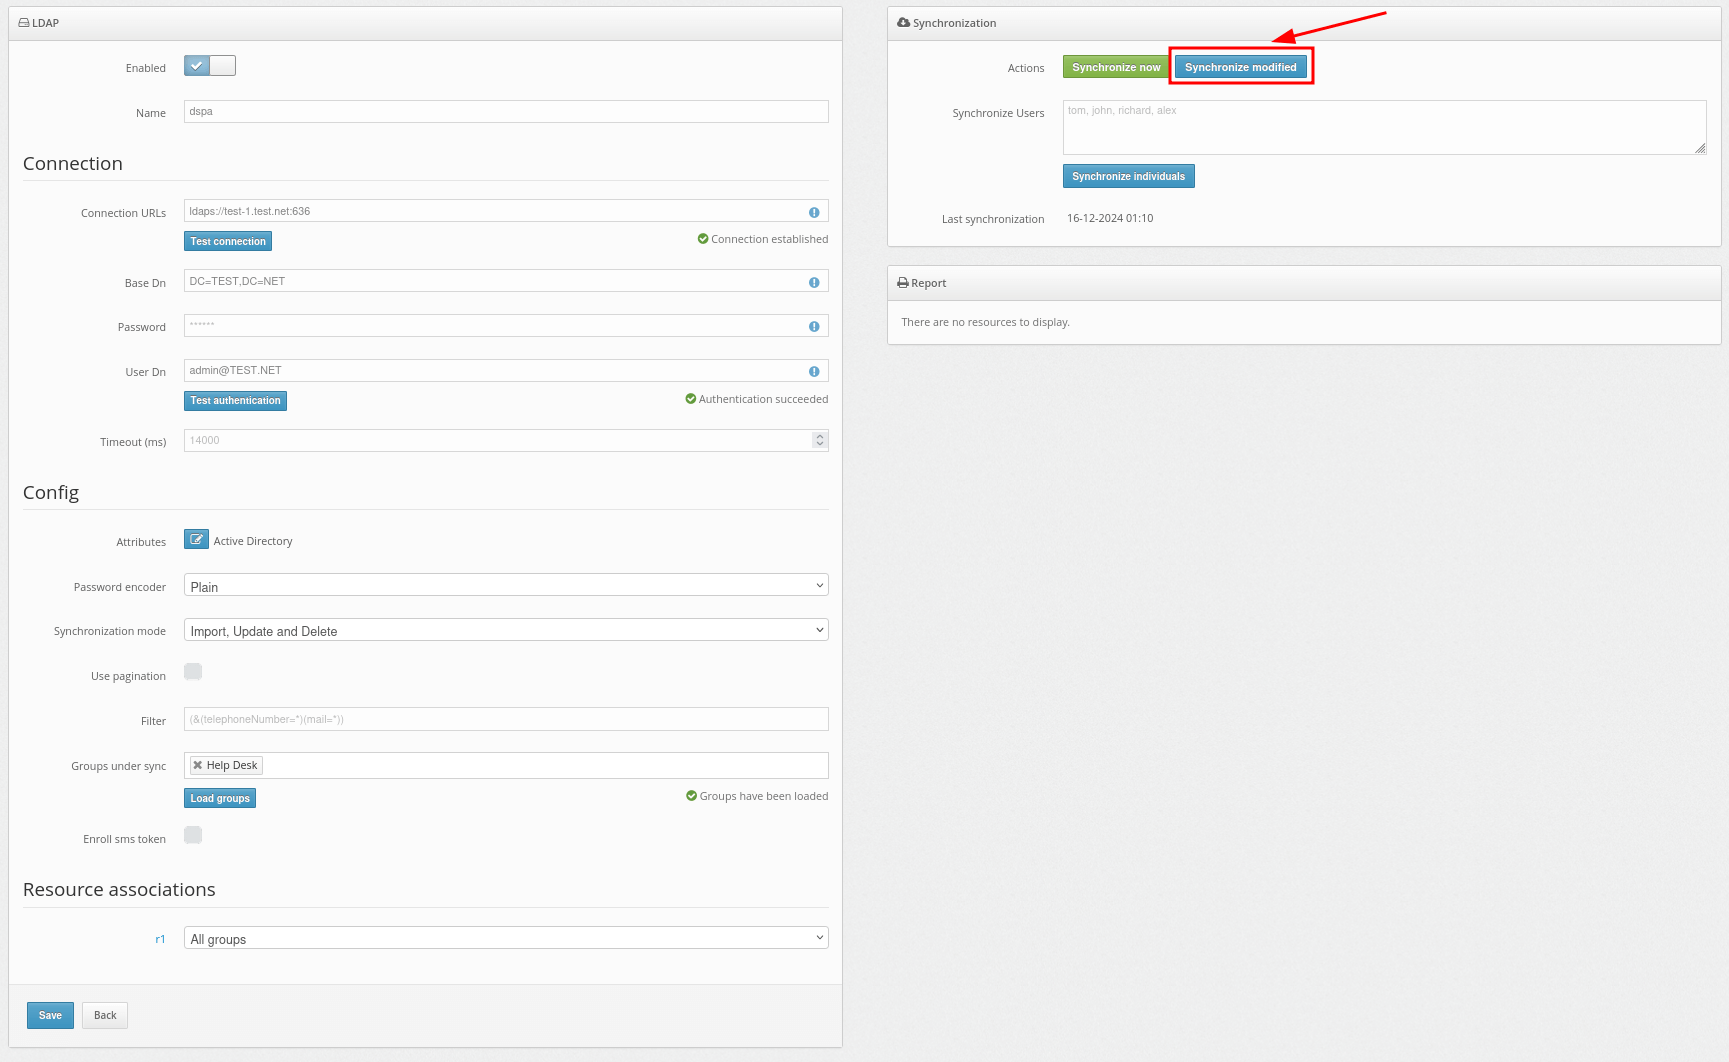
También puede seleccionar el botón Synchronize modified para sincronizar únicamente los usuarios modificados desde la última sincronización.
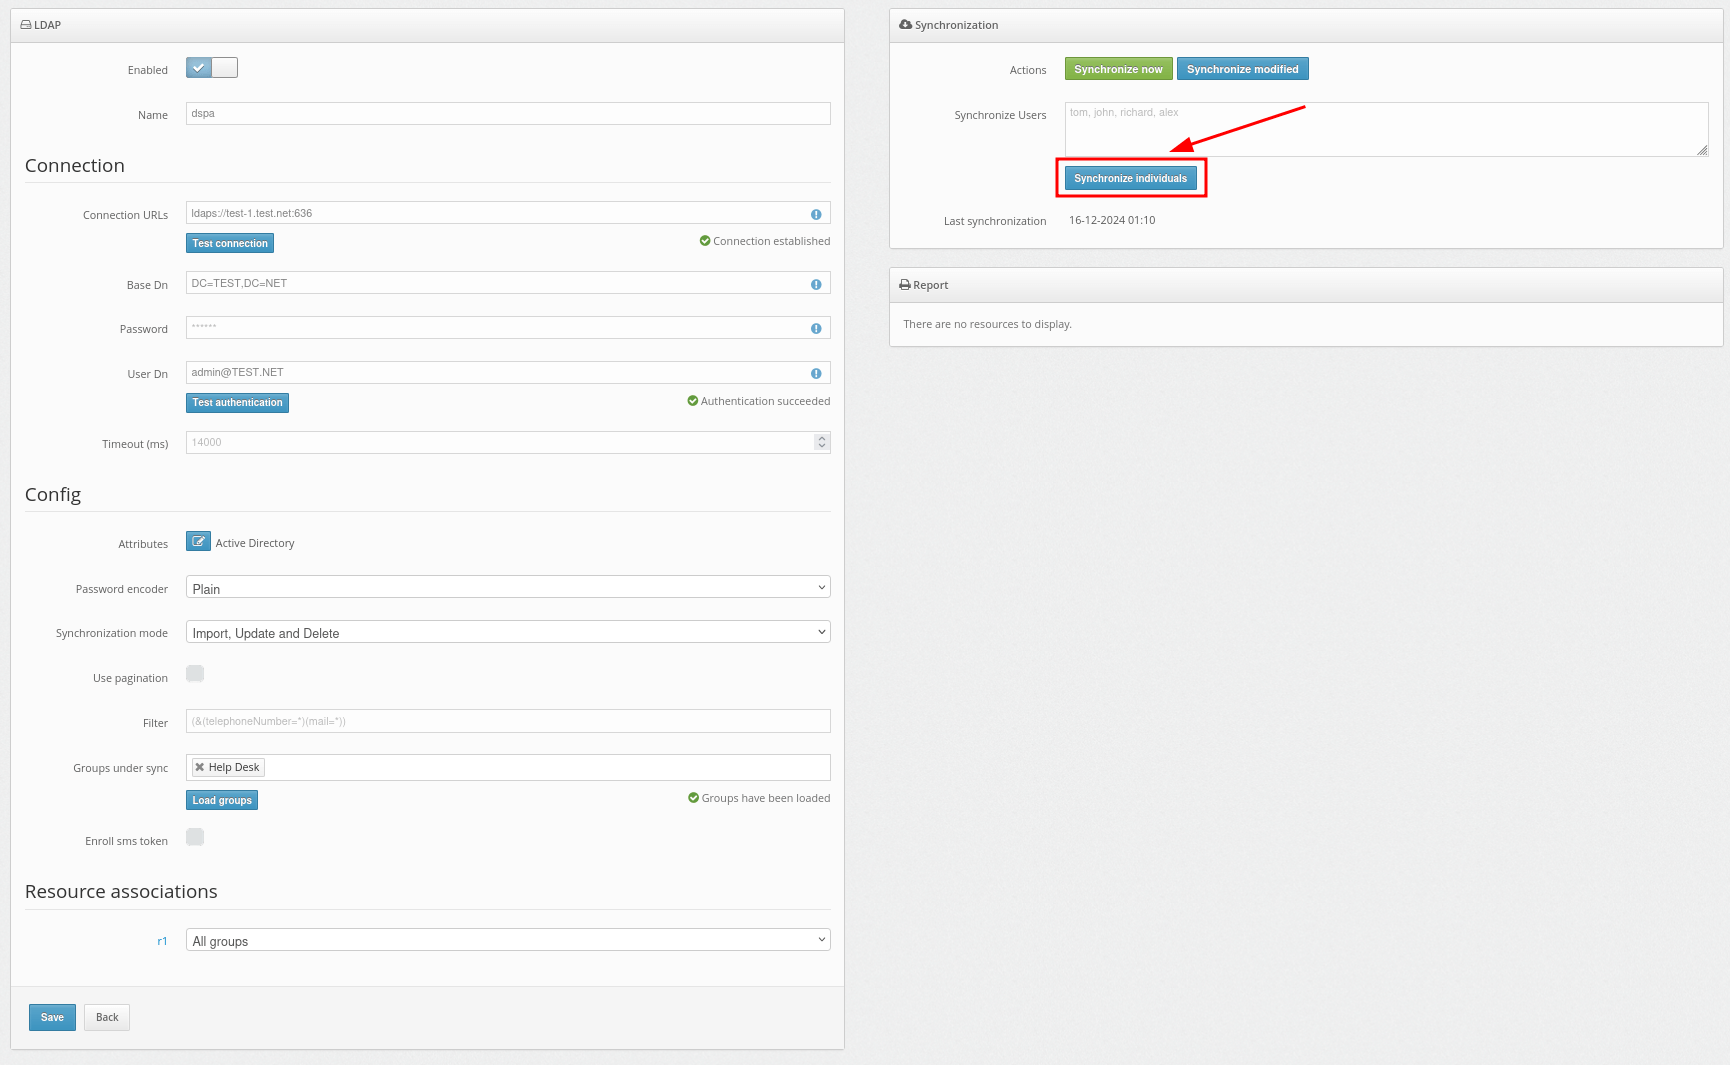
- Utilice la función Synchronize individuals para sincronizar únicamente los usuarios seleccionados de su directorio de usuarios.
- También puede habilitar la sincronización automática de usuarios activando la opción Enabled situada en la parte superior de la página.
4. Añadir contraseñas
TENGA EN CUENTA: Puede habilitar el portal de autoservicio para usuarios de Protectimus para que los usuarios añadan por sí mismos sus contraseñas al sistema. Consulte cómo configurarlo en la guía de configuración del portal de autoservicio para usuarios de Protectimus.
Si prefiere establecer una contraseña para un usuario manualmente:
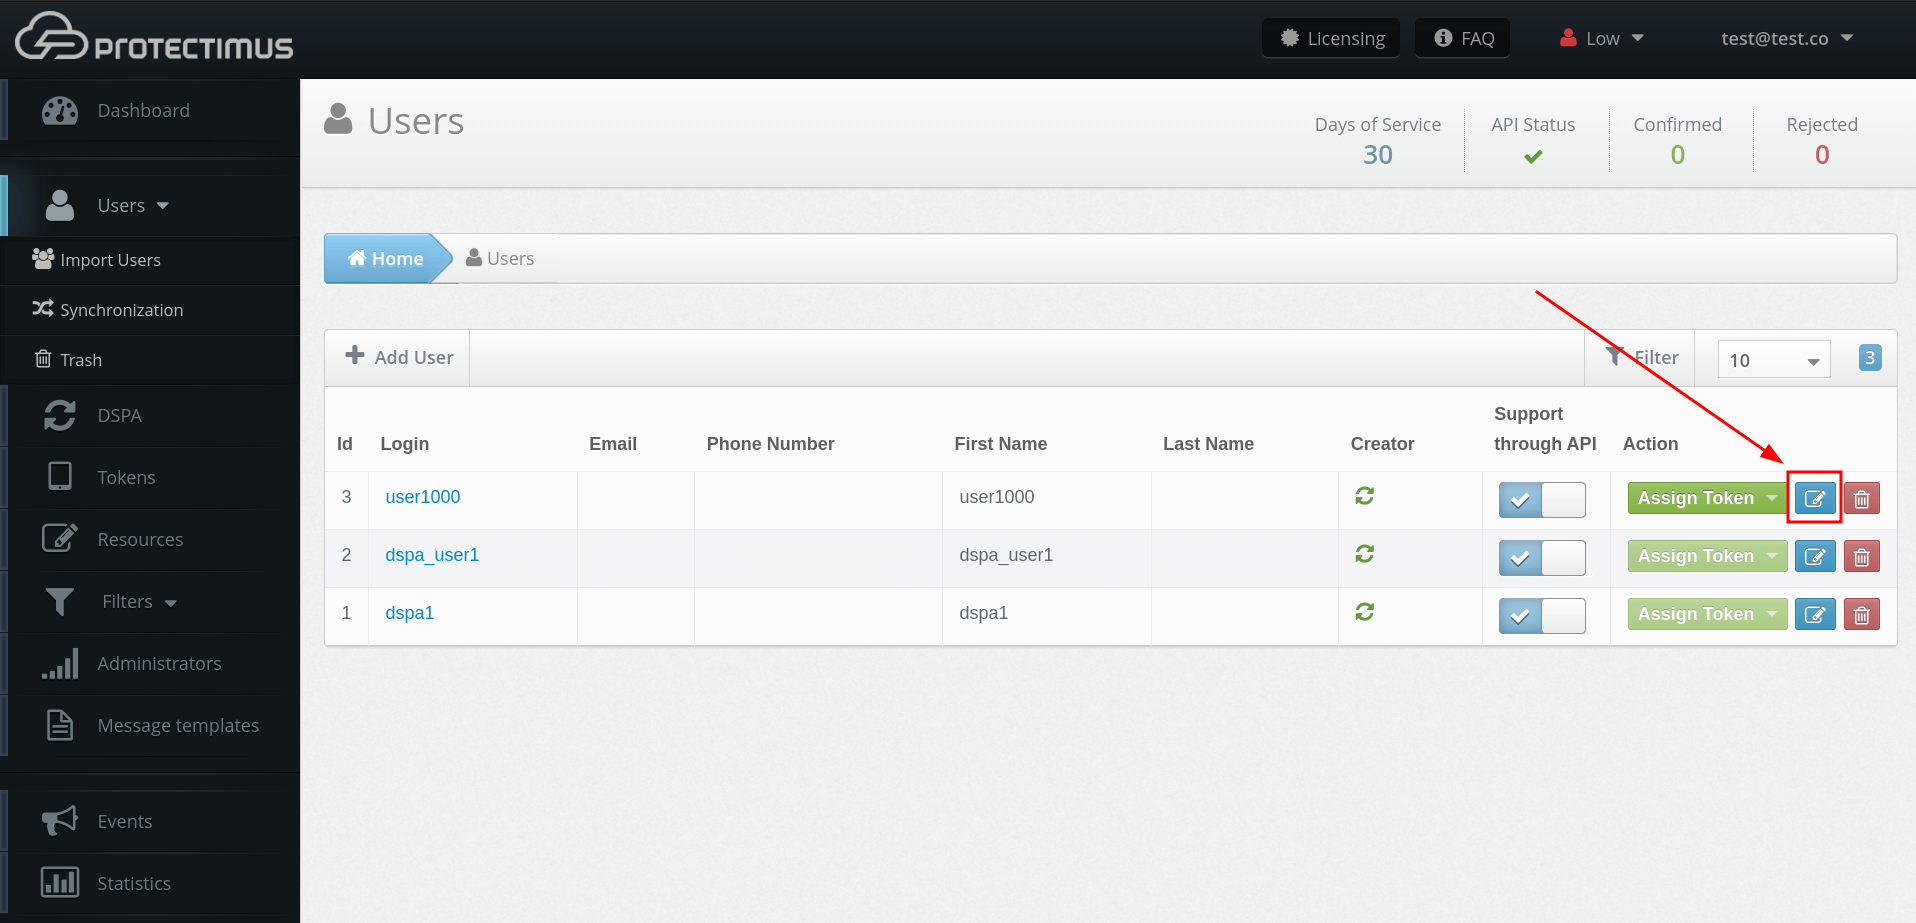
- Vaya a la página de edición del usuario: haga clic en Users en el menú de la izquierda y, a continuación, haga clic en el botón Edit situado a la derecha del usuario.
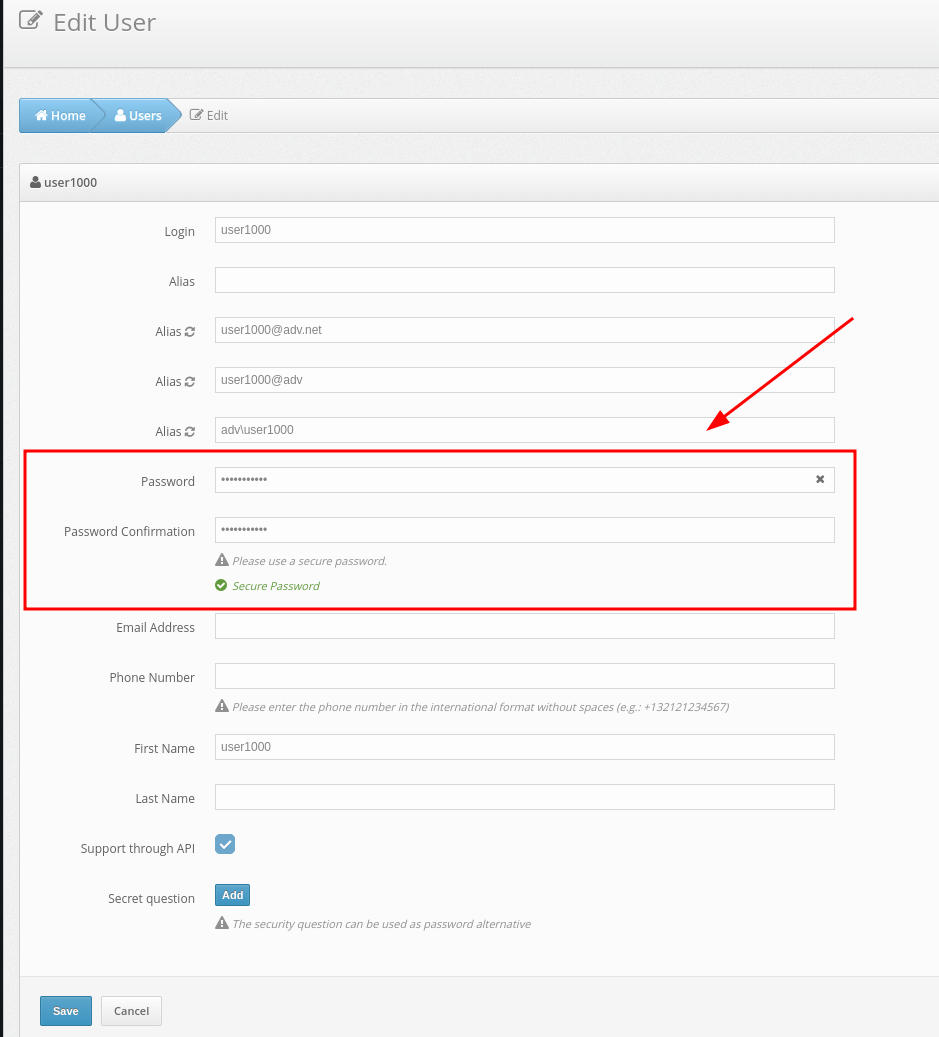
- Introduzca la contraseña de usuario en el campo correspondiente y haga clic en Save.
5. Añadir tokens
Por ahora, el componente Protectimus DSPA solo es compatible con los tokens 2FA integrados en la aplicación Protectimus SMART OTP, disponible para iOS y Android. Por ello, recomendamos activar el portal de autoservicio para usuarios de Protectimus para que los usuarios finales puedan emitir sus propios tokens. Consulte nuestra guía de configuración del portal de autoservicio para usuarios de Protectimus para obtener instrucciones detalladas.
Si prefiere añadir tokens manualmente a los usuarios:
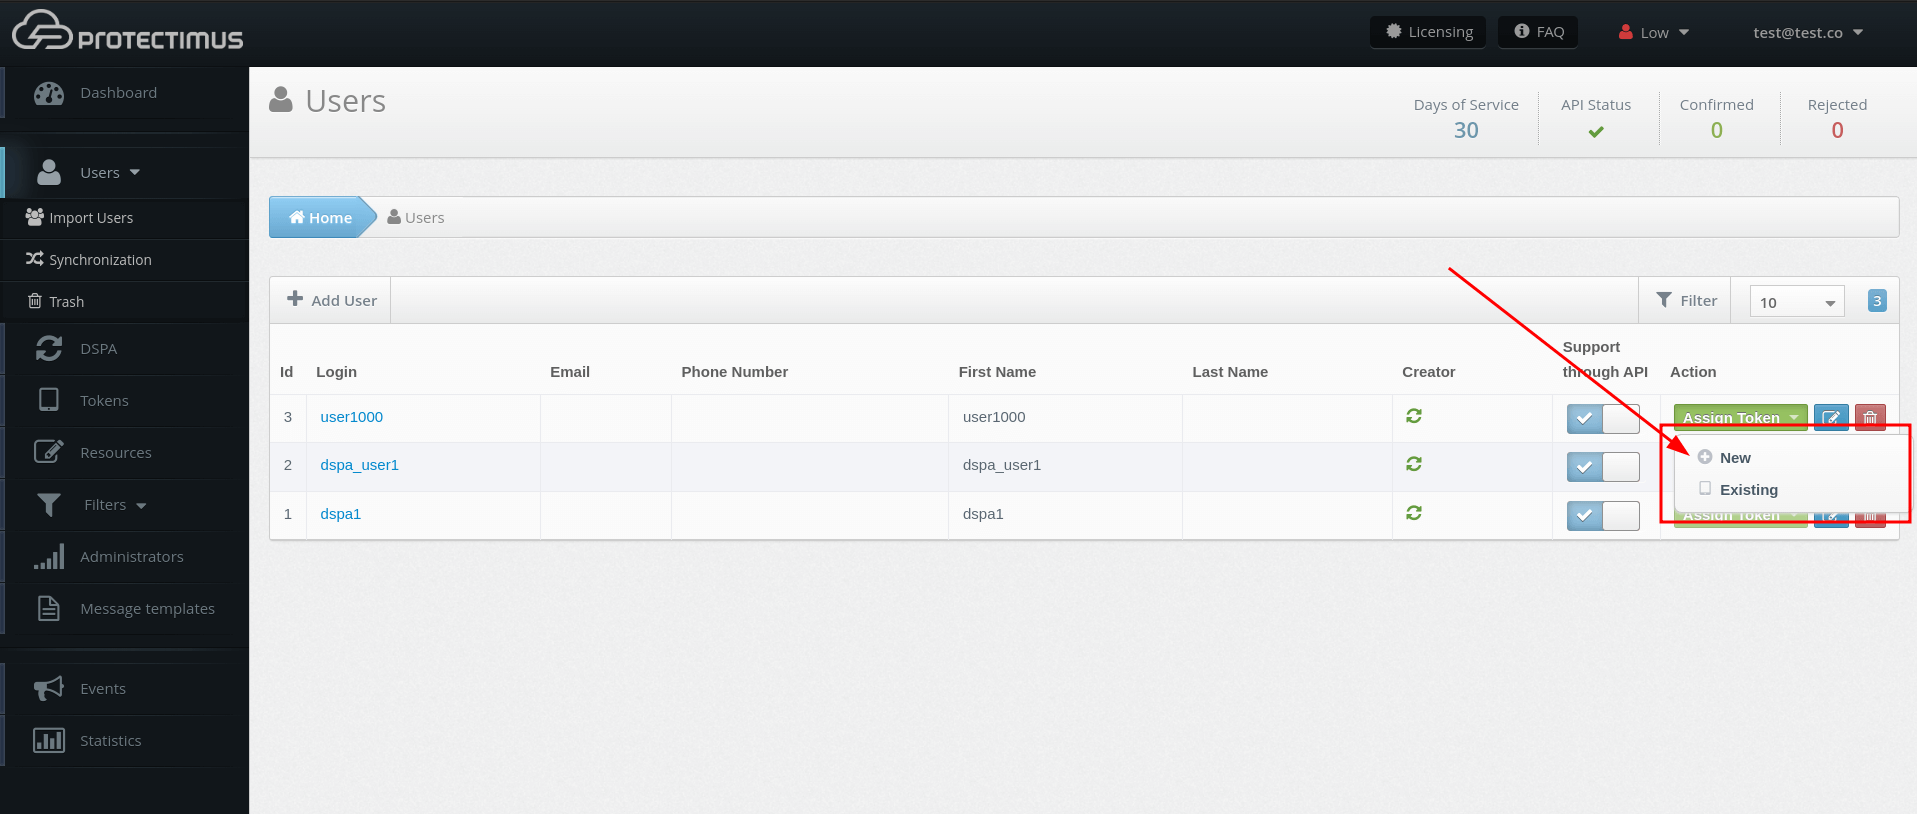
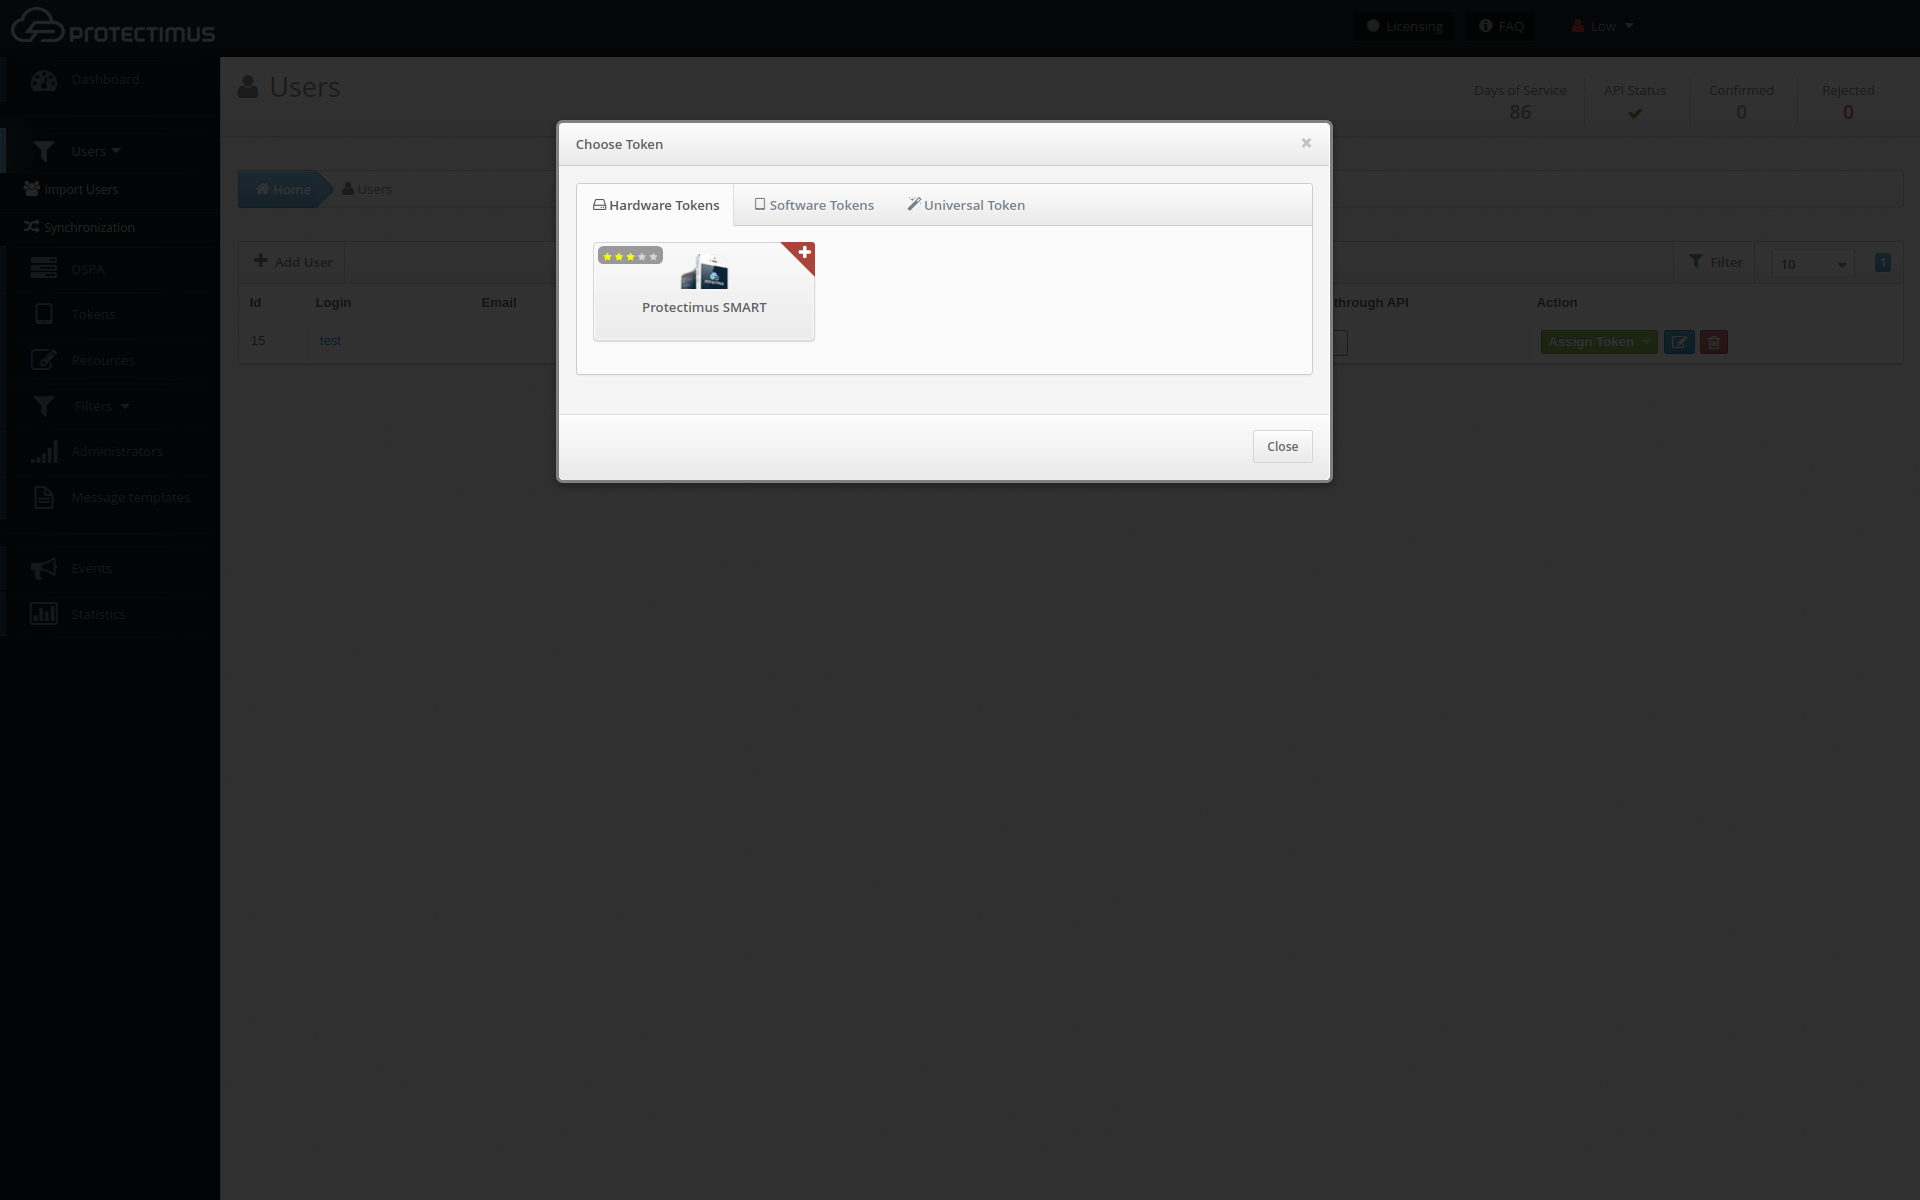
- Seleccione un usuario sincronizado y haga clic en Assign Token y, a continuación, haga clic en New.
- Seleccione el token Protectimus SMART y configúrelo. La aplicación Protectimus SMART OTP está disponible gratuitamente en Google Play y App Store.
6. Activación y desactivación de Protectimus DSPA
- Para activar el componente Protectimus DSPA, vaya a la pestaña DSPA y haga clic en el nombre de DSPA:
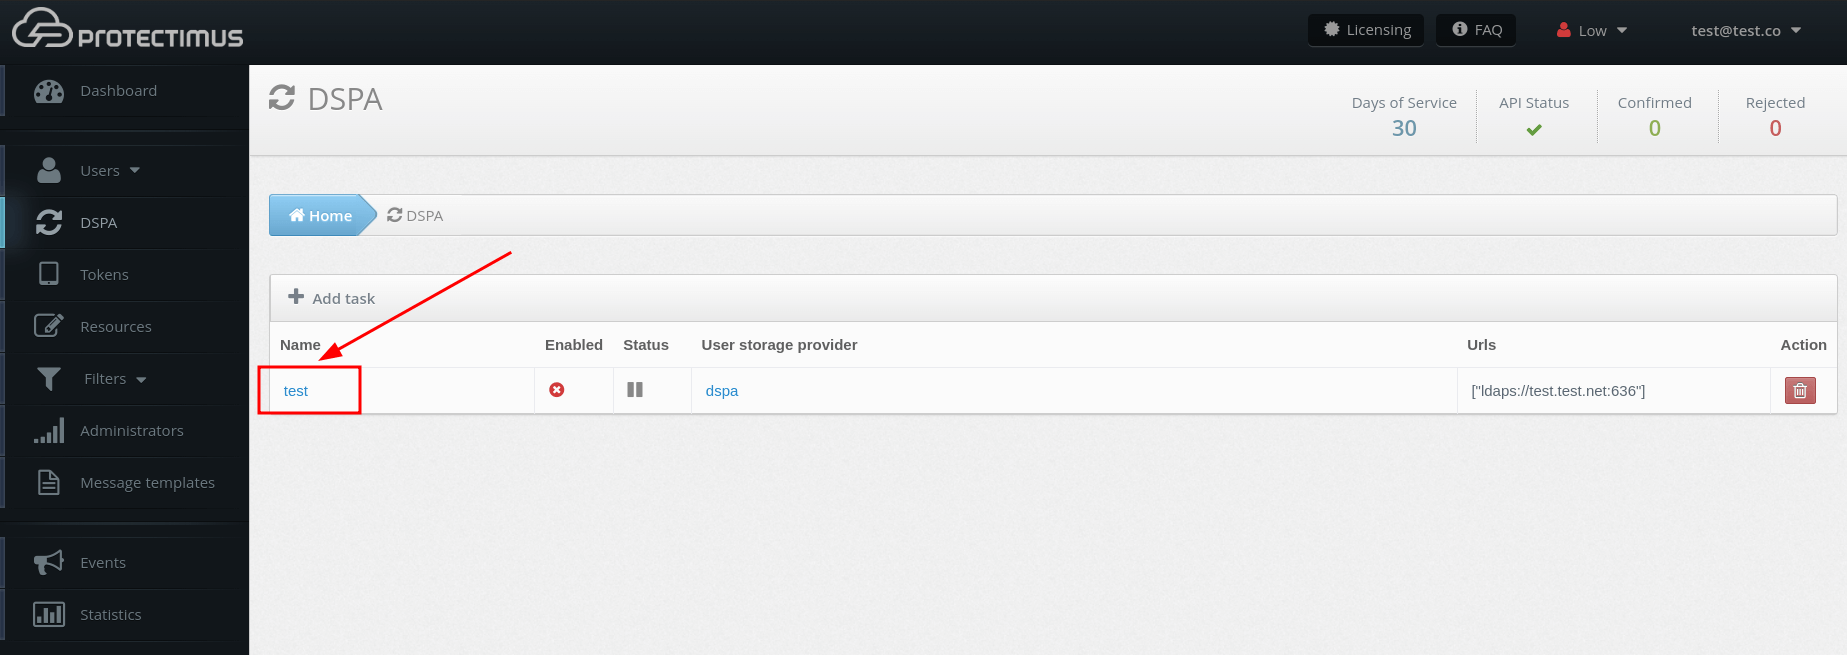
A continuación, active el parámetro Enabled correspondiente.
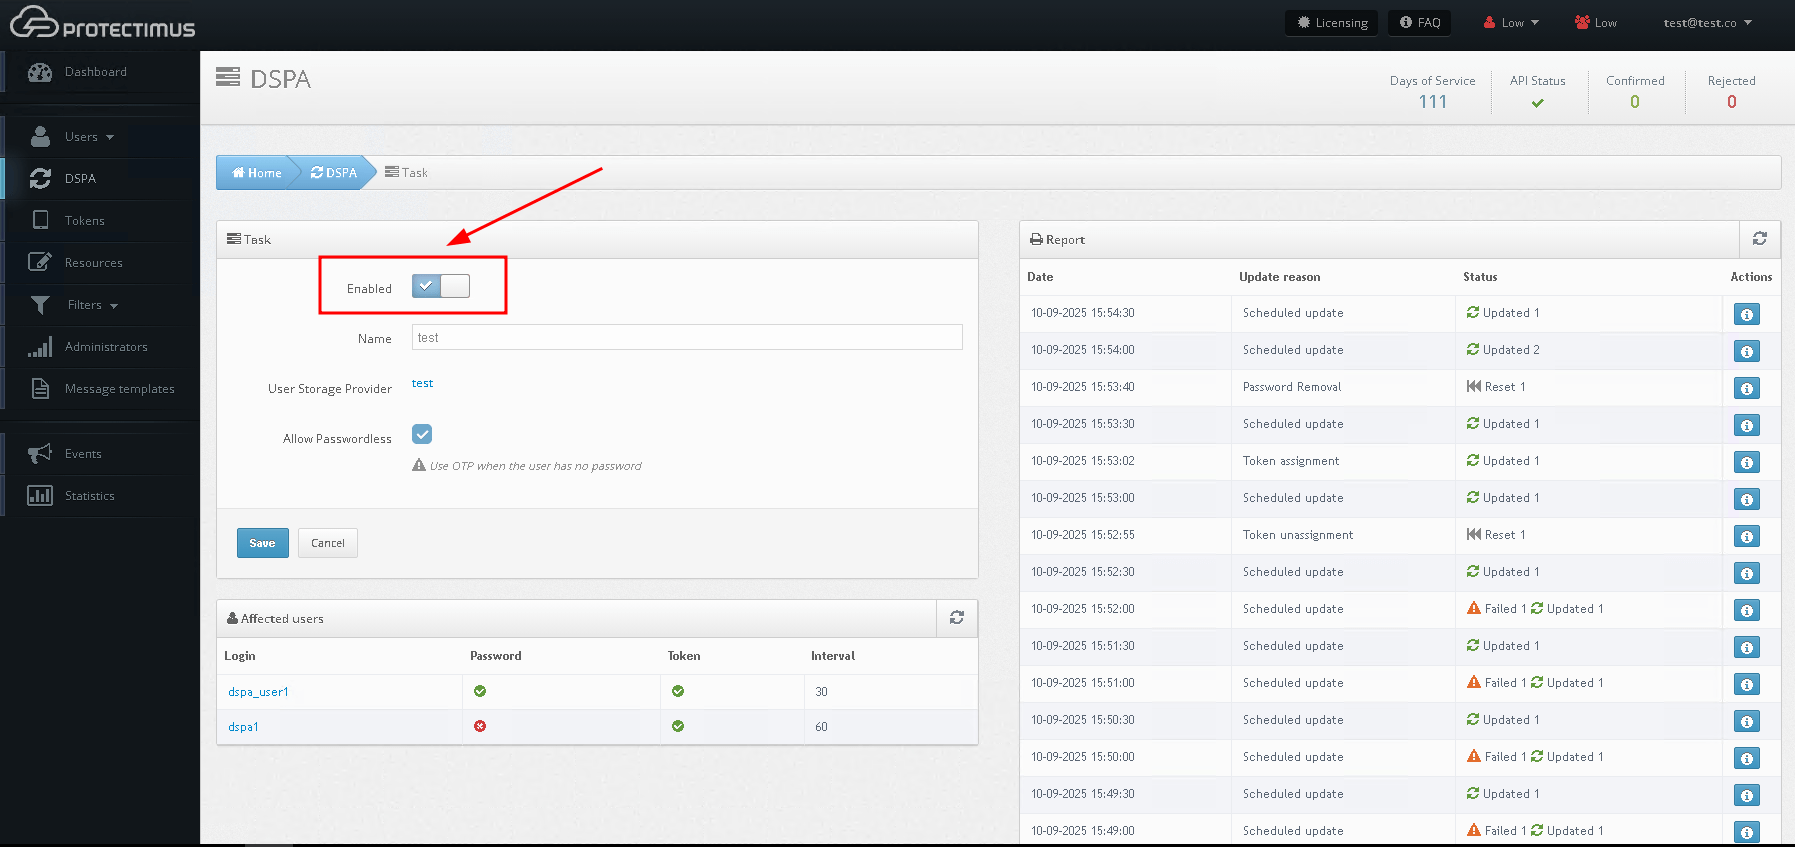
Para desactivar el componente Protectimus DSPA, desmarque el parámetro Enabled correspondiente.
Cuando DSPA está deshabilitado, todas las contraseñas se restablecen automáticamente (es decir, se elimina la parte dinámica).
-
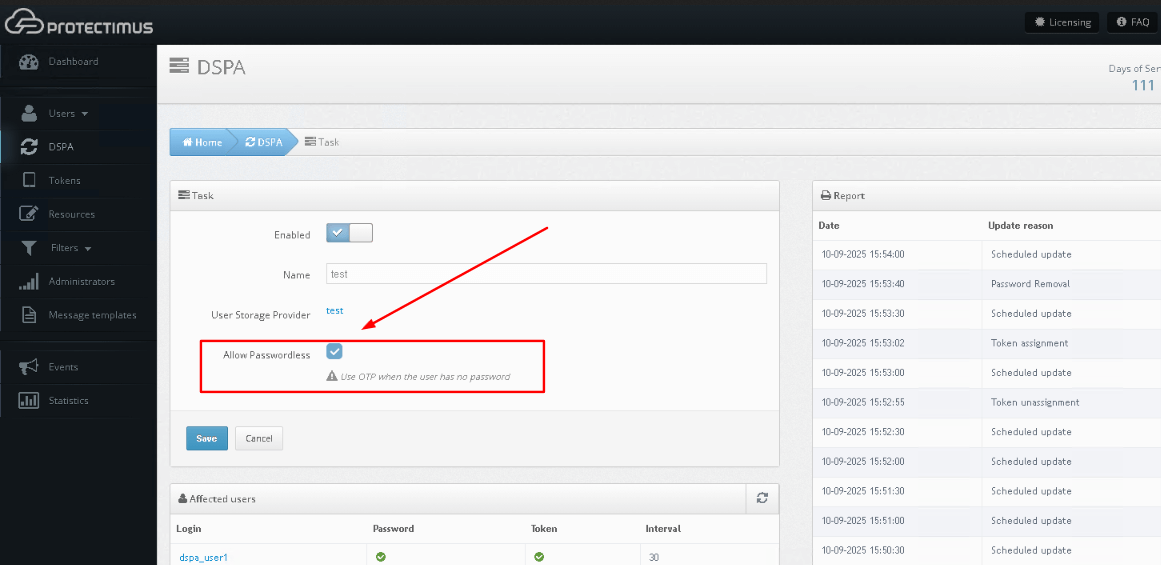
Tenga en cuenta: Puede habilitar autenticación sin contraseña para sus usuarios, lo que significa que iniciarán sesión utilizando únicamente contraseñas de un solo uso (OTP).
De forma predeterminada, Protectimus DSPA combina la contraseña estática del usuario con una contraseña de un solo uso de seis dígitos basada en el tiempo (TOTP). Por ejemplo, P@ssw0rd!459812, donde P@ssw0rd! es la parte fija y 459812 es una contraseña de un solo uso TOTP que cambia a intervalos regulares.
Con autenticación sin contraseña activada, sus usuarios solo tendrán que introducir la parte TOTP.
Cuando la casilla Allow Passwordless está seleccionada:
- Los usuarios sin contraseña en Protectimus Platform se autenticarán utilizando solo una OTP.
- Los usuarios con contraseña seguirán autenticándose con contraseña + OTP.
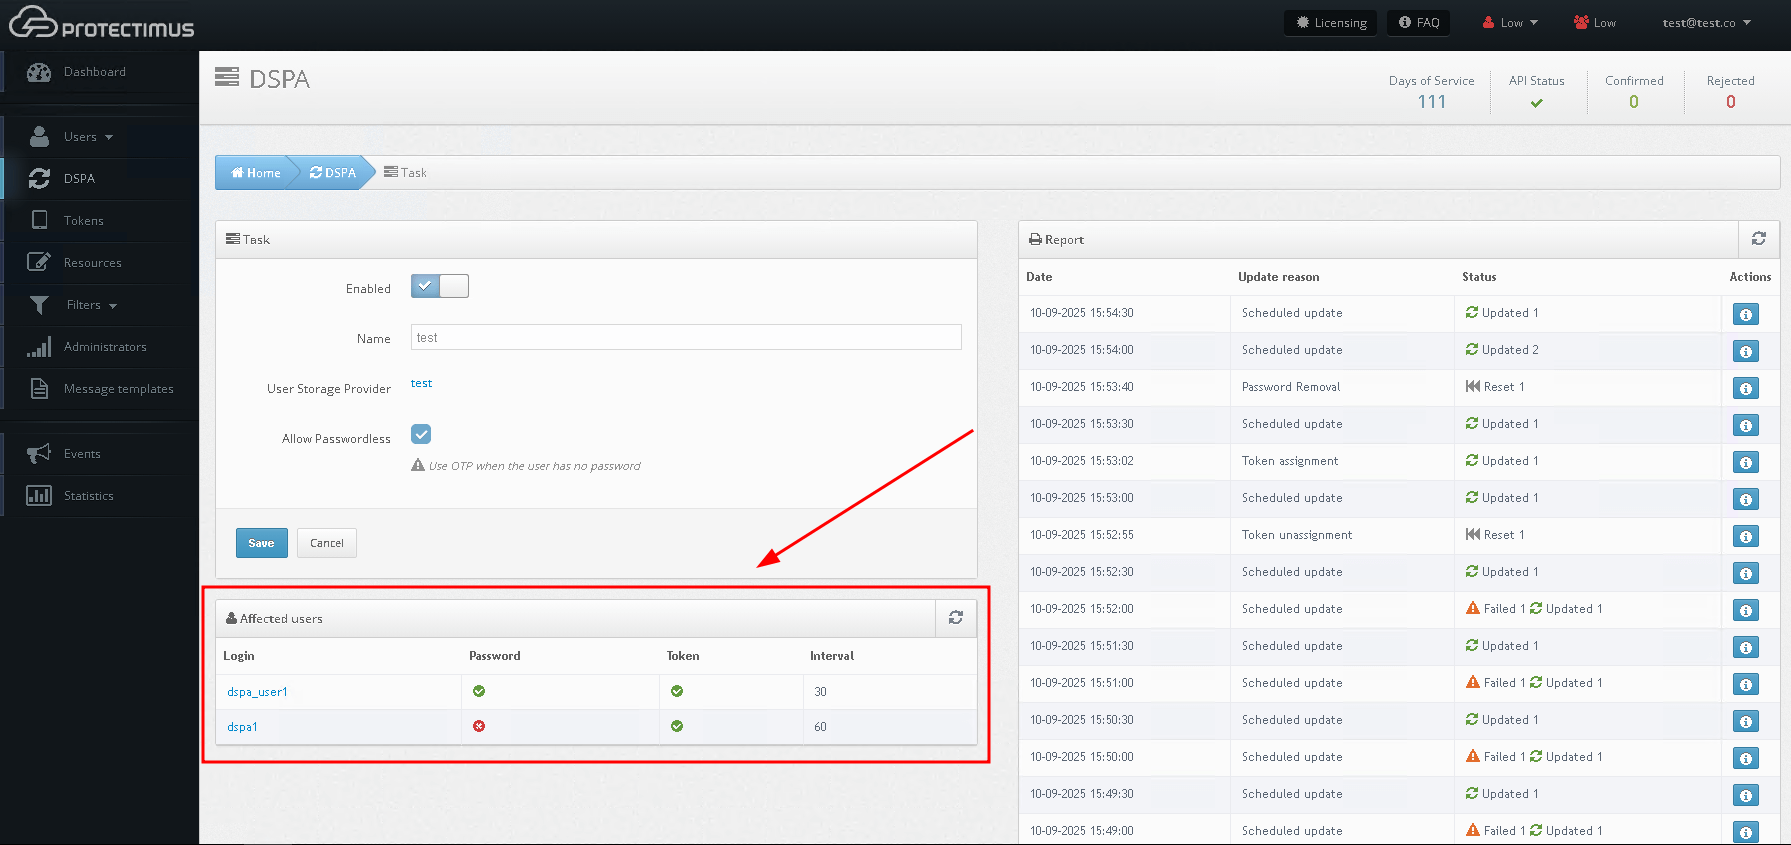
- Para que el componente Protectimus DSPA funcione, debe disponer de:
- Un proveedor de usuarios configurado;
- Un usuario sincronizado;
- Una contraseña para el usuario;
- Un token asignado al usuario.
Puede comprobar si se cumplen estas condiciones en la sección Affected users de la pestaña DSPA correspondiente.
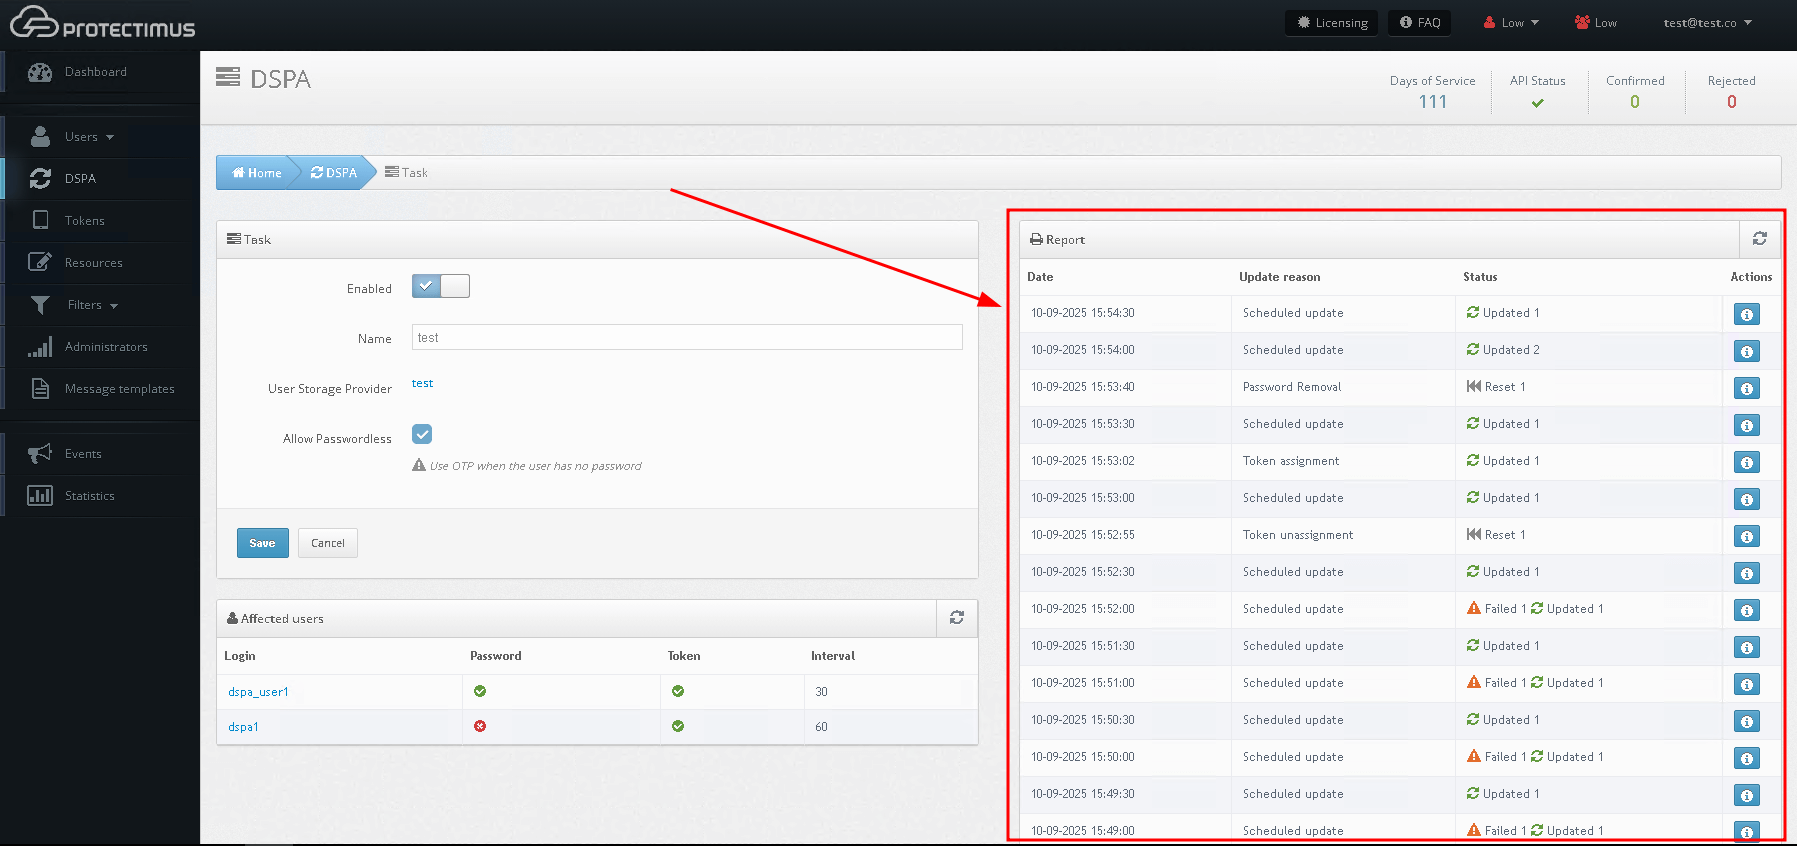
- Puede ver los resultados de la actualización de contraseñas en la sección Report correspondiente.
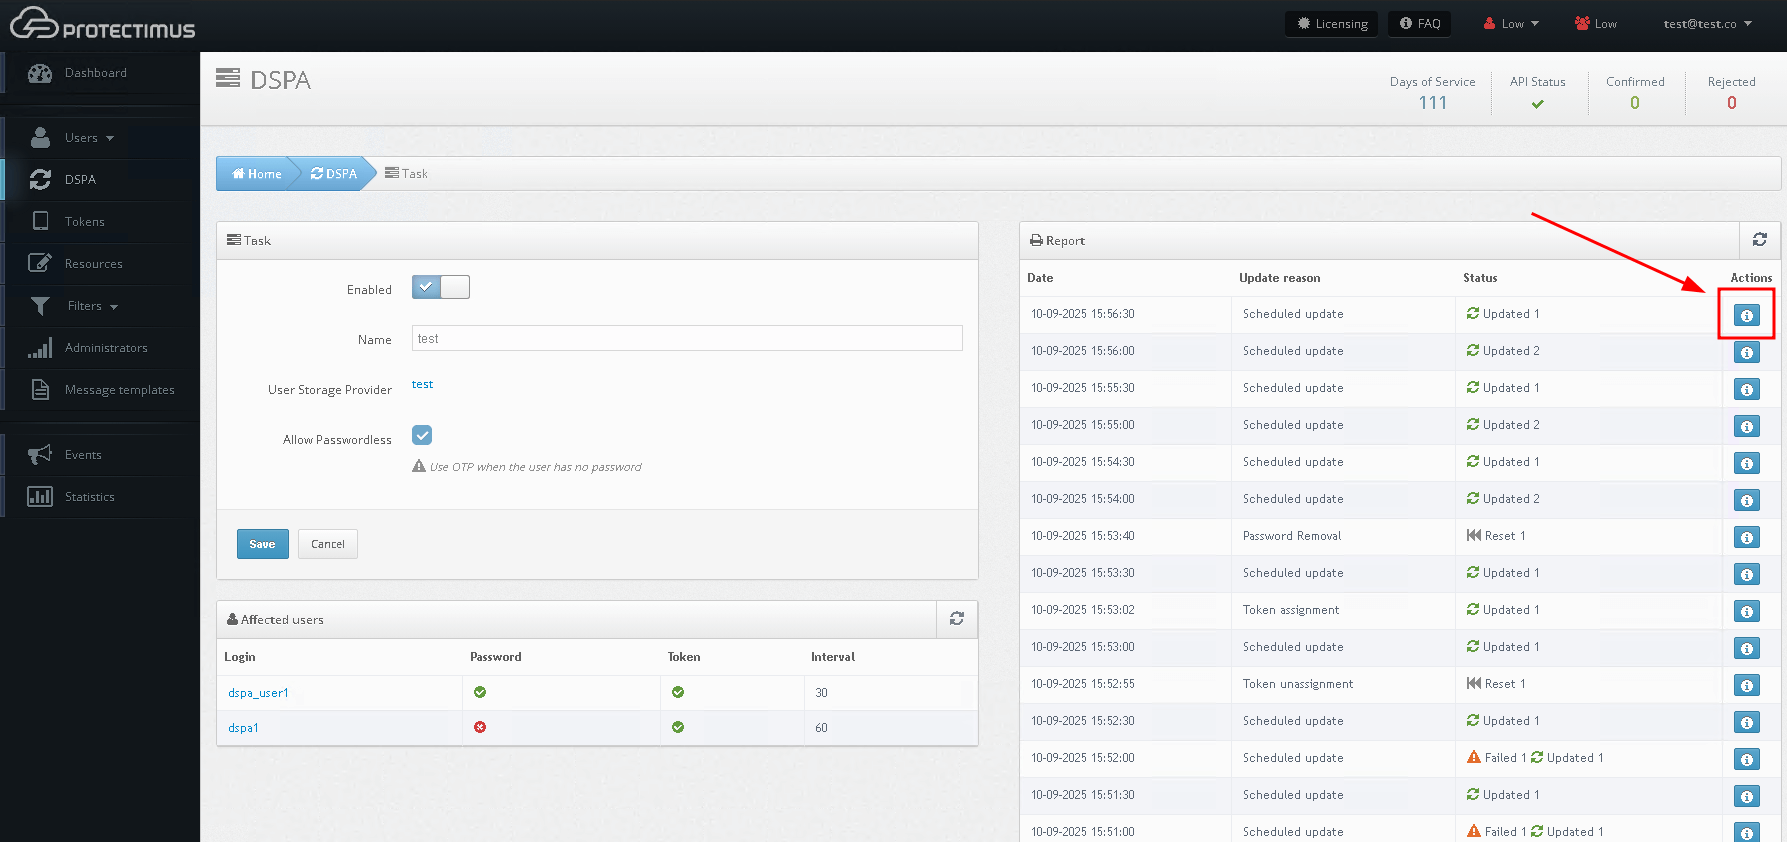
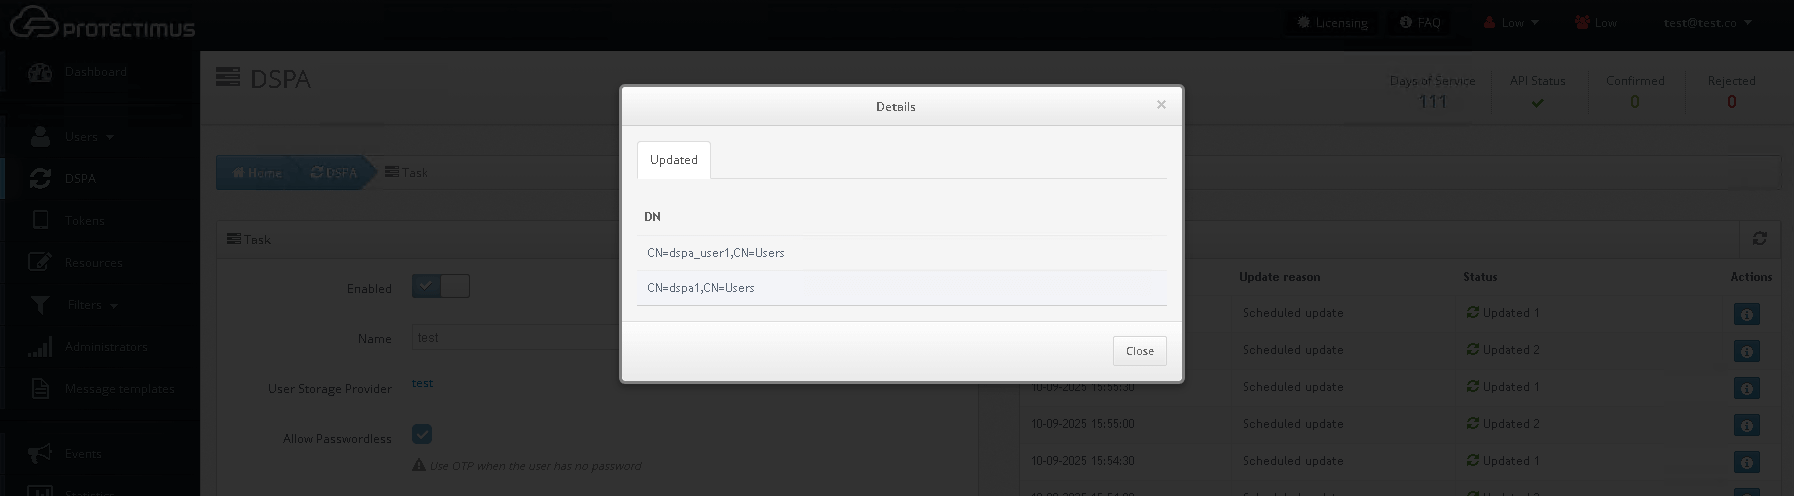
- Puede consultar el resultado de las actualizaciones haciendo clic en el icono de la tabla de informes.
7. Cómo configurar un certificado SSL para LDAPS
Para establecer una conexión LDAPS (LDAP sobre SSL/TLS) e importar el certificado SSL necesario en un almacén de claves Java, debe obtener el certificado del propio servidor LDAP.
A continuación se explica cómo obtener e importar el certificado SSL.
7.1. Obtener el certificado SSL del servidor LDAP
- Del administrador LDAP: El método más sencillo consiste en solicitar al administrador de su servidor LDAP el archivo del certificado (por ejemplo, un archivo .cer o .crt). Este certificado lo emitirá una autoridad de certificación (CA) en la que debe confiar su entorno Java.
- Obtenerlo directamente con keytool: Si tiene acceso de red al servidor LDAP y dispone de la utilidad keytool (incluida en el Java Development Kit/JRE), puede extraer directamente el certificado.
keytool -printcert -sslserver <hostname>:<ssl_port> -rfc > ldap_server_certificate.cer
Sustituya <hostname> por el nombre de host del servidor LDAP y <ssl_port> por el puerto LDAPS (normalmente 636 o 3269 para el catálogo global de Active Directory).
7.2. Importar el certificado en el almacén de claves Java:
- Localice el archivo cacerts: el almacén de confianza predeterminado de Java suele llamarse cacerts y se encuentra en el directorio jre/lib/security de su instalación de Java (JDK o JRE).
- Importe el certificado mediante keytool: utilice el comando keytool para importar el certificado obtenido en su archivo cacerts correspondiente.
keytool -importcert -alias <unique_alias> -file ldap_server_certificate.cer -keystore <path_to_cacerts> -storepass <keystore_password>
- Sustituya <unique_alias> por un nombre descriptivo y único para el certificado (por ejemplo, ldap_server_cert).
- Sustituya ldap_server_certificate.cer por la ruta real al archivo del certificado.
- Sustituya <path_to_cacerts> por la ruta completa del archivo cacerts correspondiente.
- Sustituya <keystore_password> por la contraseña del archivo cacerts (la contraseña predeterminada suele ser changeit).
Después de importar el certificado, su aplicación Java podrá establecer una conexión LDAPS segura con el servidor LDAP, ya que confiará en su certificado SSL. Recuerde reiniciar todas las aplicaciones que utilicen este JRE para asegurarse de que se cargue el certificado nuevo.
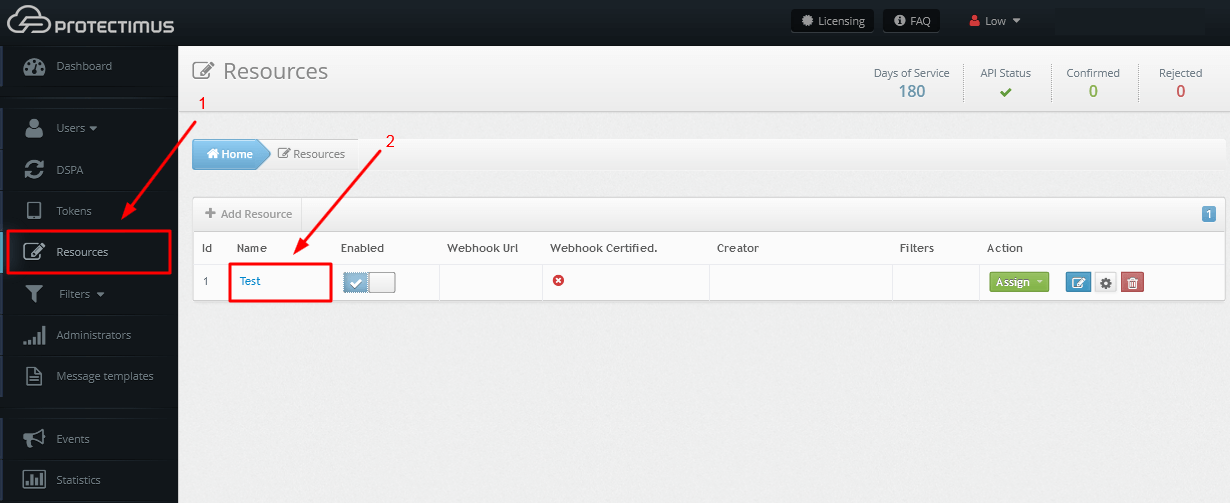
8. Cómo activar el portal de autoservicio para usuarios de Protectimus
Si desea que los usuarios registren sus propios tokens y establezcan sus contraseñas, utilice el portal de autoservicio para usuarios de Protectimus.
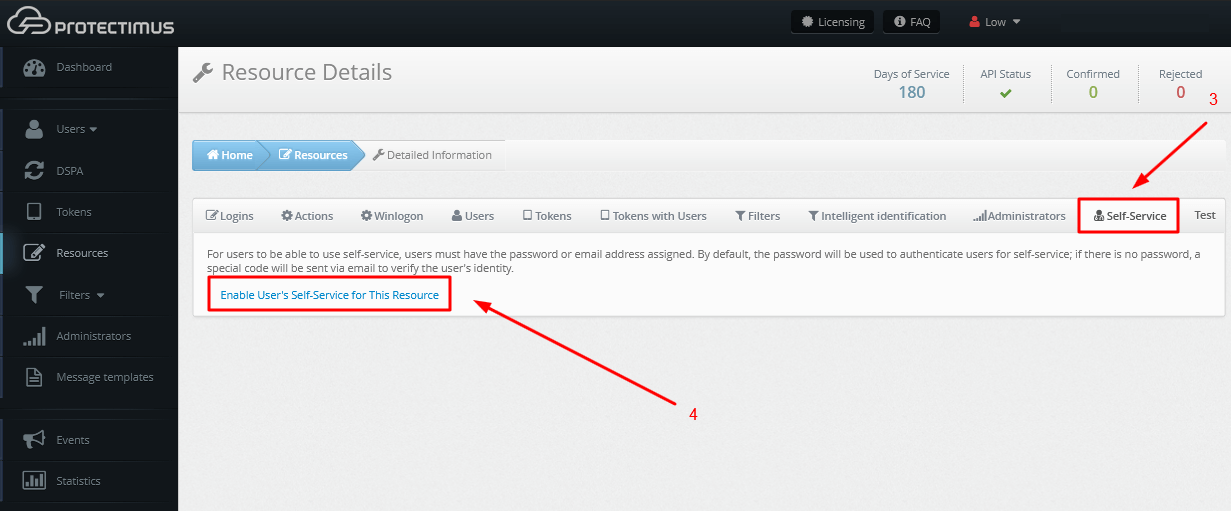
Desde la página de información del
Resource vaya a la pestaña
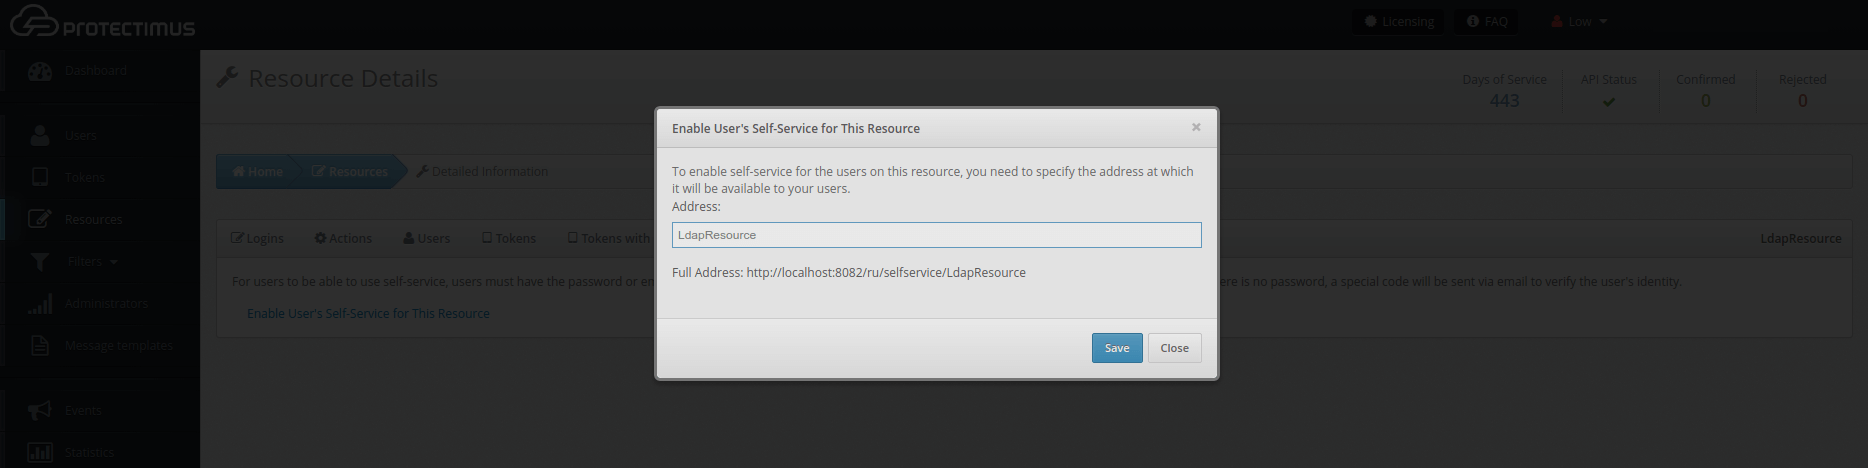
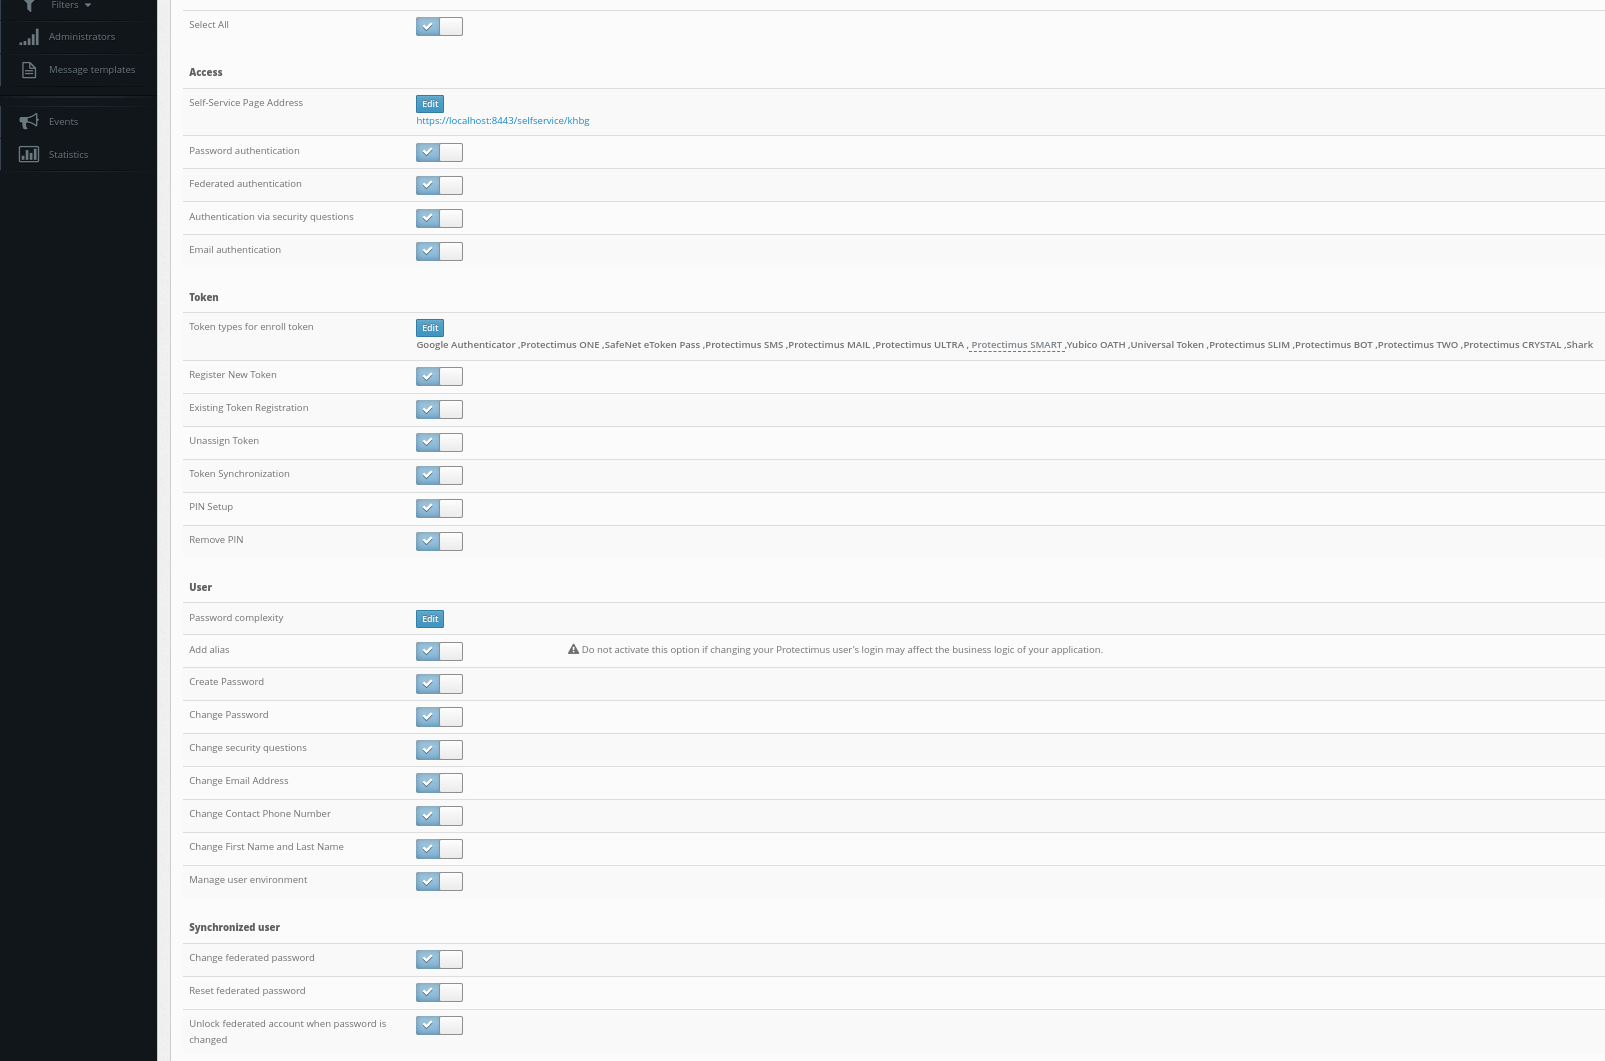
Self-Service. Puede habilitar el autoservicio para un recurso después de introducir la dirección en la que se ubicará la página de autoservicio. Encontrará instrucciones más detalladas en el artículo
Configuración del portal de autoservicio para usuarios de Protectimus.
9. Interacción de los usuarios con el portal de autoservicio de Protectimus
9.1. Autenticación en el portal de autoservicio de Protectimus
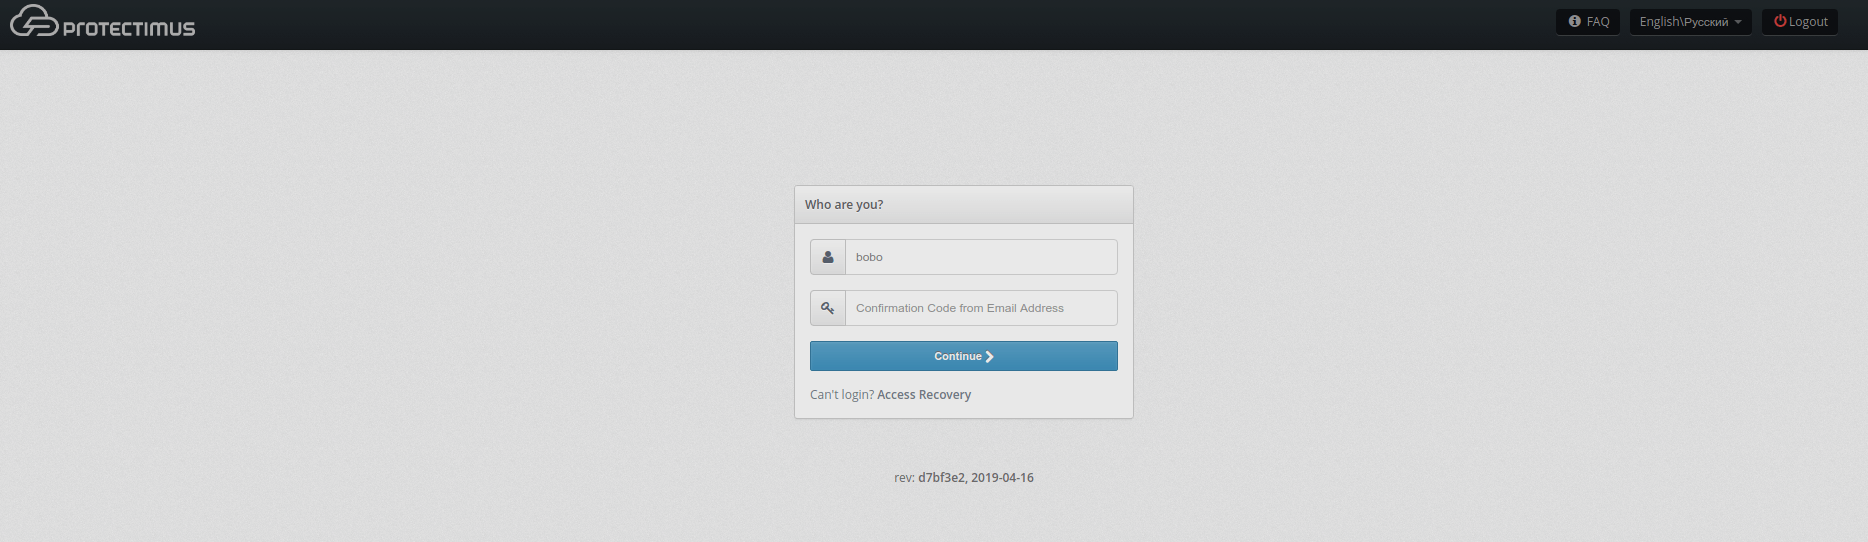
Puede elegir el método de autenticación que utilizarán los usuarios para iniciar sesión en sus cuentas de autoservicio. Todos los métodos disponibles se describen
en esta guía. Dependiendo de la configuración seleccionada, se aplicará el método de autenticación requerido.
9.2. Registro del token Protectimus SMART OTP
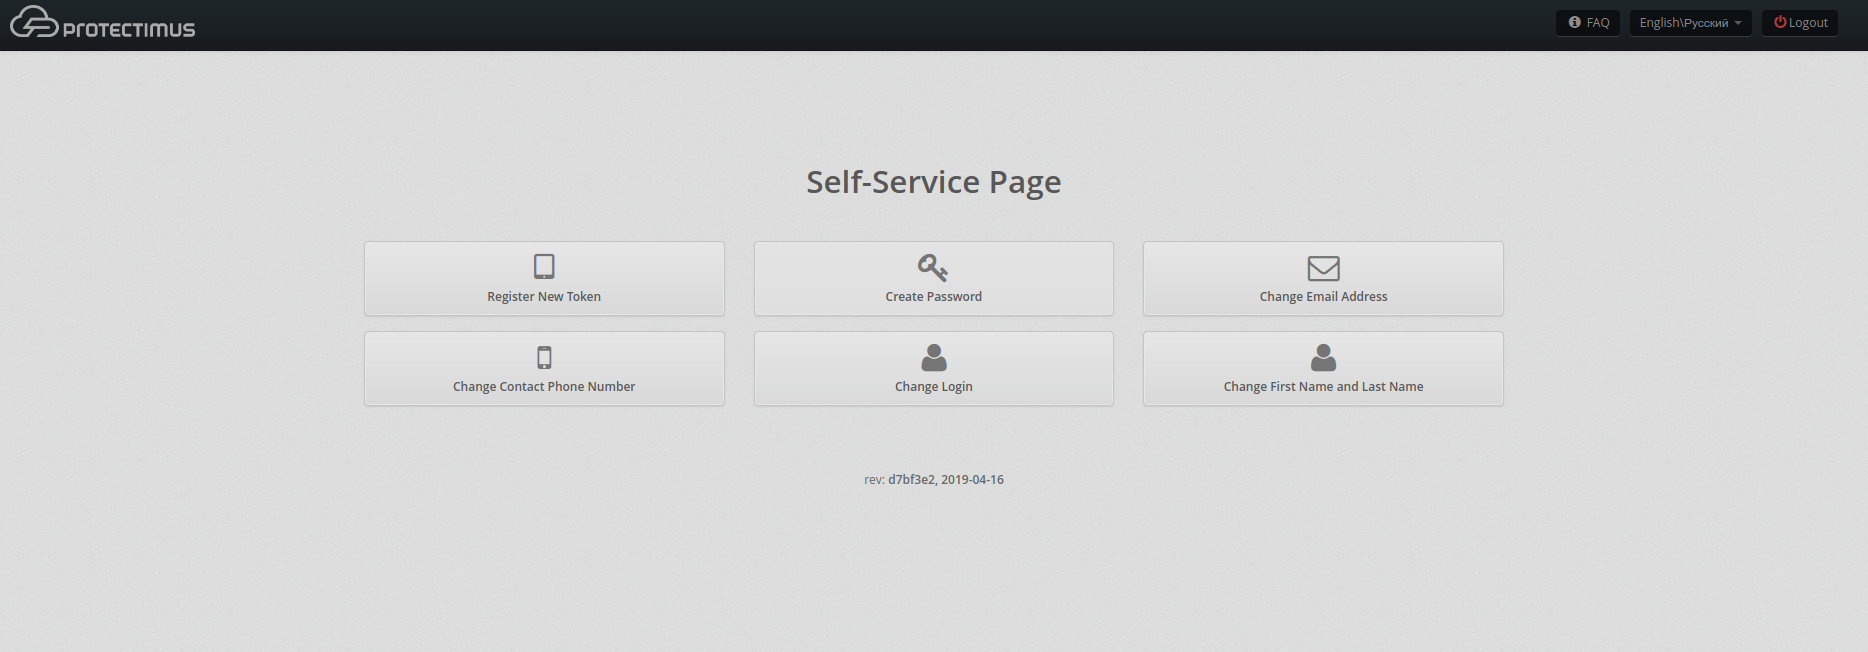
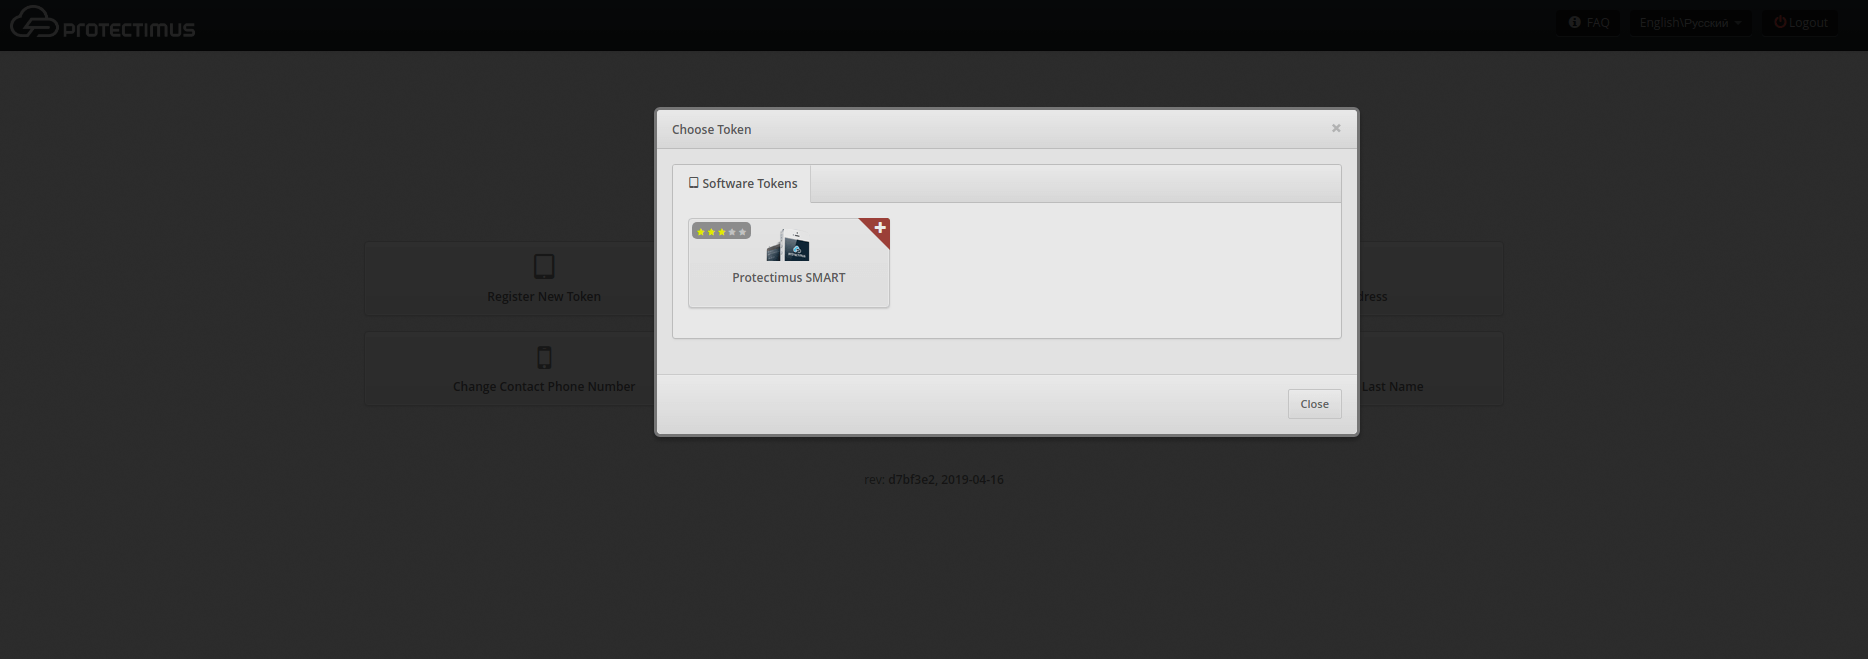
- El usuario debe seleccionar la pestaña Register New Token -> Software Tokens -> Protectimus SMART.
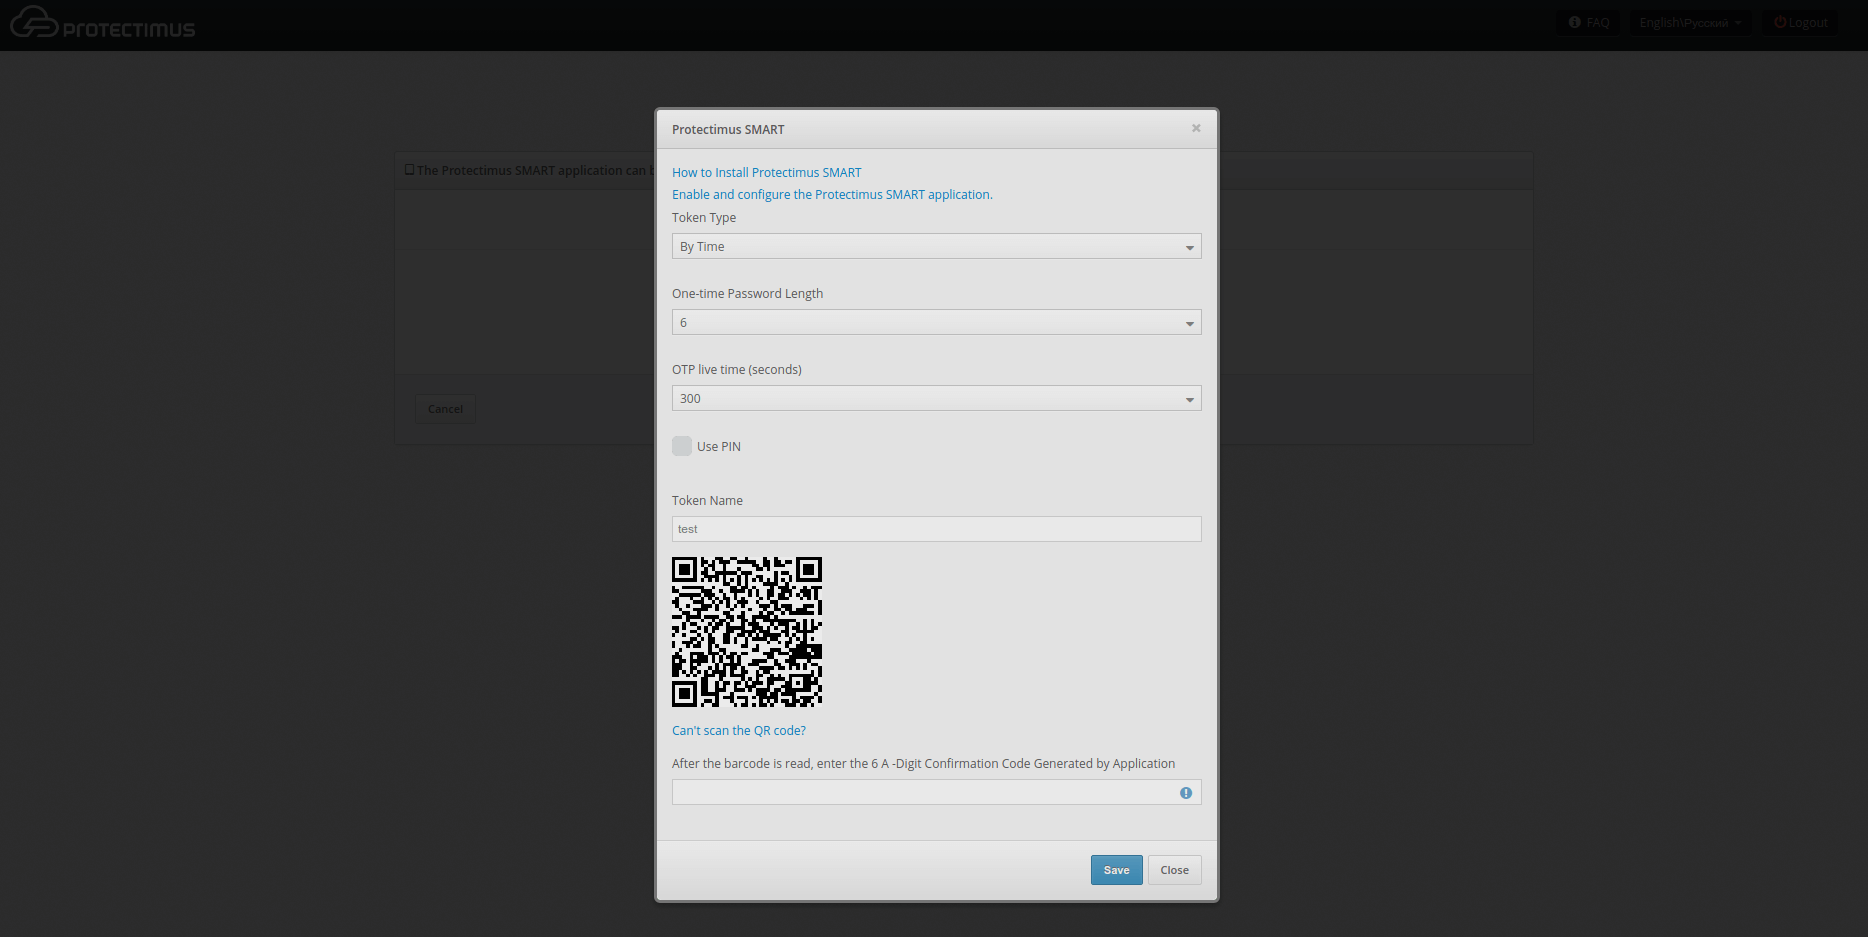
- A continuación, debe introducir el nombre del token, establecer la longitud y el periodo de validez de la contraseña de un solo uso y hacer clic en el botón Show QR code.
Para crear un token, el usuario debe escanear el código QR con la aplicación Protectimus SMART OTP, que deberá haber instalado previamente en su smartphone. La aplicación está disponible gratuitamente en Google Play y en App Store.
Para finalizar el registro del token, debe introducir el código OTP generado por la aplicación Protectimus SMART OTP.
9.3. Creación de una contraseña
- El usuario debe ir a la pestaña Create Password de Self-Service.
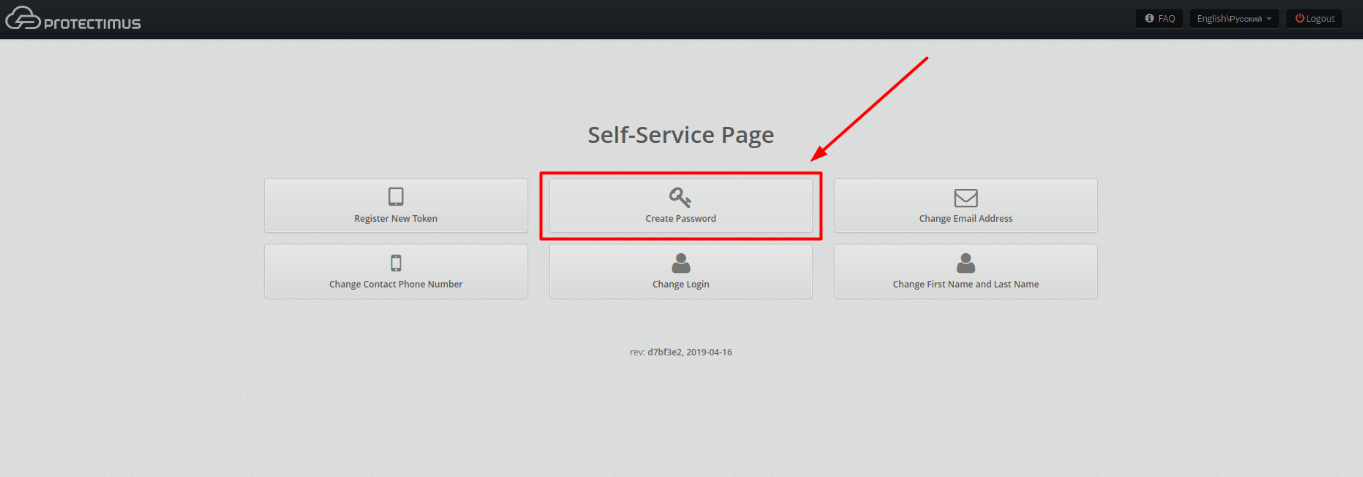
- Debe introducir una contraseña idéntica a la que utiliza en su directorio de usuarios.