Esta guía explica cómo habilitar la autenticación de dos factores (2FA) de Check Point VPN mediante la integración de Check Point VPN con el servicio de autenticación multifactor de Protectimus o la plataforma MFA on-premise a través de RADIUS.
La autenticación de dos factores (2FA) protegerá las cuentas de sus usuarios y, por consiguiente, su infraestructura corporativa frente al acceso no autorizado. Al activar la 2FA de Check Point VPN, protege las cuentas de sus usuarios frente al phishing, los ataques de fuerza bruta, la falsificación de datos, los keyloggers, los ataques man-in-the-middle, la ingeniería social y muchas otras ciberamenazas.
La autenticación de dos factores consiste en utilizar dos tipos diferentes de autenticadores para acceder a una cuenta de Check Point protegida mediante 2FA.
Por tanto, cuando la 2FA de Check Point VPN está habilitada, resulta extremadamente difícil obtener al mismo tiempo ambas contraseñas utilizadas para la autenticación de dos factores, sobre todo si se tiene en cuenta que una contraseña de un solo uso solo es válida durante 30 segundos.
Esta guía explica cómo configurar la 2FA de Check Point mediante el protocolo de autenticación RADIUS utilizando Protectimus Cloud Two-Factor Authentication Service o Protectimus On-Premise 2FA Platform.
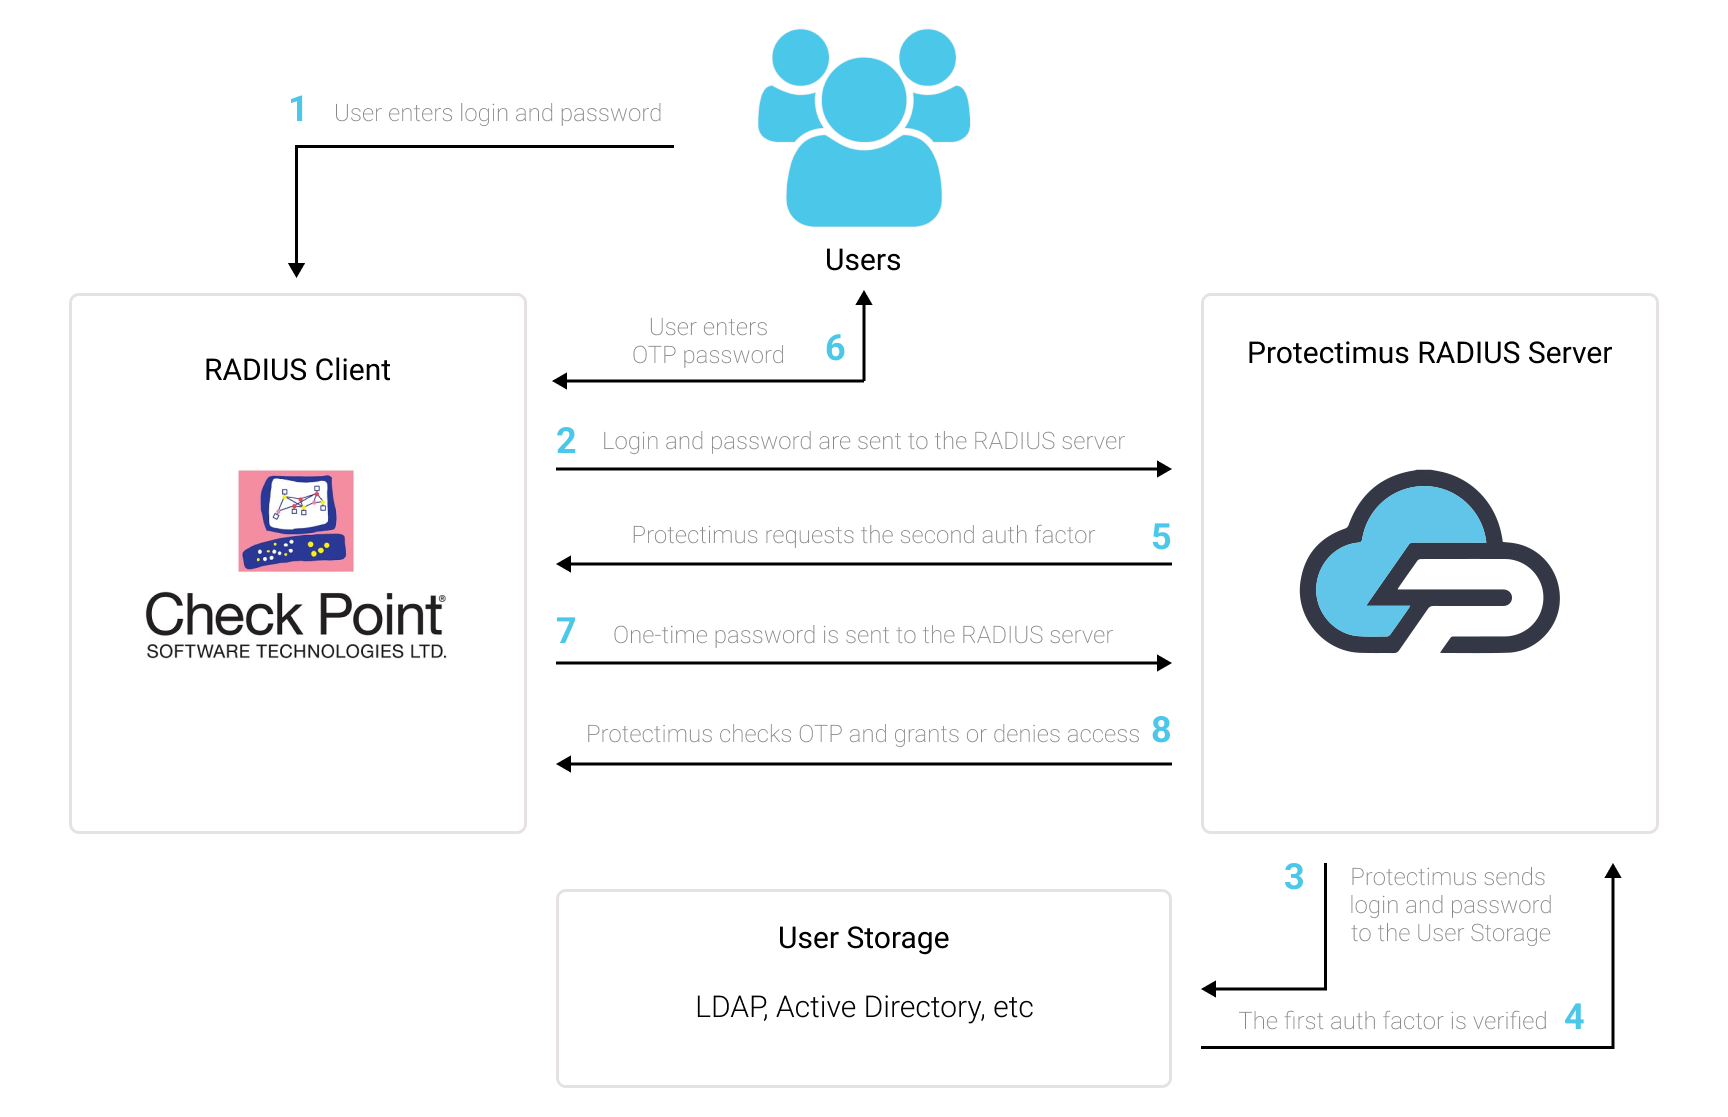
Puede configurar la autenticación de dos factores (2FA) de Check Point VPN con Protectimus mediante el protocolo RADIUS:
- Regístrese en Protectimus SAAS Service o instale On-Premise 2FA Platform y configure los ajustes básicos.
- Instale y configure Protectimus RADIUS Server.
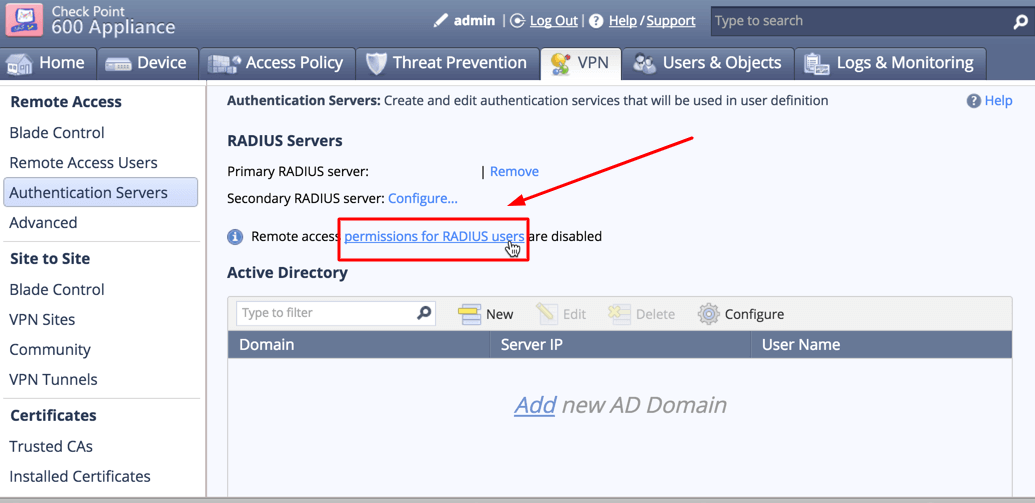
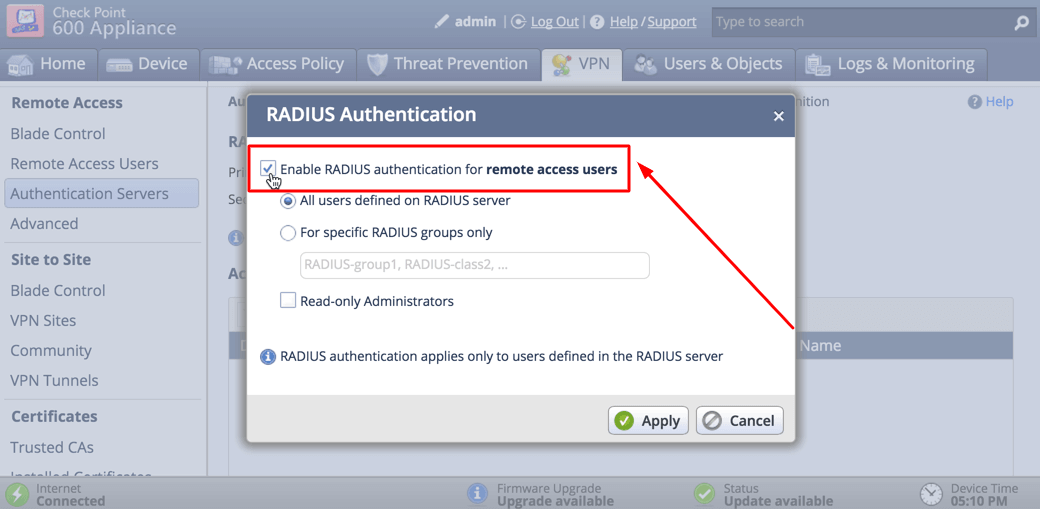
- Configure las políticas de autenticación de Check Point VPN.
Elija la opción de despliegue y complete la configuración básica:
Protectimus Cloud Service
Protectimus On-Premise Platform
Encontrará instrucciones detalladas para instalar y configurar Protectimus RADIUS Server para la autenticación de dos factores de Check Point VPN mediante RADIUS en nuestra guía de instalación de Protectimus RADIUS Server para la 2FA de Check Point VPN.
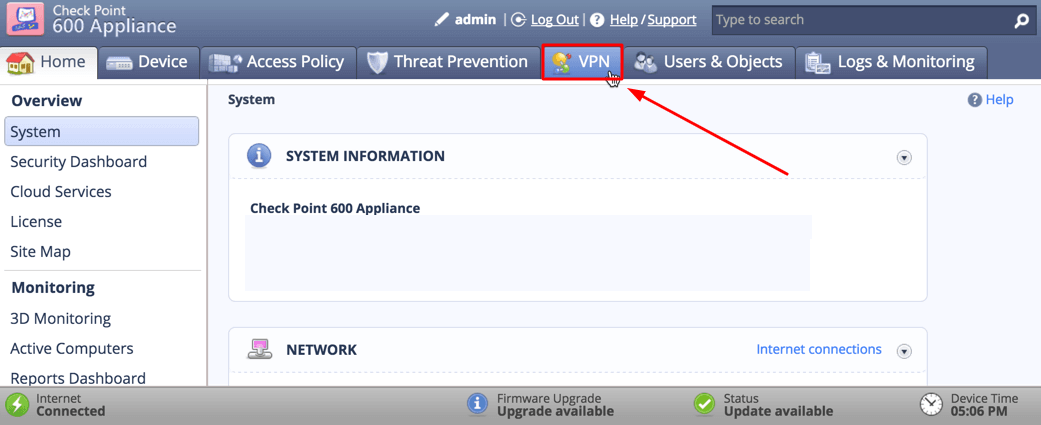
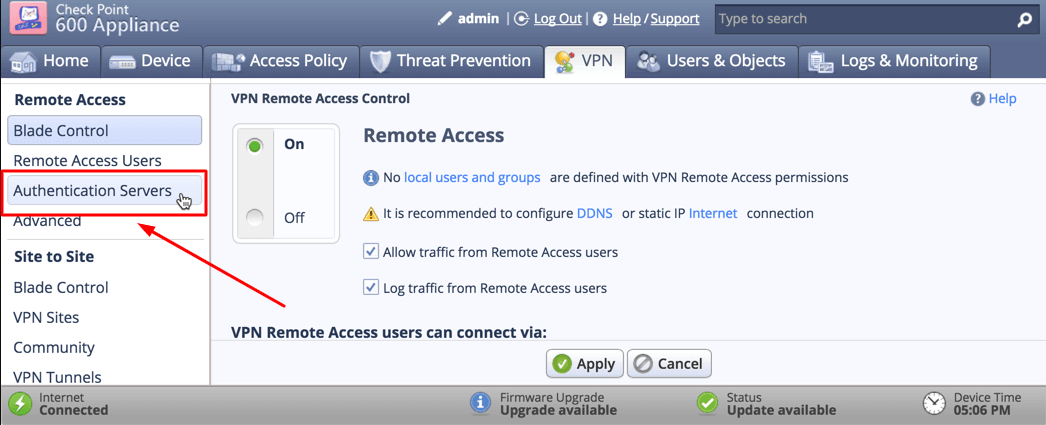
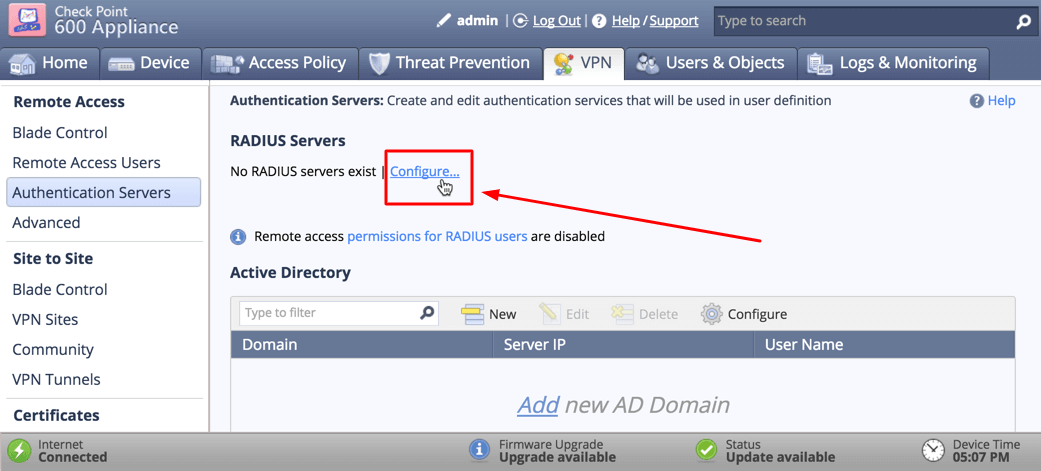
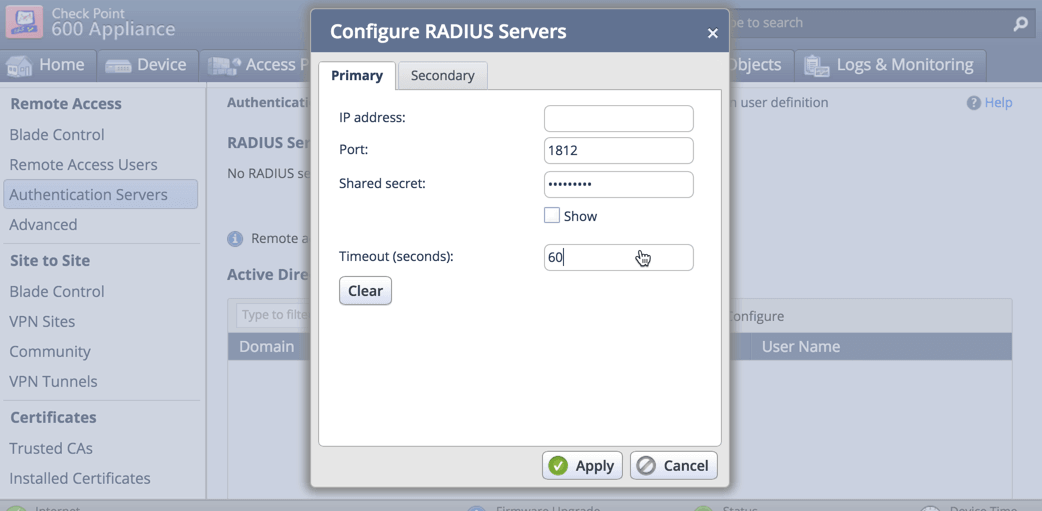
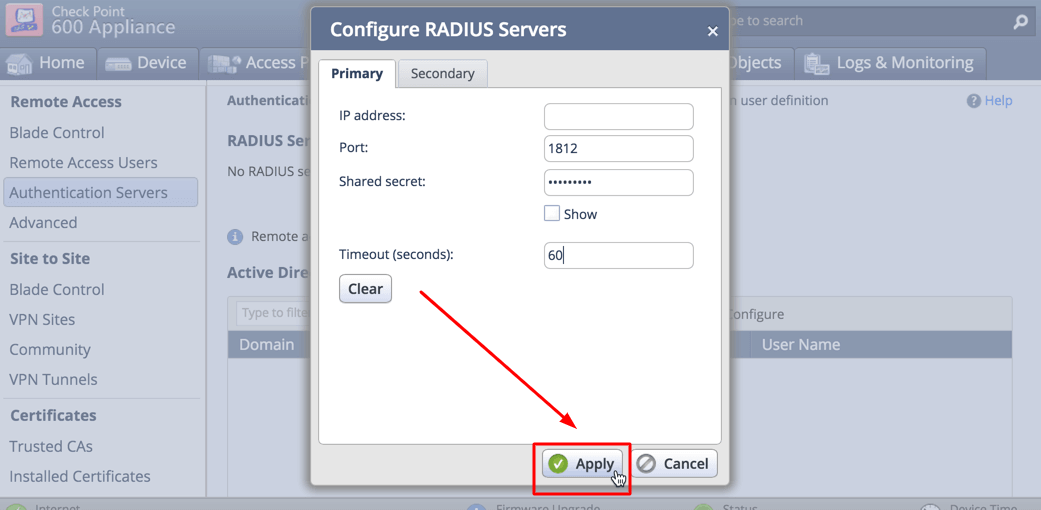
| IP address | Dirección IP del servidor en el que está instalado el componente Protectimus RADIUS Server. |
| Port | Indique 1812 (o el puerto que haya configurado en el archivo radius.yml de Protectimus al configurar Protectimus RADIUS Server). |
| Shared Secret | Indique el secreto compartido que creó en el archivo radius.yml de Protectimus (propiedad radius.secret) al configurar Protectimus RADIUS Server. |
| Timeout (in seconds) | Establezca el valor en 60 segundos. |
La integración de la autenticación de dos factores (2FA/MFA) para Check Point VPN ha finalizado.
Si tiene alguna otra pregunta, póngase en contacto con el servicio de atención al cliente de Protectimus.