Esta guía explica cómo habilitar la 2FA (autenticación de dos factores) de Fortinet FortiGate VPN mediante el protocolo de autenticación RADIUS con el sistema de autenticación multifactor de Protectimus.
La autenticación de dos factores es una medida de ciberseguridad imprescindible, especialmente cuando se trata de proteger una conexión VPN. Configure la autenticación de dos factores para Forticlient VPN con el fin de proteger las cuentas de los usuarios y los datos corporativos confidenciales frente al acceso no autorizado. La 2FA para Fortinet FortiGate VPN constituye una protección eficaz frente a ataques de fuerza bruta, falsificación de datos, ingeniería social, phishing, keyloggers, ataques man-in-the-middle, etc.
Para consultar las opciones de despliegue, los métodos de autenticación compatibles, la comparación con FortiToken y la información comercial, consulte la solución MFA de Protectimus para FortiGate. Para obtener una visión general independiente del proveedor que abarque otras puertas de enlace VPN, consulte Protectimus MFA para VPN.
Al configurar la autenticación de dos factores para FortiGate VPN, los usuarios finales deberán introducir dos factores de autenticación diferentes para acceder a sus cuentas.
Al habilitar la 2FA de Fortinet FortiGate VPN, obtener acceso no autorizado a una cuenta de usuario resulta extremadamente difícil, ya que es prácticamente imposible vulnerar ambos factores de autenticación al mismo tiempo. Además, la tarea se complica aún más porque el código de un solo uso solo es válido durante 30 segundos.
A continuación encontrará instrucciones detalladas para configurar la 2FA de Fortinet Fortigate VPN mediante RADIUS con Protectimus Cloud Two-Factor Authentication Service o Protectimus On-Premise 2FA Platform.
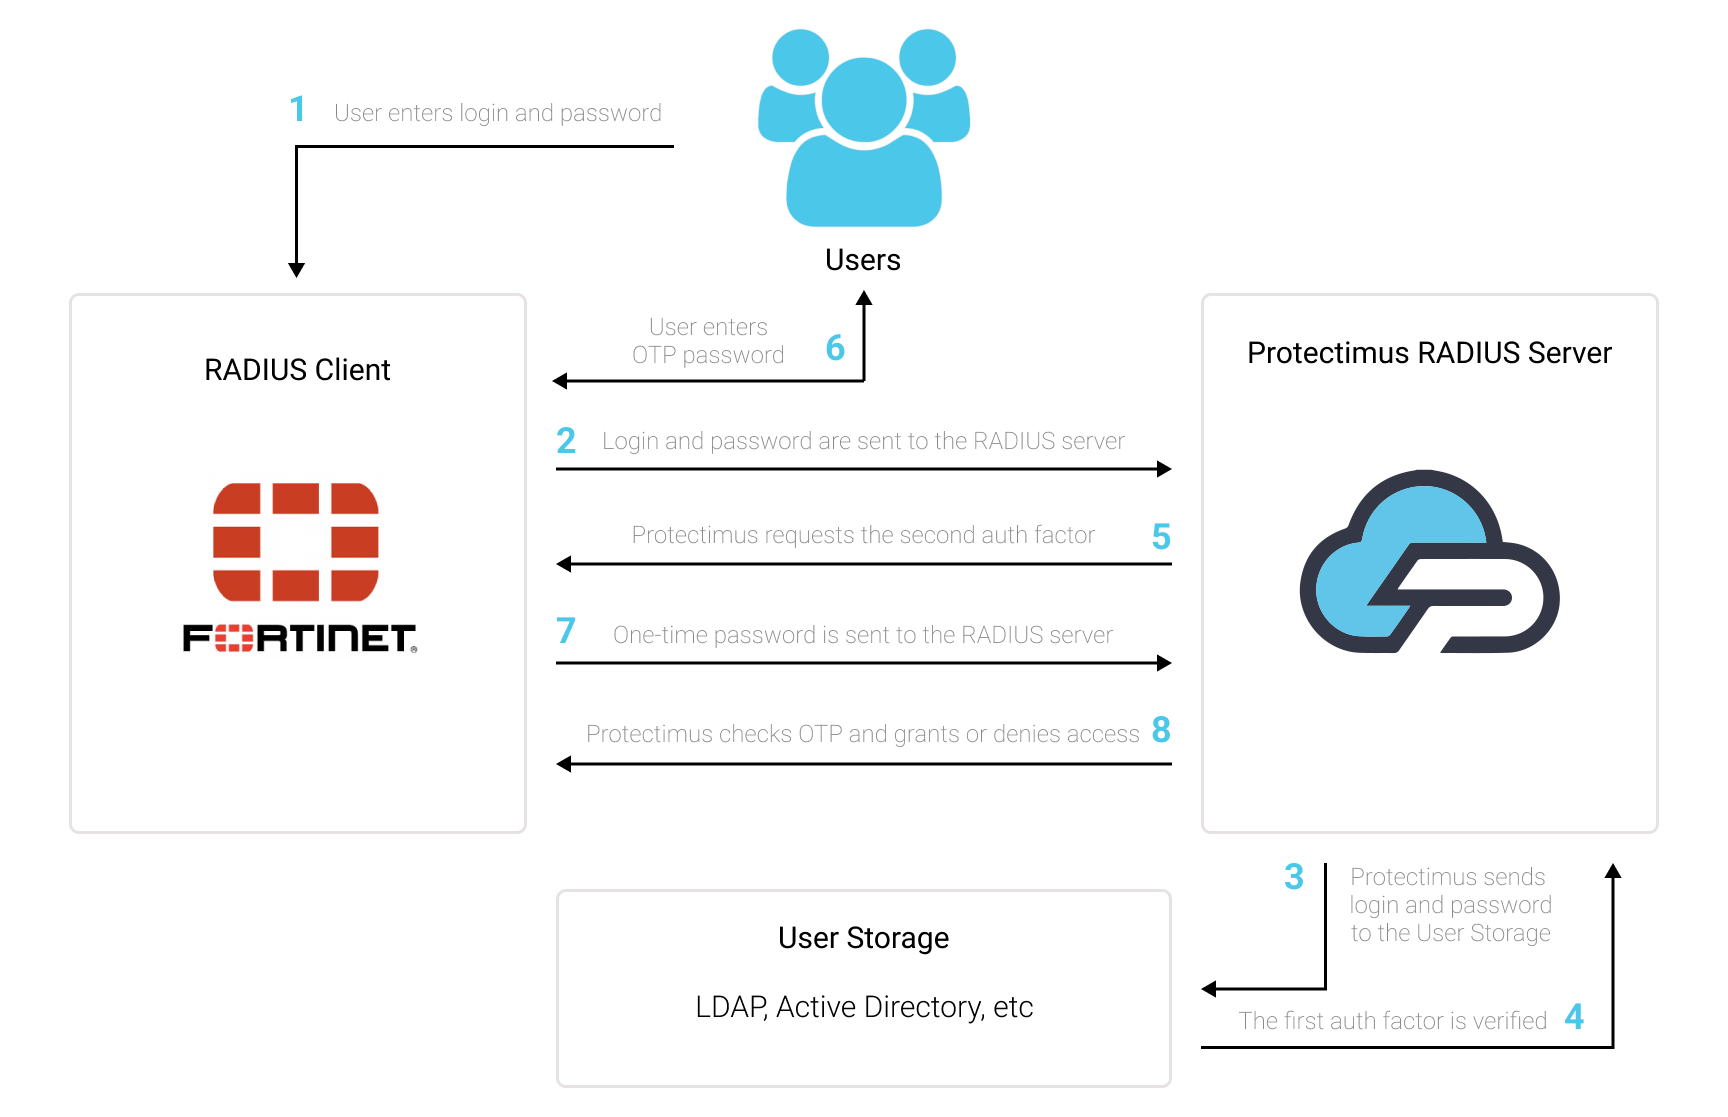
Puede configurar la autenticación de dos factores (2FA) de FortiGate VPN con Protectimus mediante el protocolo RADIUS:
- Regístrese en Protectimus SAAS Service o instale On-Premise 2FA Platform y configure los ajustes básicos.
- Instale y configure Protectimus RADIUS Server.
- Configure las políticas de autenticación de FortiGate VPN.
Elija la opción de despliegue y complete la configuración básica:
Protectimus Cloud Service
Protectimus On-Premise Platform
Encontrará instrucciones detalladas para instalar y configurar Protectimus RADIUS Server para la autenticación de dos factores de Fortinet FortiGate mediante RADIUS en nuestra guía de instalación de Protectimus RADIUS Server para la 2FA de FortiGate VPN.
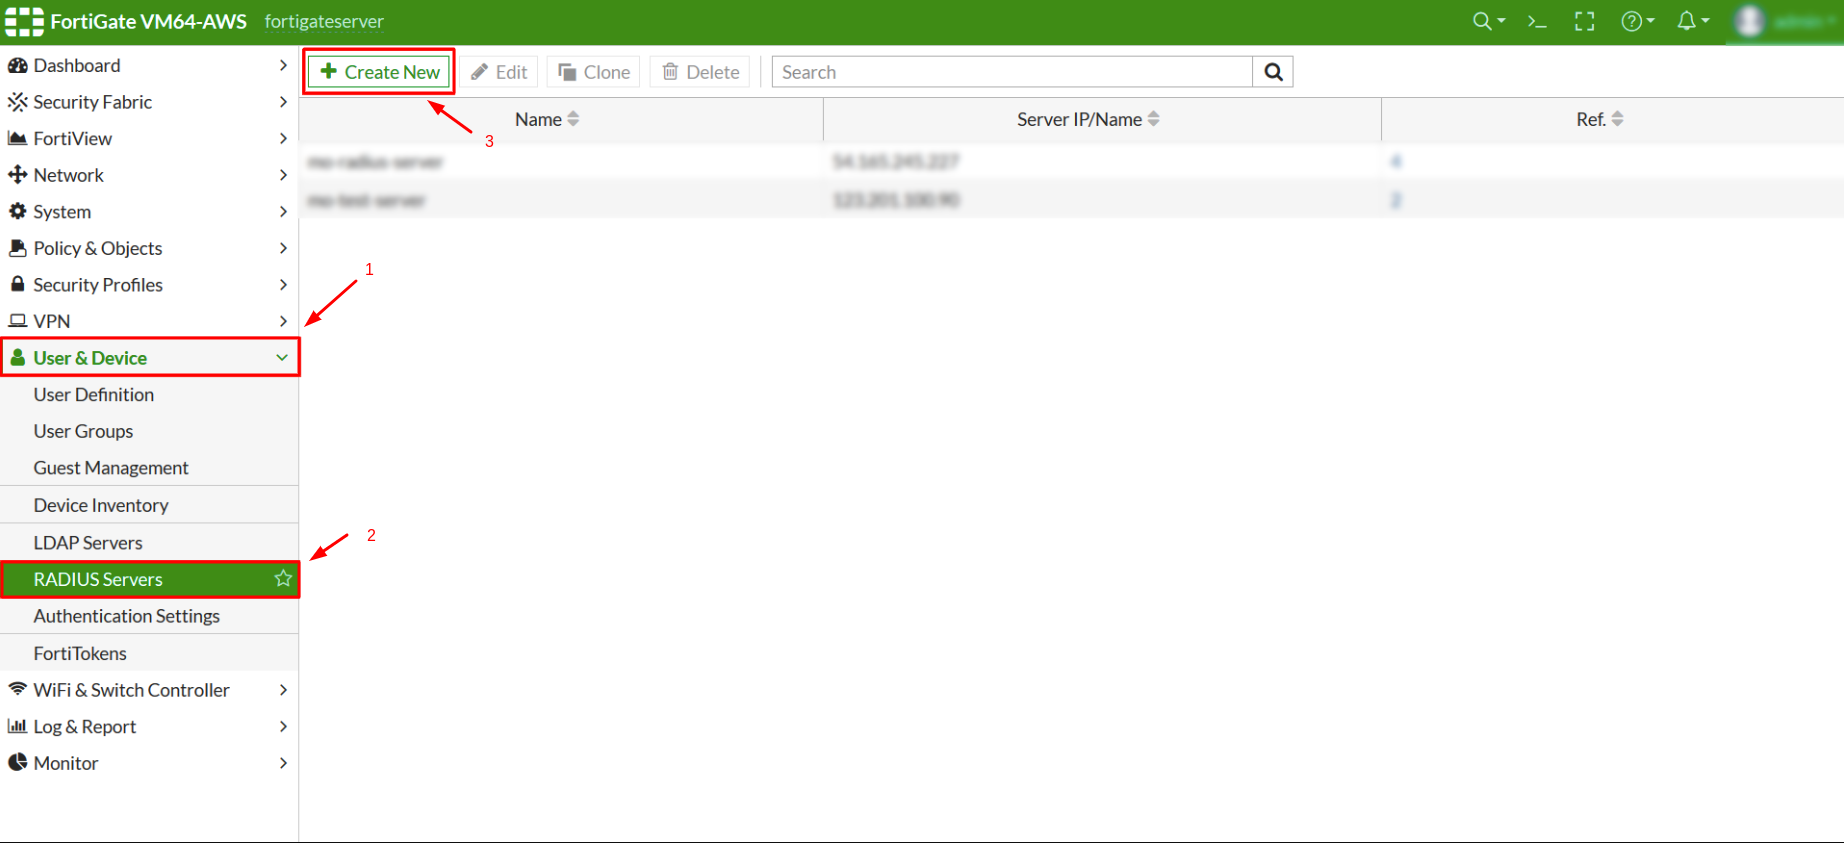
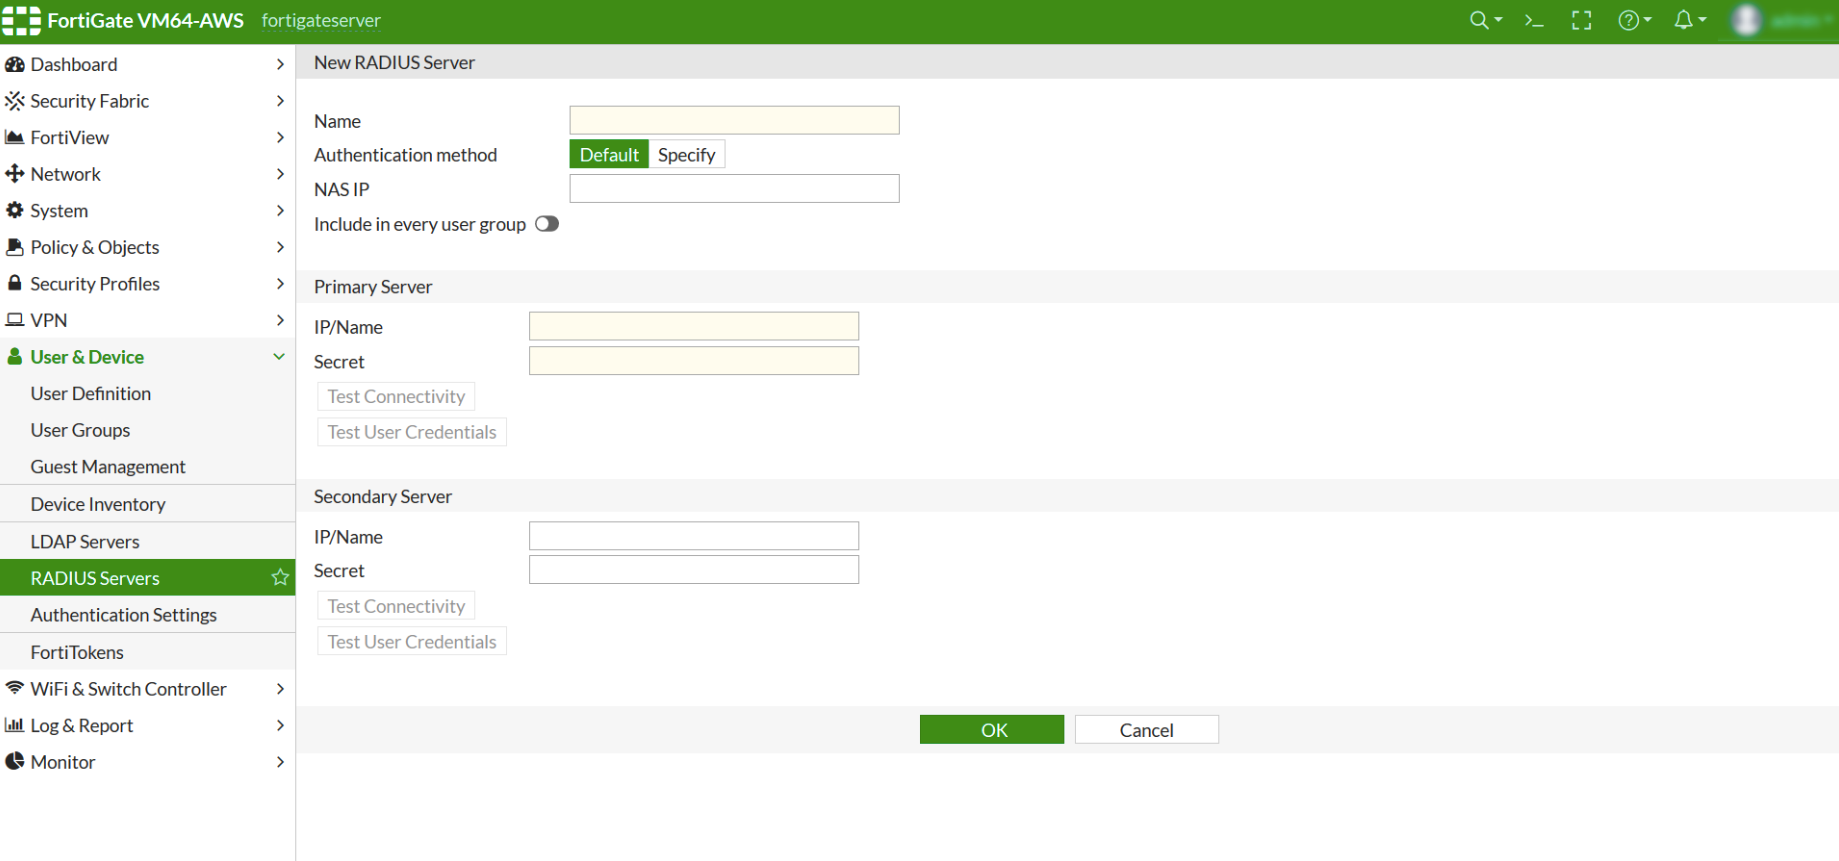
| Name | Introduzca un nombre para el servidor RADIUS. |
| Authentication Method | Haga clic en Specify y, a continuación, seleccione PAP en la lista desplegable. |
| Primary Server IP / Name | Dirección IP del servidor en el que está instalado el componente Protectimus RADIUS Server |
| Primary Server Secret | Indique el secreto compartido que creó en el archivo radius.yml de Protectimus (propiedad radius.secret) al configurar Protectimus RADIUS Server |
| Secondary Server IP / Name | Optional |
| Secondary Server Secret | Optional |
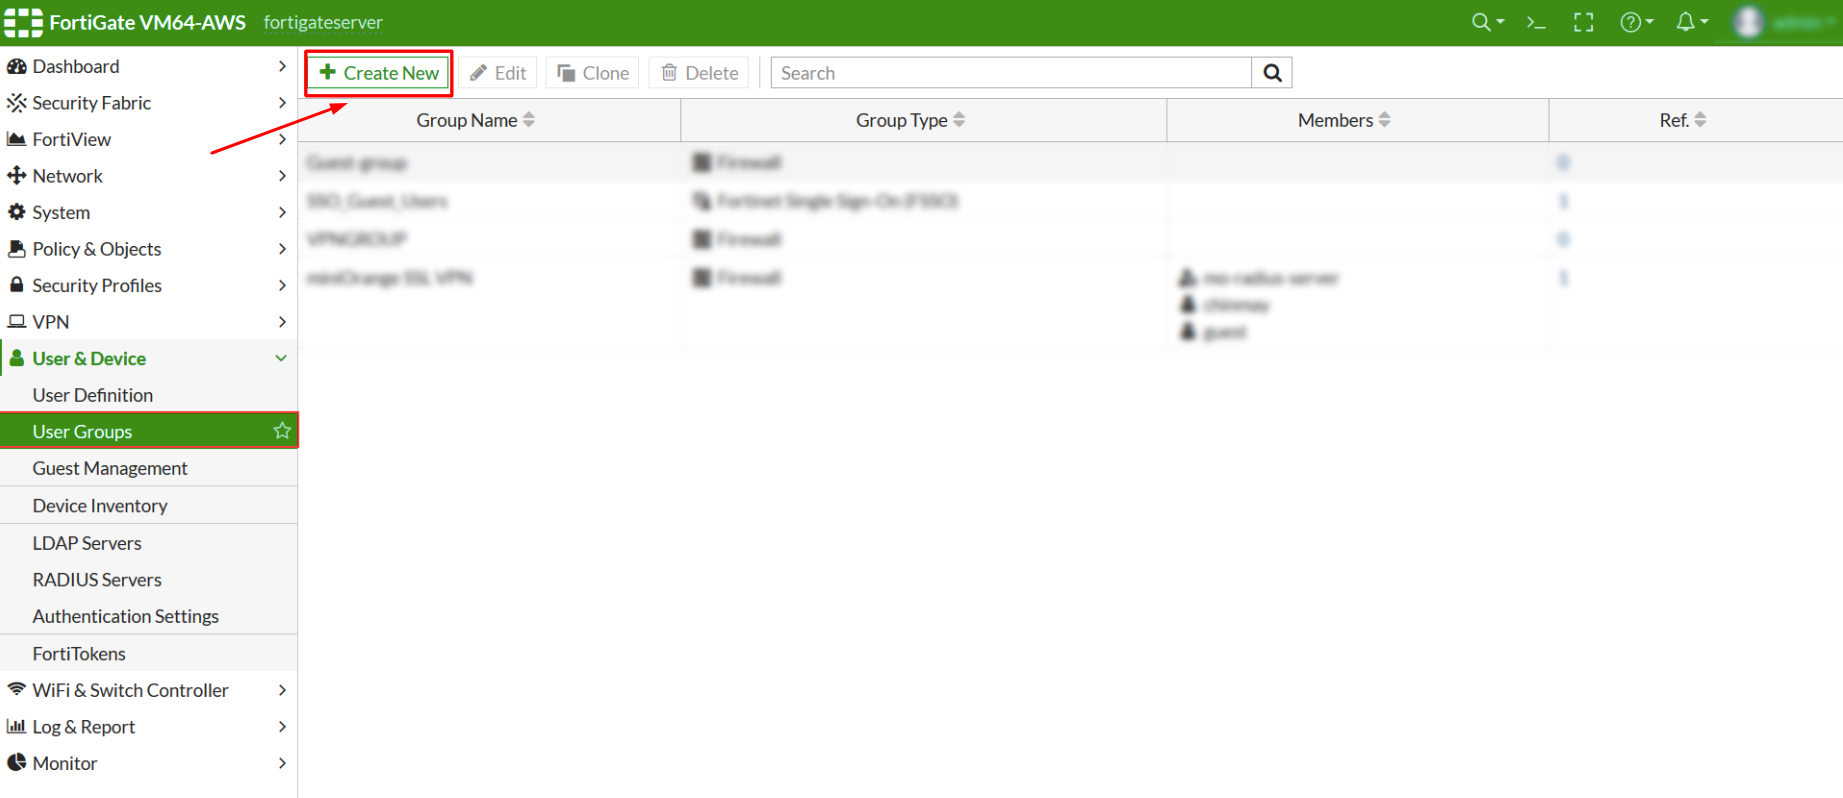
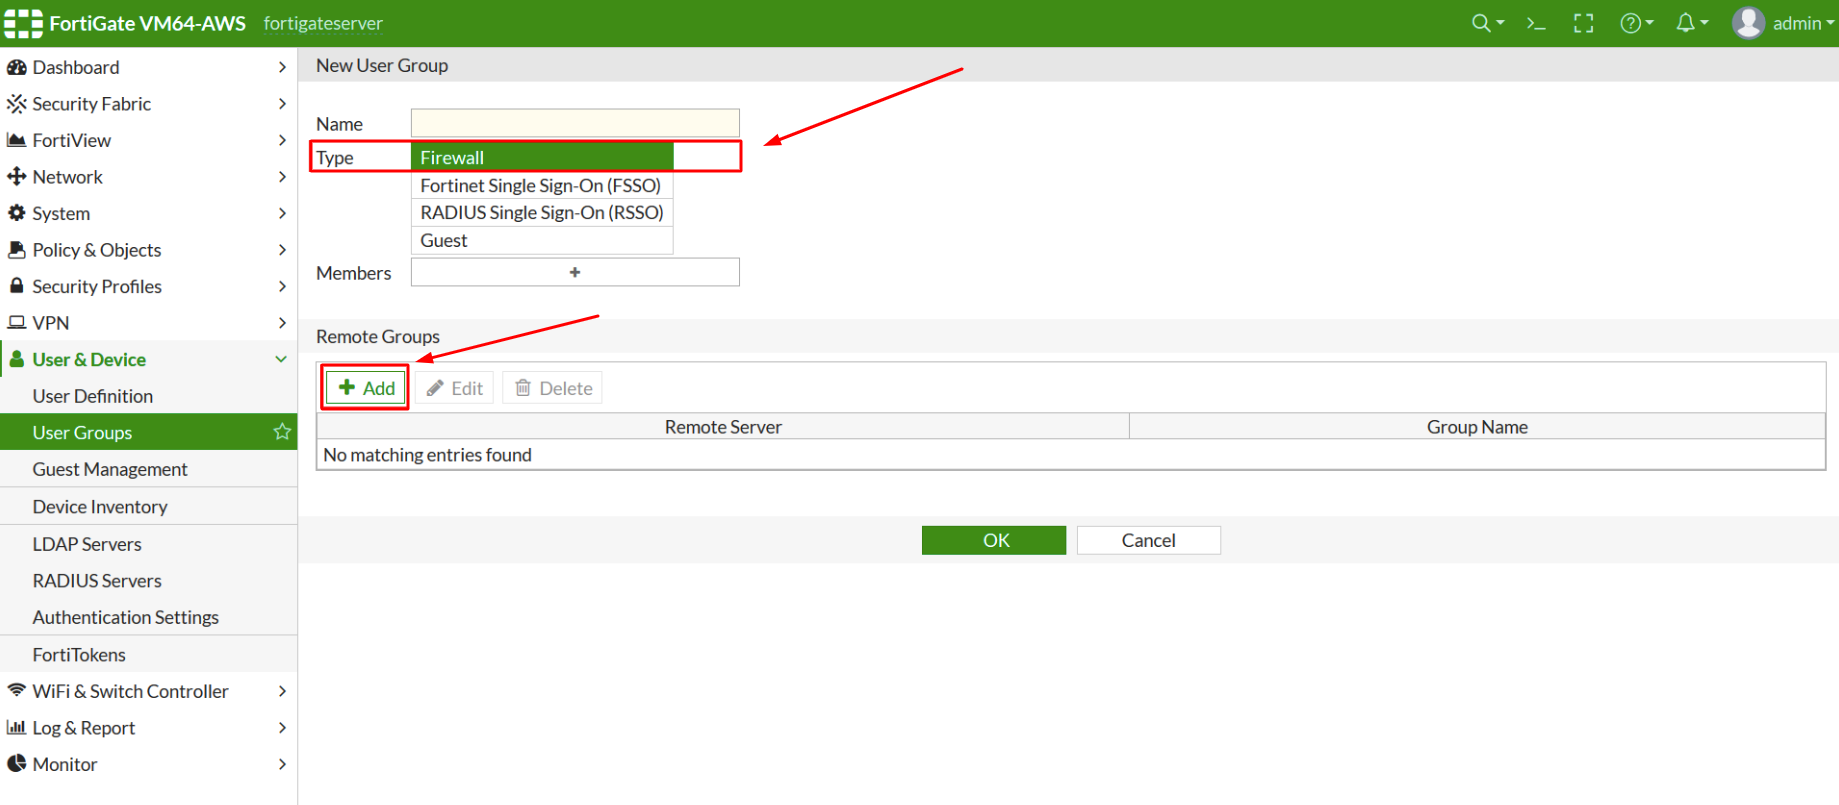
TENGA EN CUENTA: Utilice IPsec Wizard para añadir un nuevo IPSec Tunnel si todavía no hay ninguno configurado.
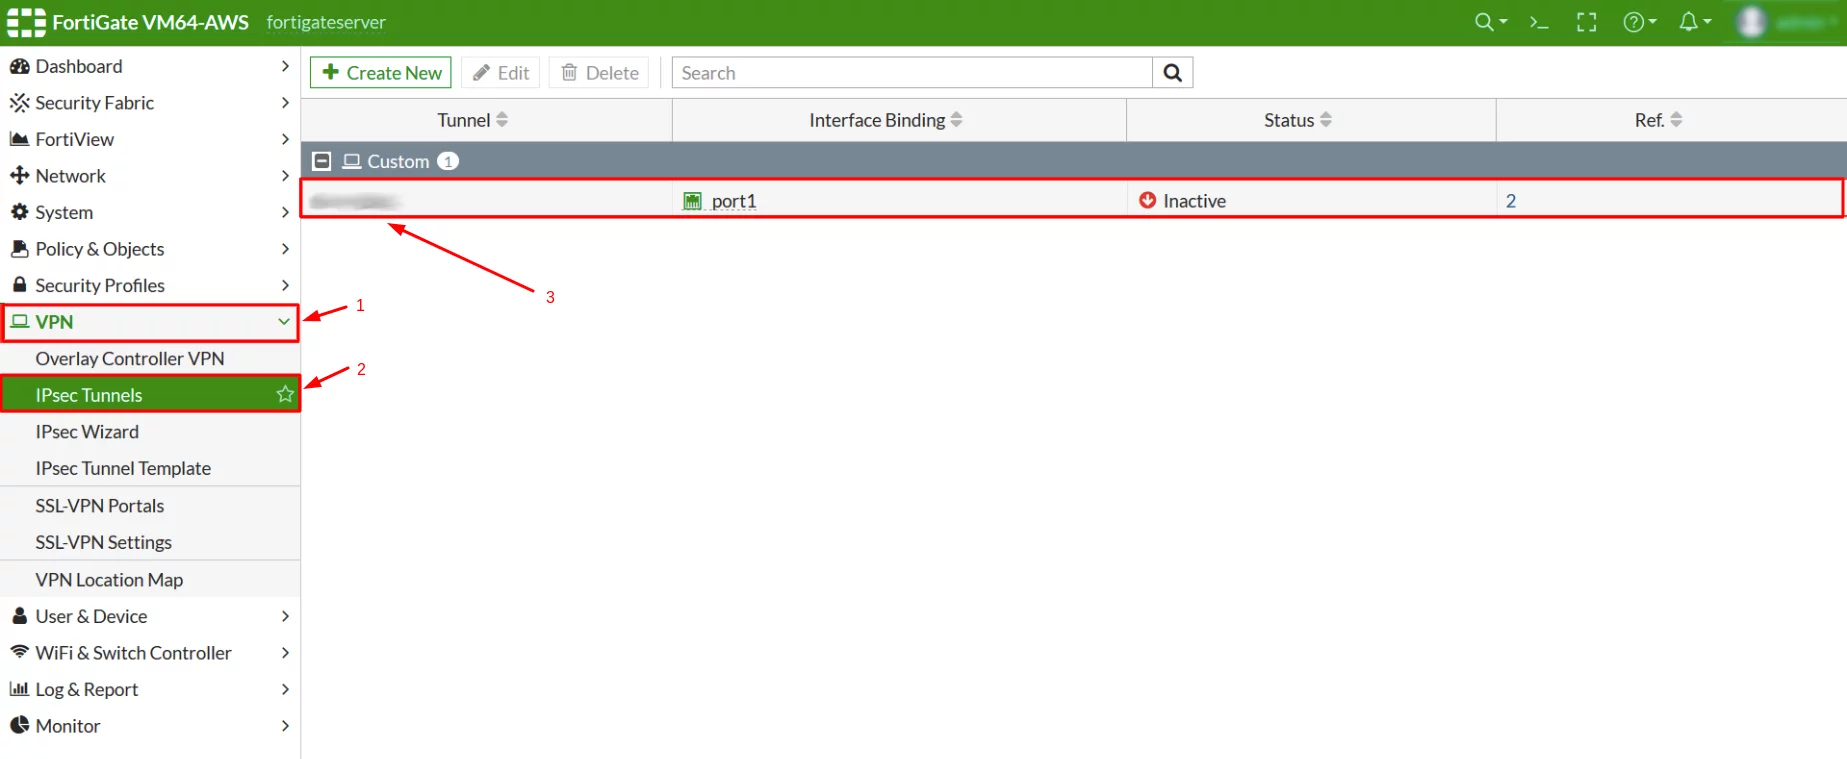
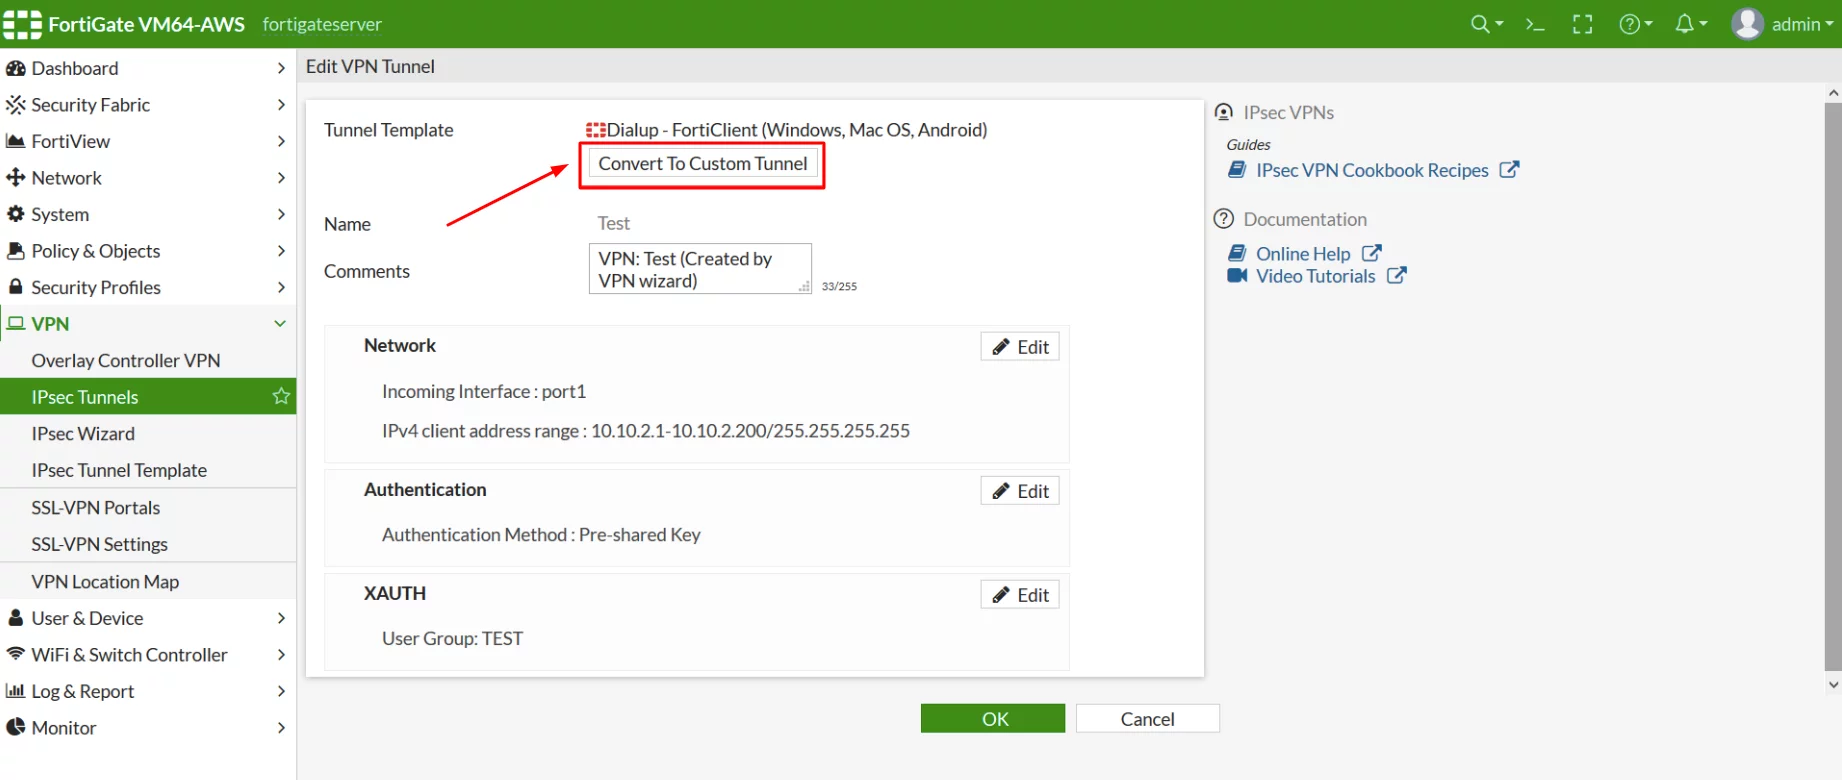
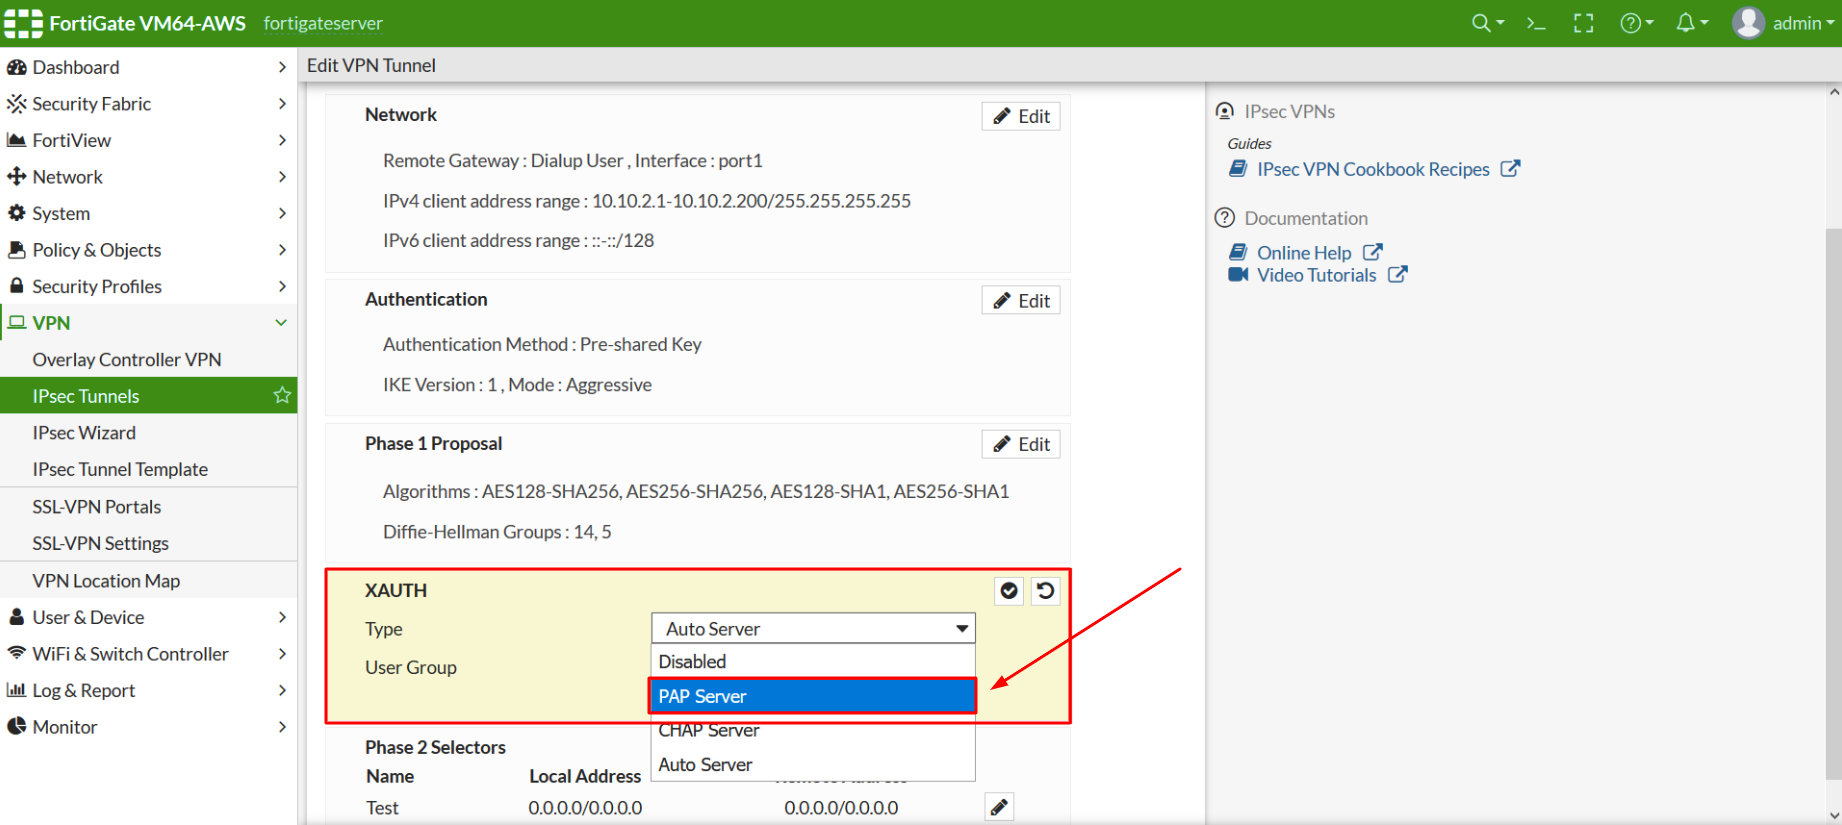
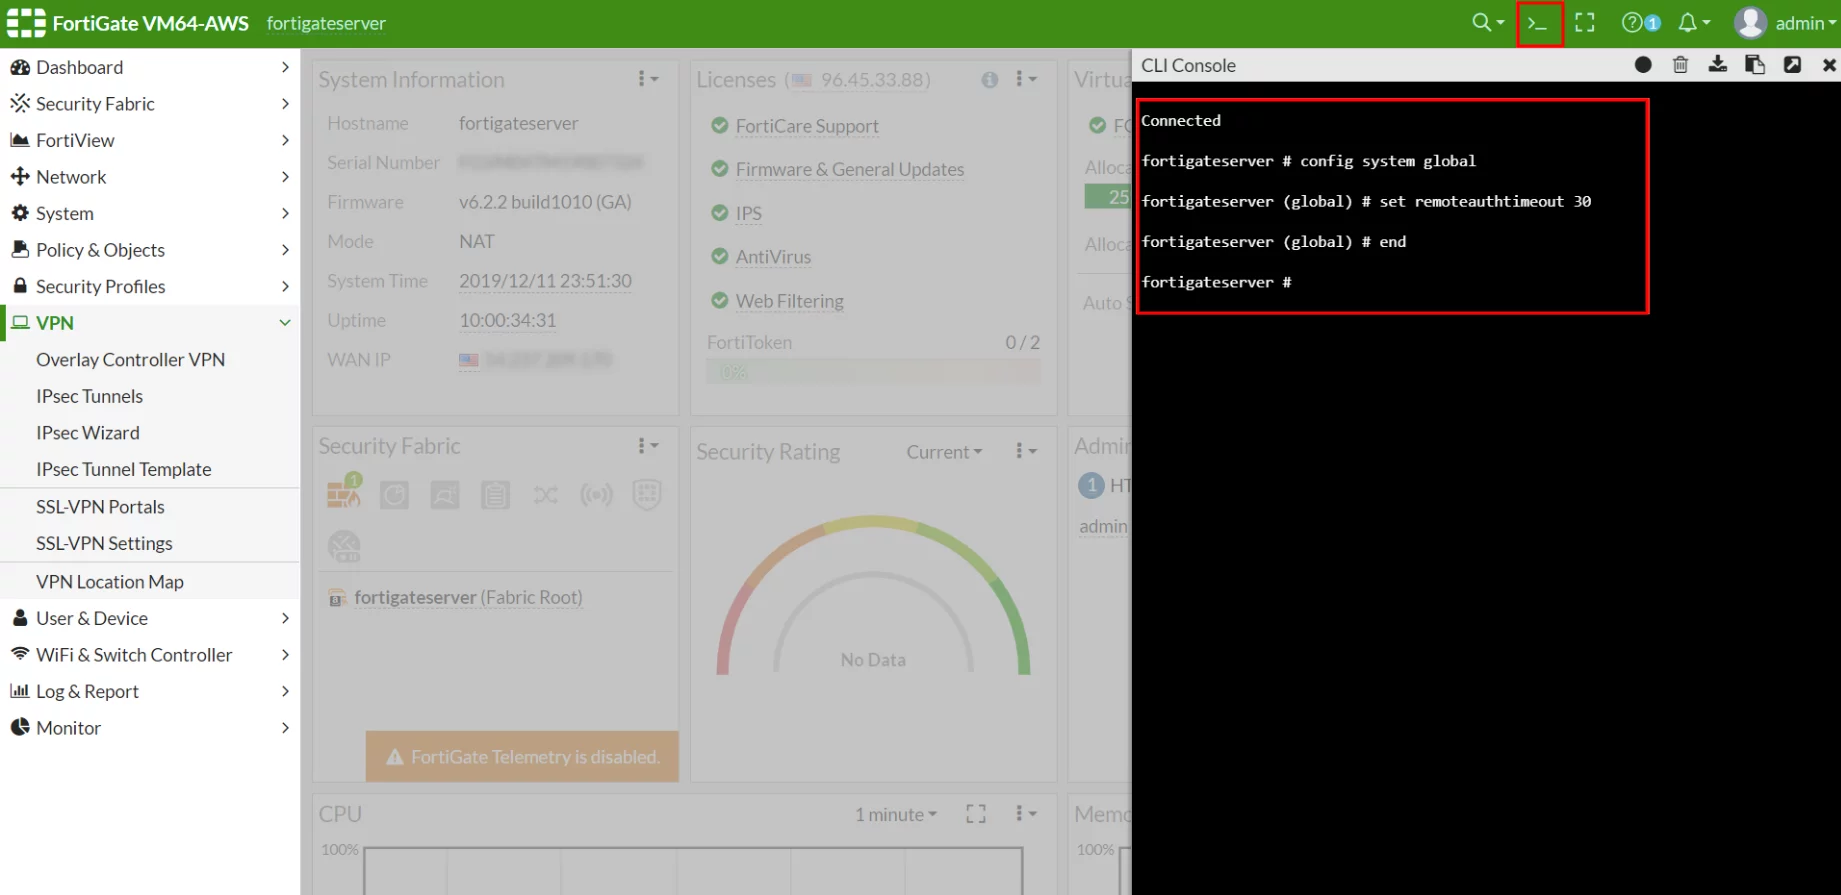
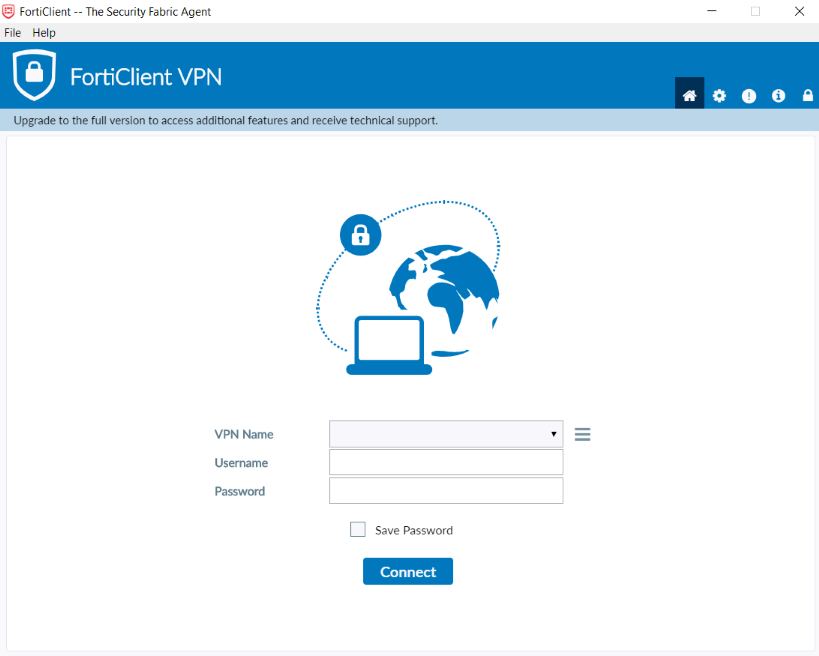
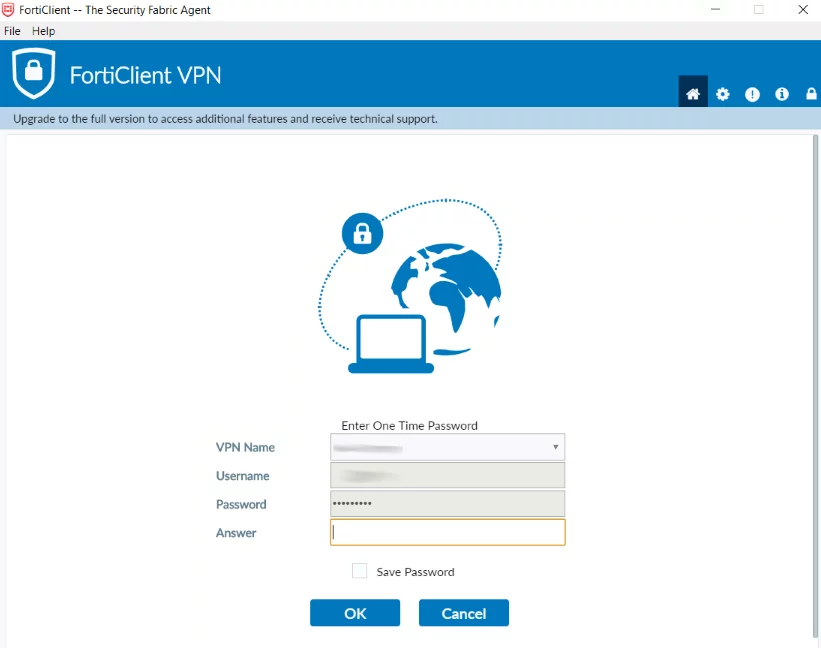
TENGA EN CUENTA: Cuando configure una conexión IPSec VPN en FortiClient, utilice la Pre-Shared key del IPSec Tunnel que se creó en último lugar. Fortinet puede presentar problemas si existen varios IPSec Tunnels en FortiGate Server.
La integración de la 2FA de Fortinet FortiGate VPN ha finalizado.
Si tiene alguna otra pregunta, póngase en contacto con el servicio de atención al cliente de Protectimus.