


Protectimus TOTP Burner es una aplicación para Android desarrollada por Protectimus para configurar y gestionar tokens de hardware programables Protectimus FLEX, Protectimus SLIM y Protectimus SLIM mini.
Descargue e instale la aplicación Protectimus TOTP Burner desde Google Play.

La aplicación permite:
Nota: para utilizar la aplicación, se necesita un smartphone Android compatible con NFC.
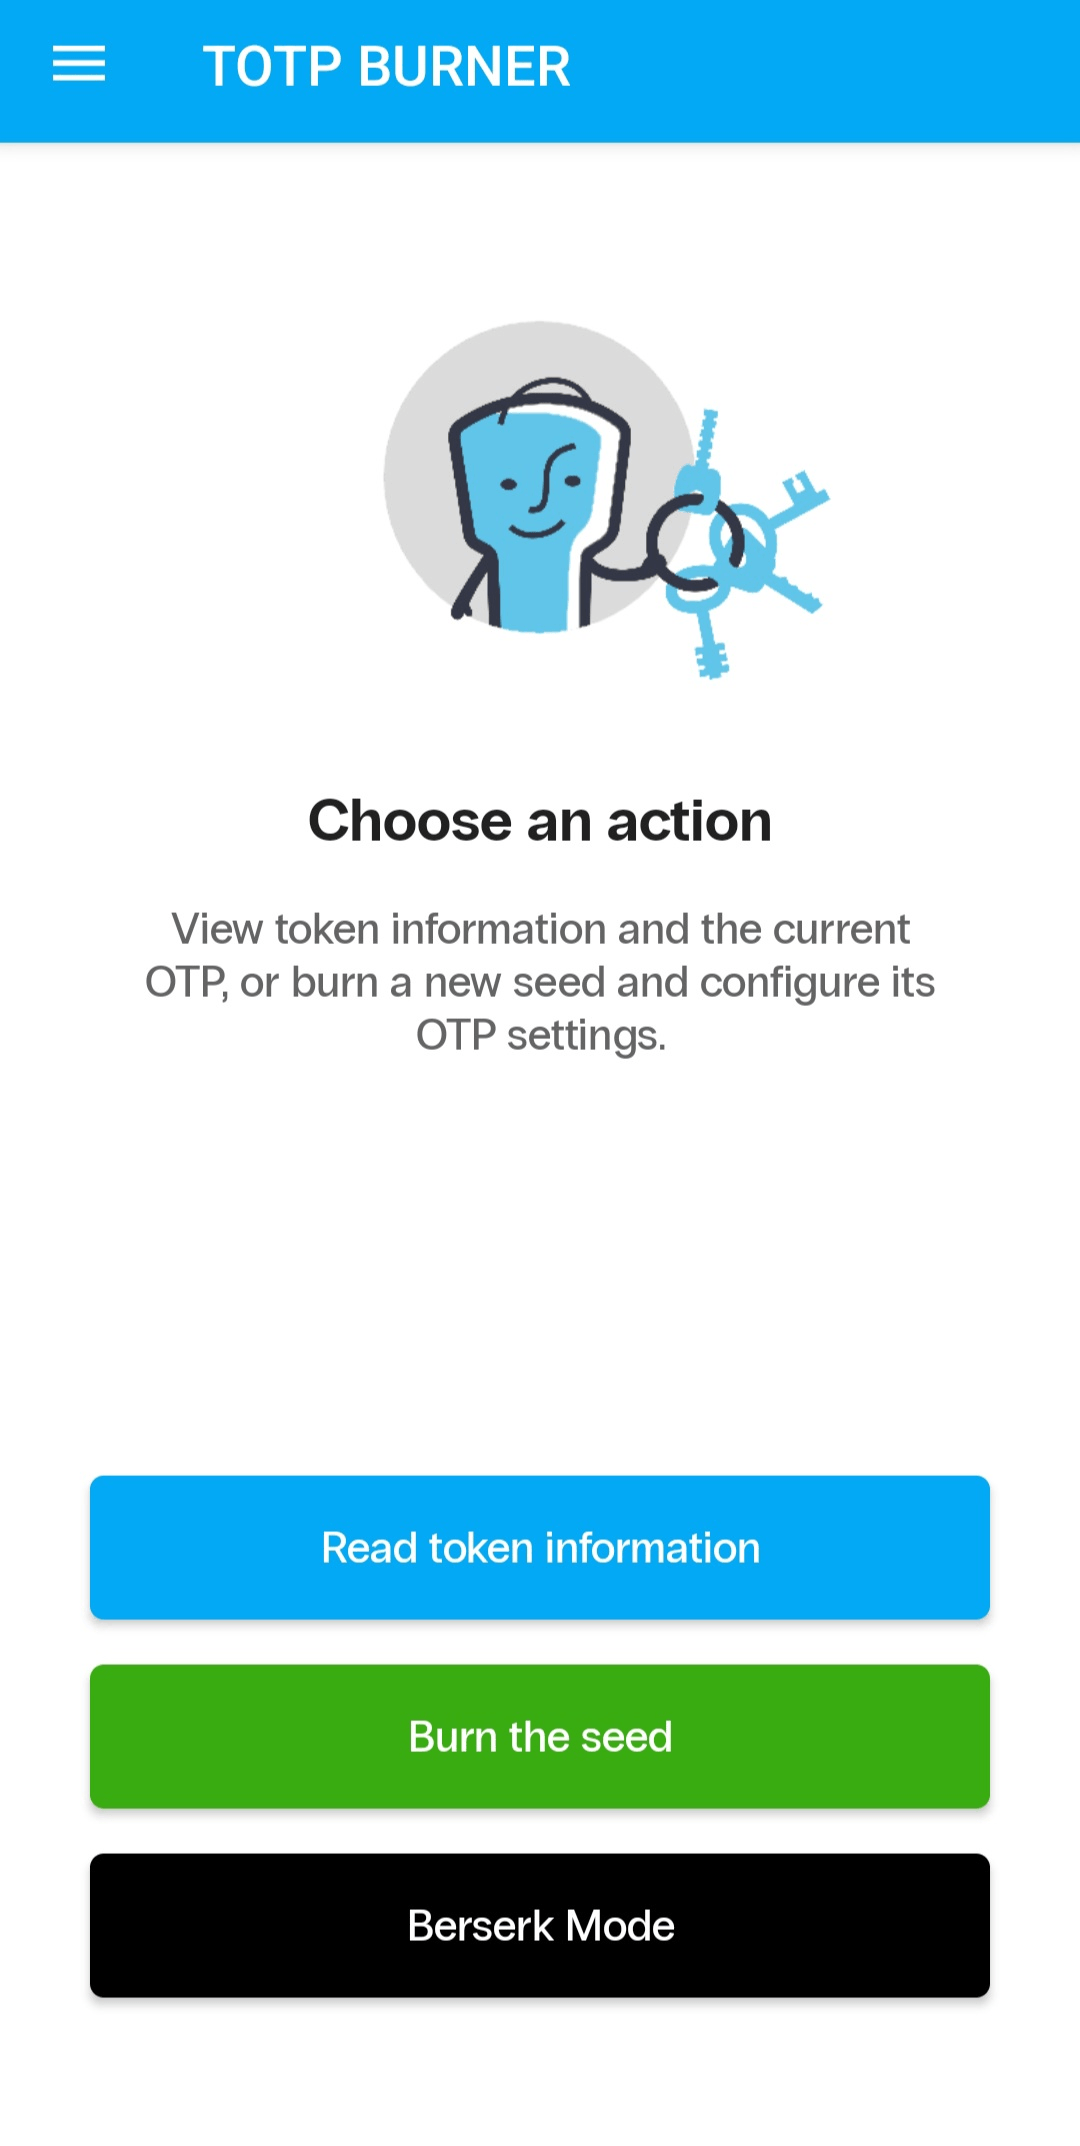
Protectimus TOTP Burner permite programar una clave secreta en un token de dos formas:
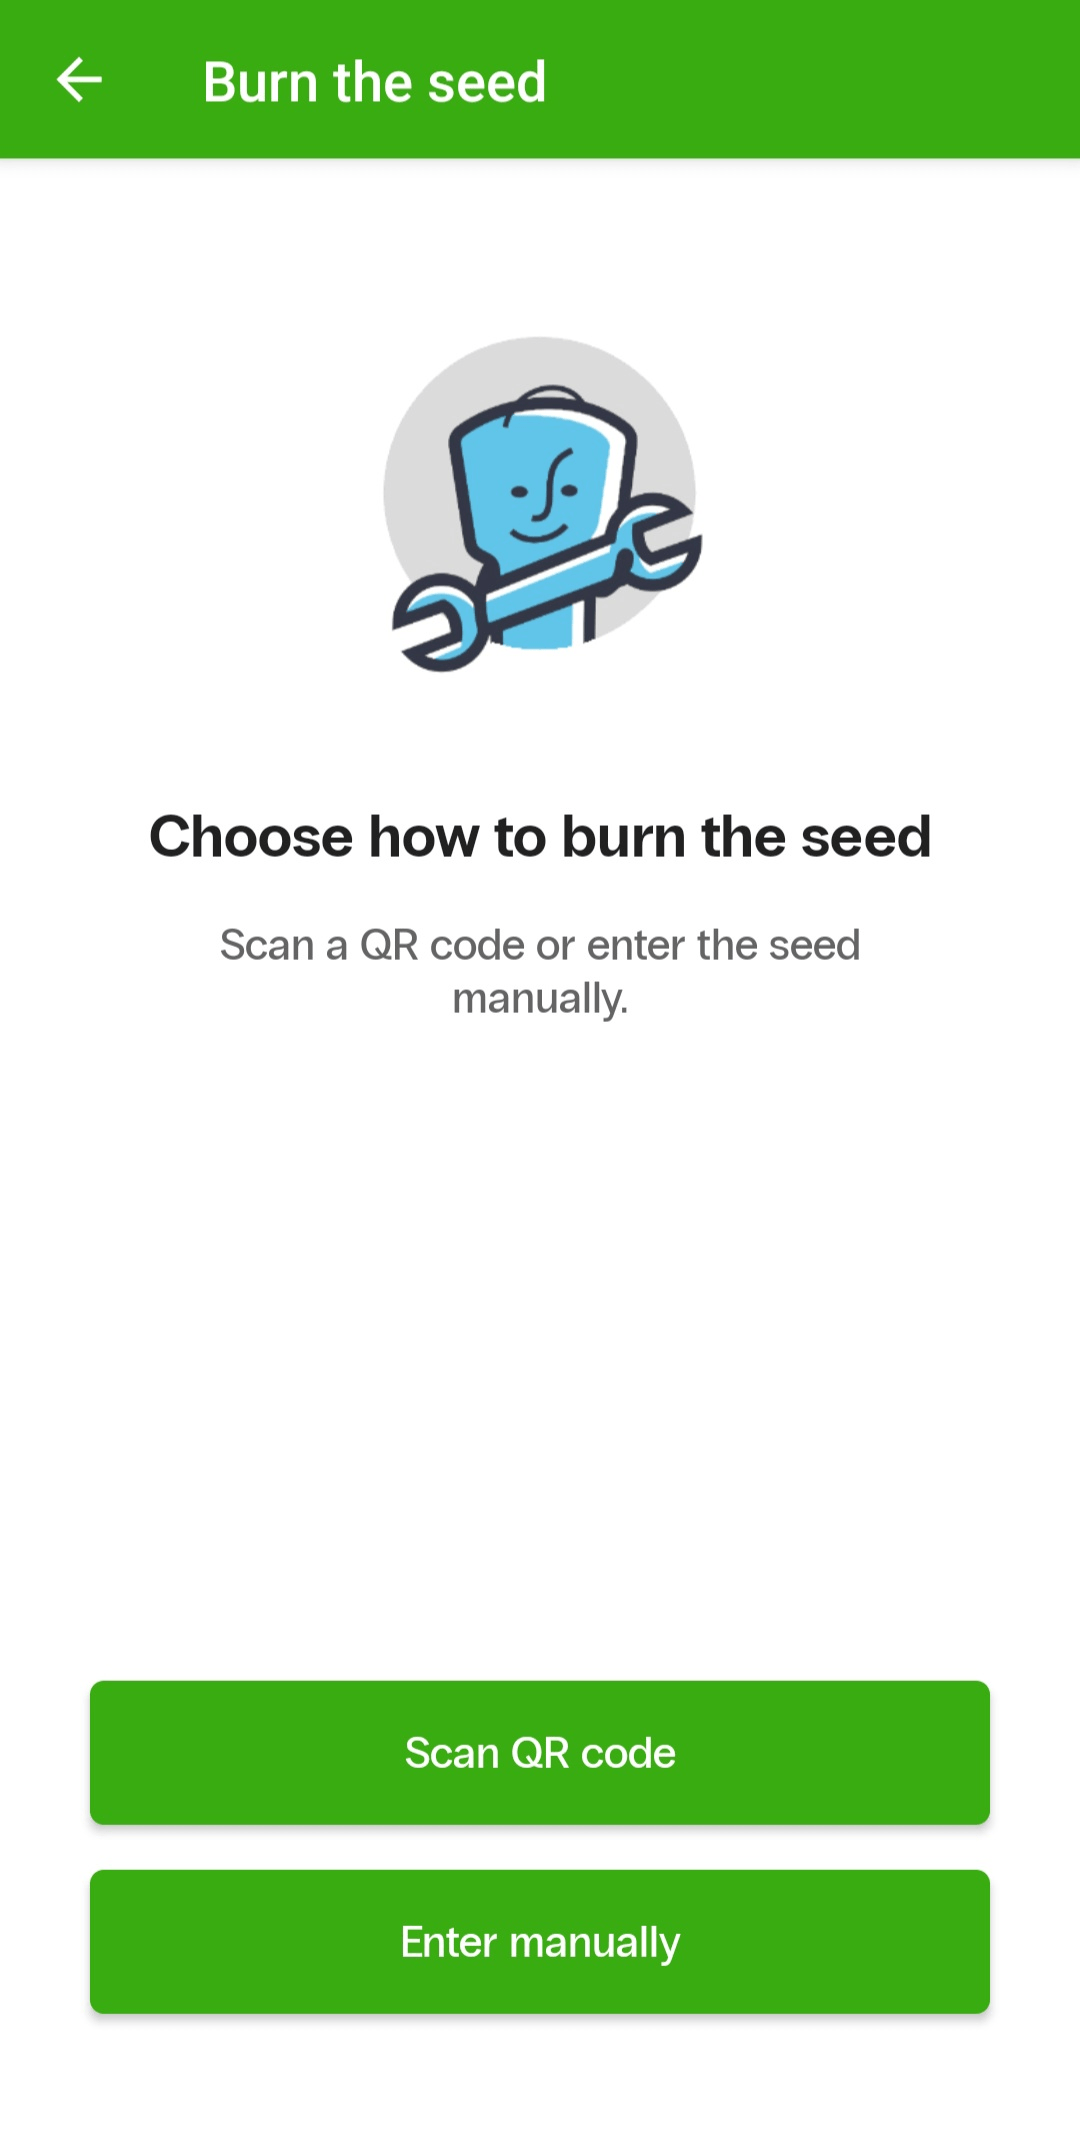
Independientemente del método que utilice, antes de programar el token enciéndalo y manténgalo firmemente apoyado contra el smartphone en la zona de la antena NFC. Mantenga el token en esta posición hasta que finalice la operación.
Para programar un token manualmente, introduzca la clave secreta en formato Base32 y configure los parámetros de generación de OTP:
La clave secreta debe contener entre 16 y 32 caracteres Base32. La aplicación comprueba la longitud y el formato de la clave antes de programar el token.
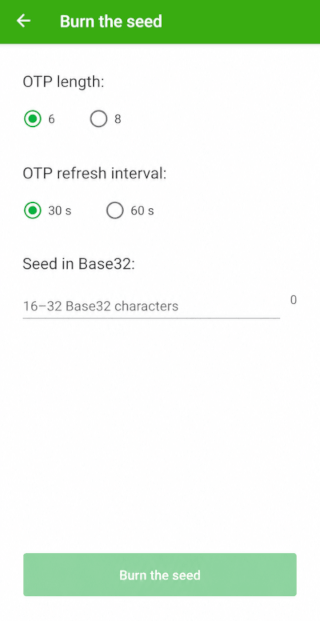
Pulse Grabar la clave secreta (Burn the seed) para iniciar la programación. La aplicación confirmará que el token se ha programado correctamente o mostrará un mensaje de error si la operación falla.
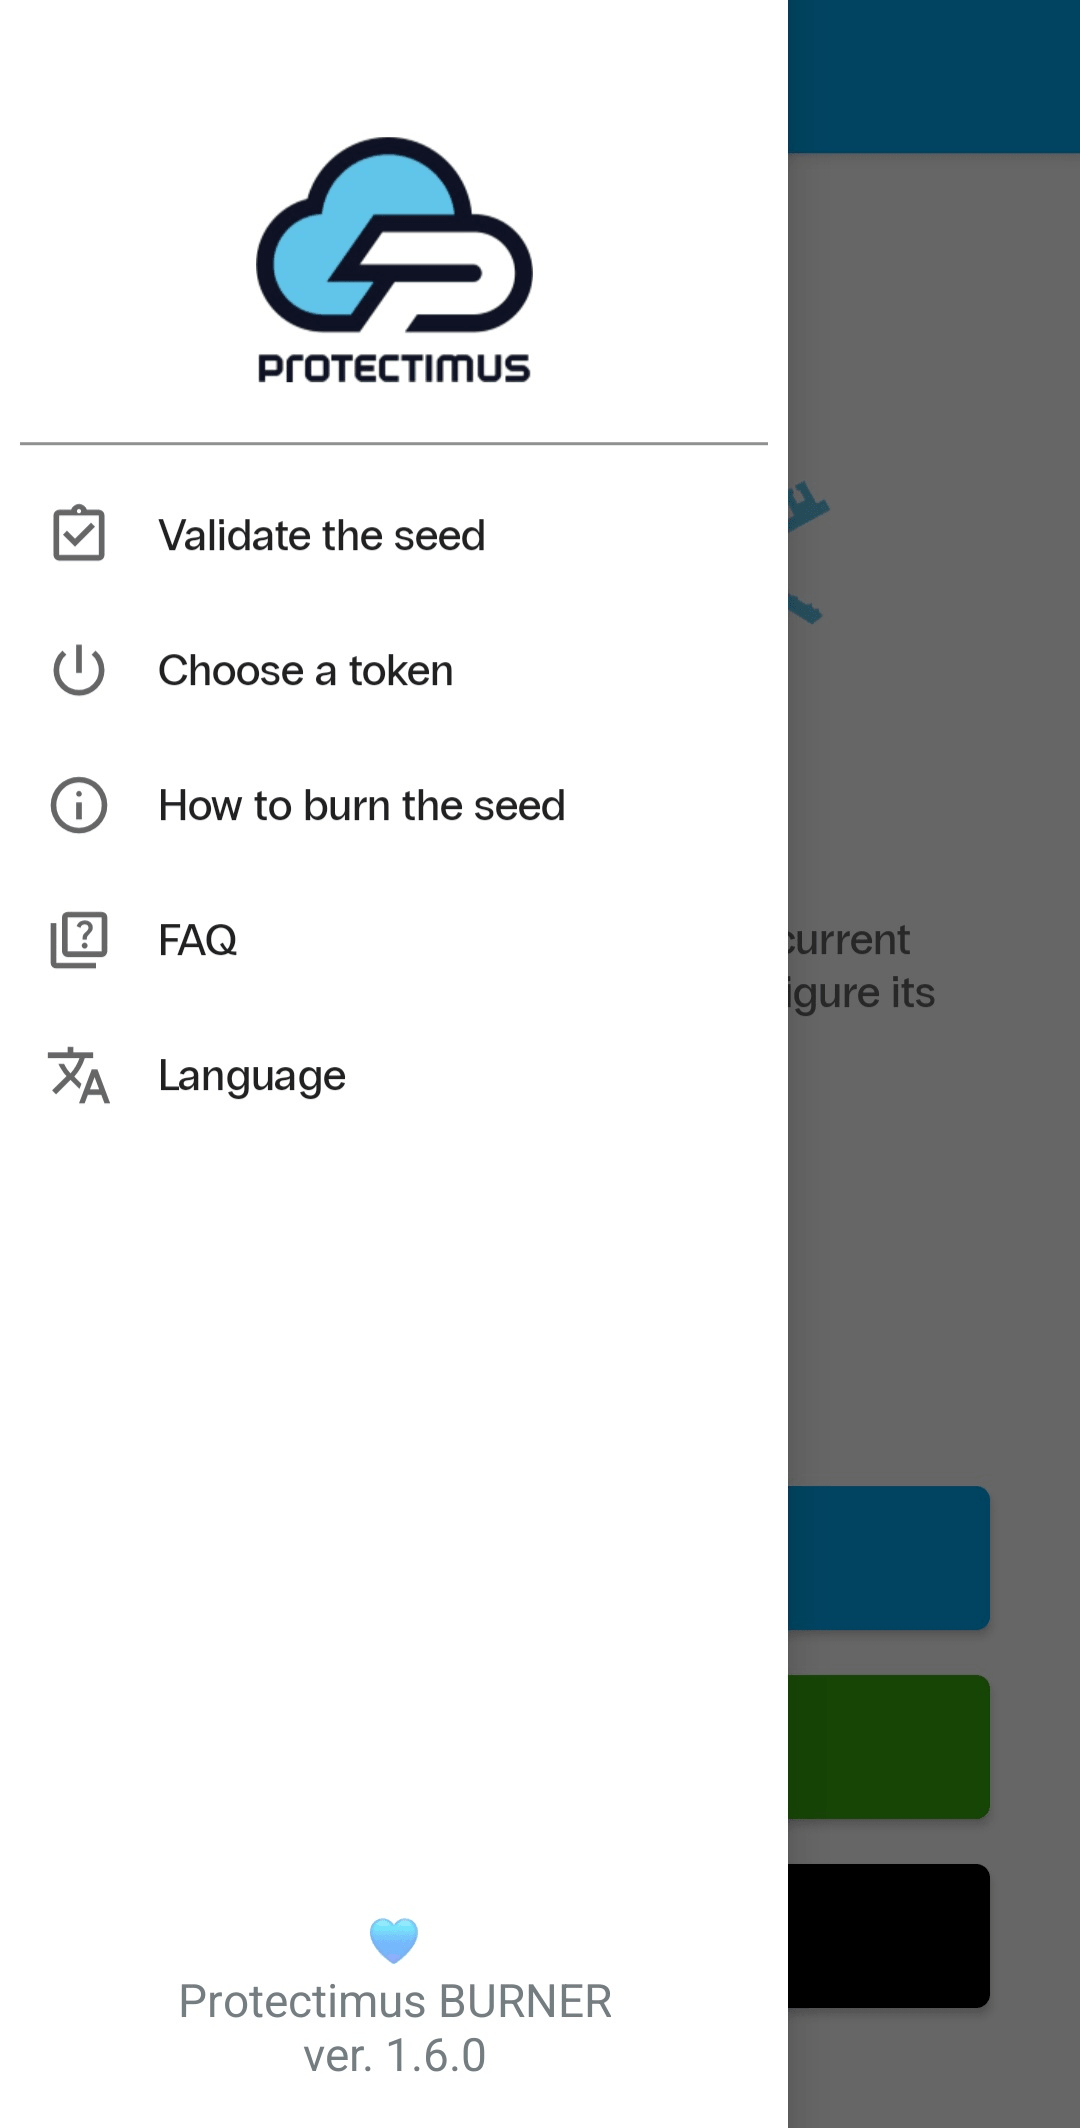
Puede validar una clave secreta antes de grabarla en un token. Para ello, abra el menú lateral de la aplicación y seleccione Validar la clave secreta (Validate the seed).
Puede escanear la clave desde un código QR o introducirla manualmente.
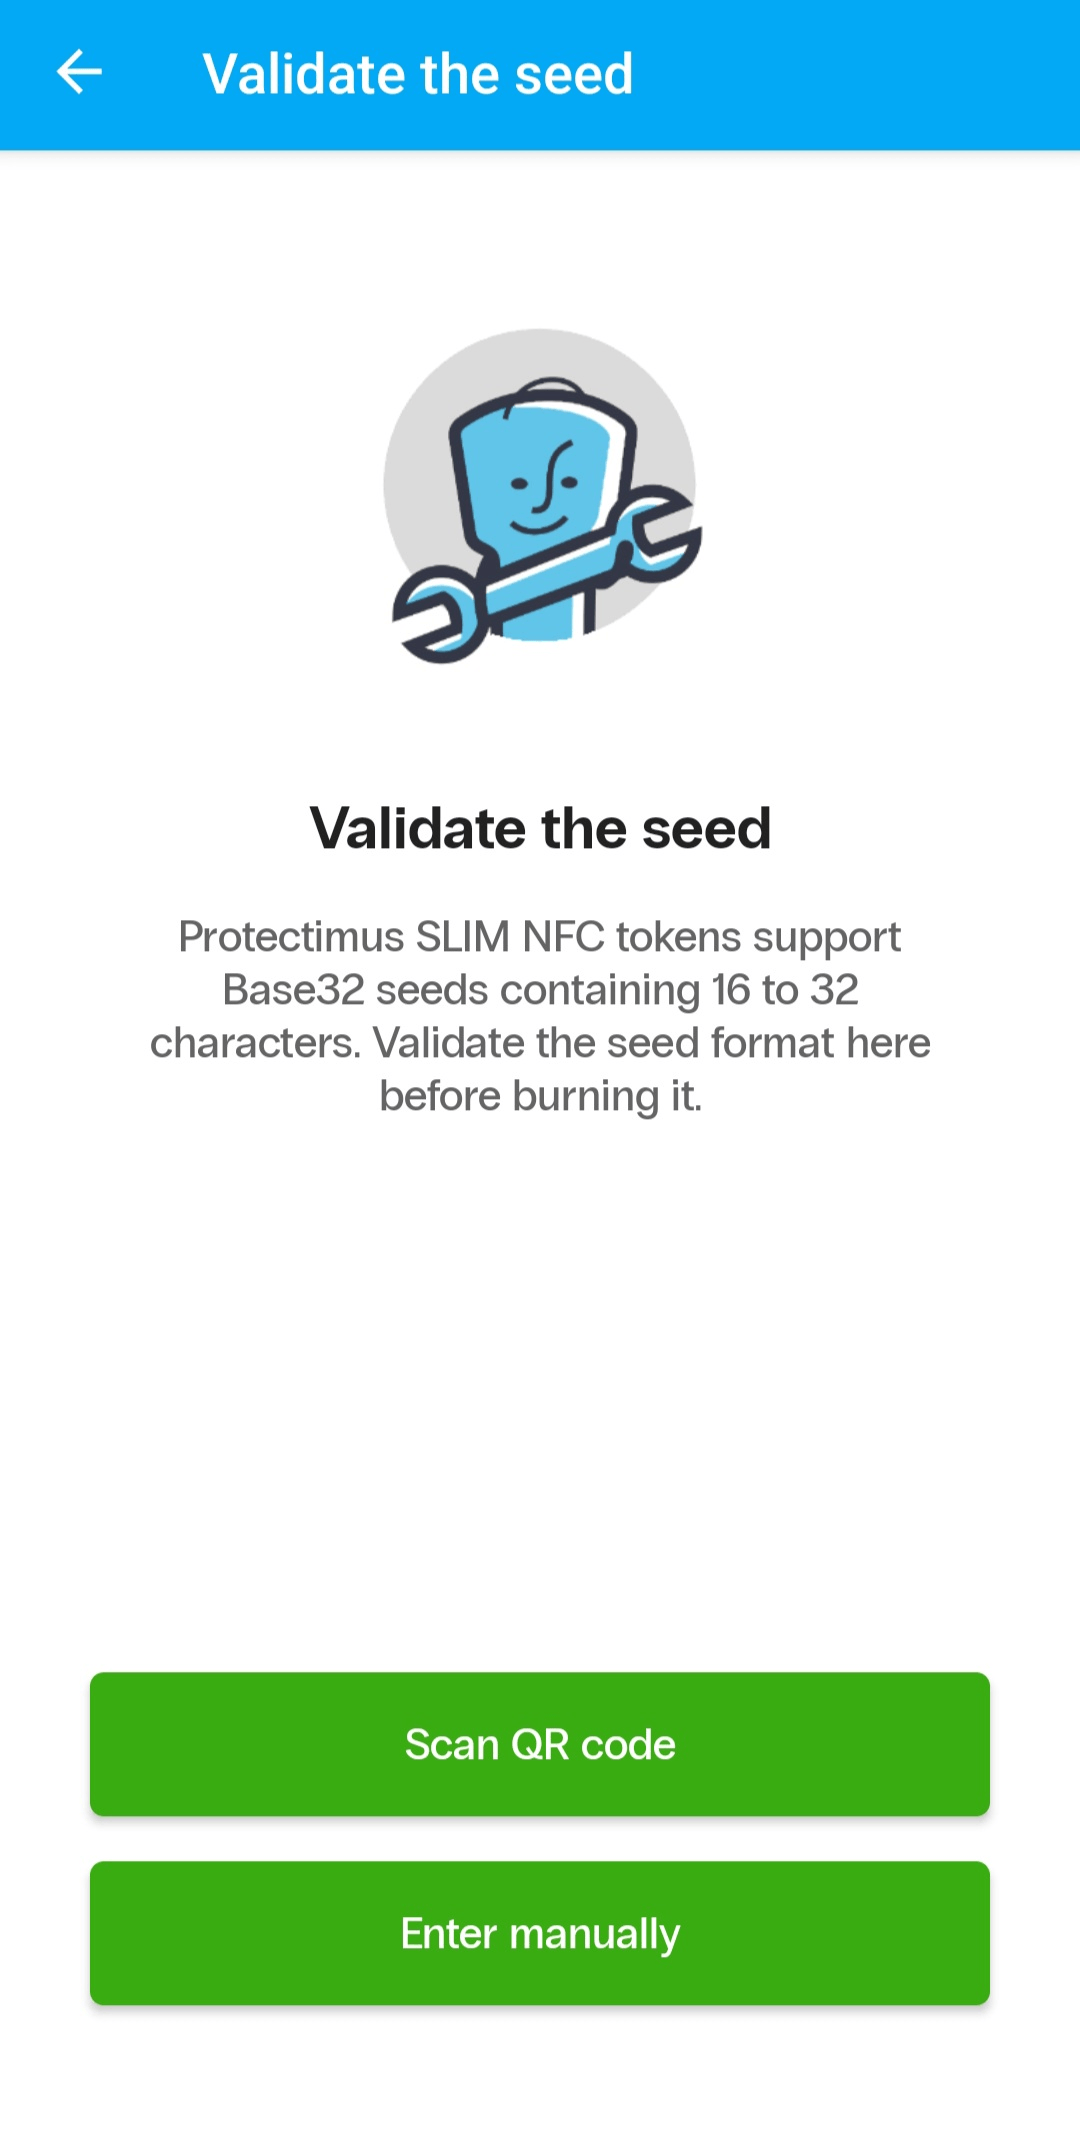
La aplicación comprueba los siguientes aspectos:
Esto permite detectar errores antes de iniciar la programación y evitar intentos fallidos de grabar la clave en un token.
Mediante NFC, la aplicación puede leer información técnica de un token de hardware, como:
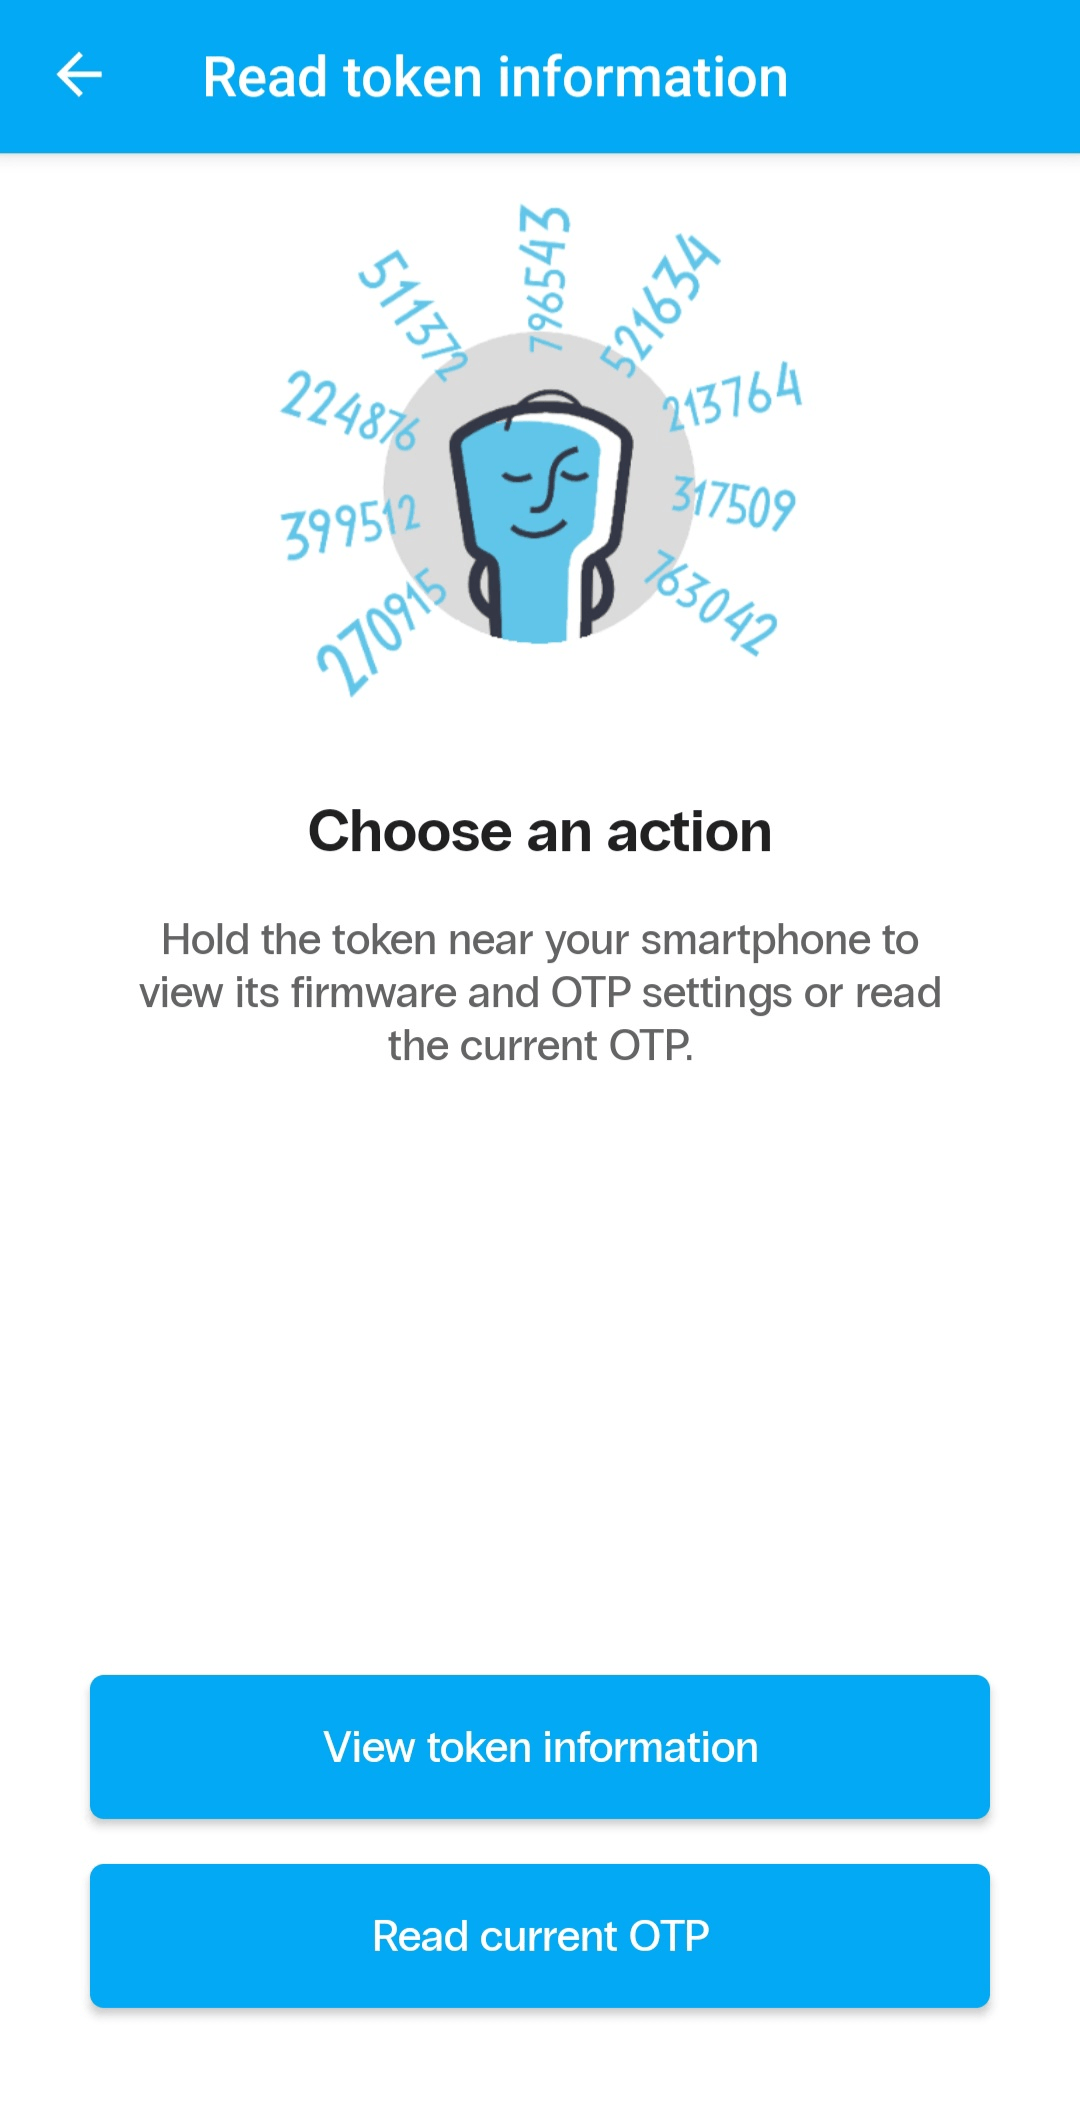
Protectimus TOTP Burner también permite leer la contraseña de un solo uso que está generando el token en ese momento.
Para consultar la información del token o leer el OTP actual, encienda el token y acérquelo a la antena NFC del smartphone.
El Modo Berserk (Berserk Mode) está diseñado para la programación semiautomática de grandes lotes de tokens de hardware. Reduce la cantidad de operaciones manuales necesarias: una vez iniciada la sesión de programación, solo hay que acercar los tokens al smartphone uno tras otro.
Antes de comenzar, seleccione el intervalo de actualización del OTP:
El intervalo seleccionado se aplicará a todos los tokens programados durante la sesión.
El Modo Berserk (Berserk Mode) ofrece dos modos de programación: Lista predefinida (Hit List) y Programación libre (Wild Burn).
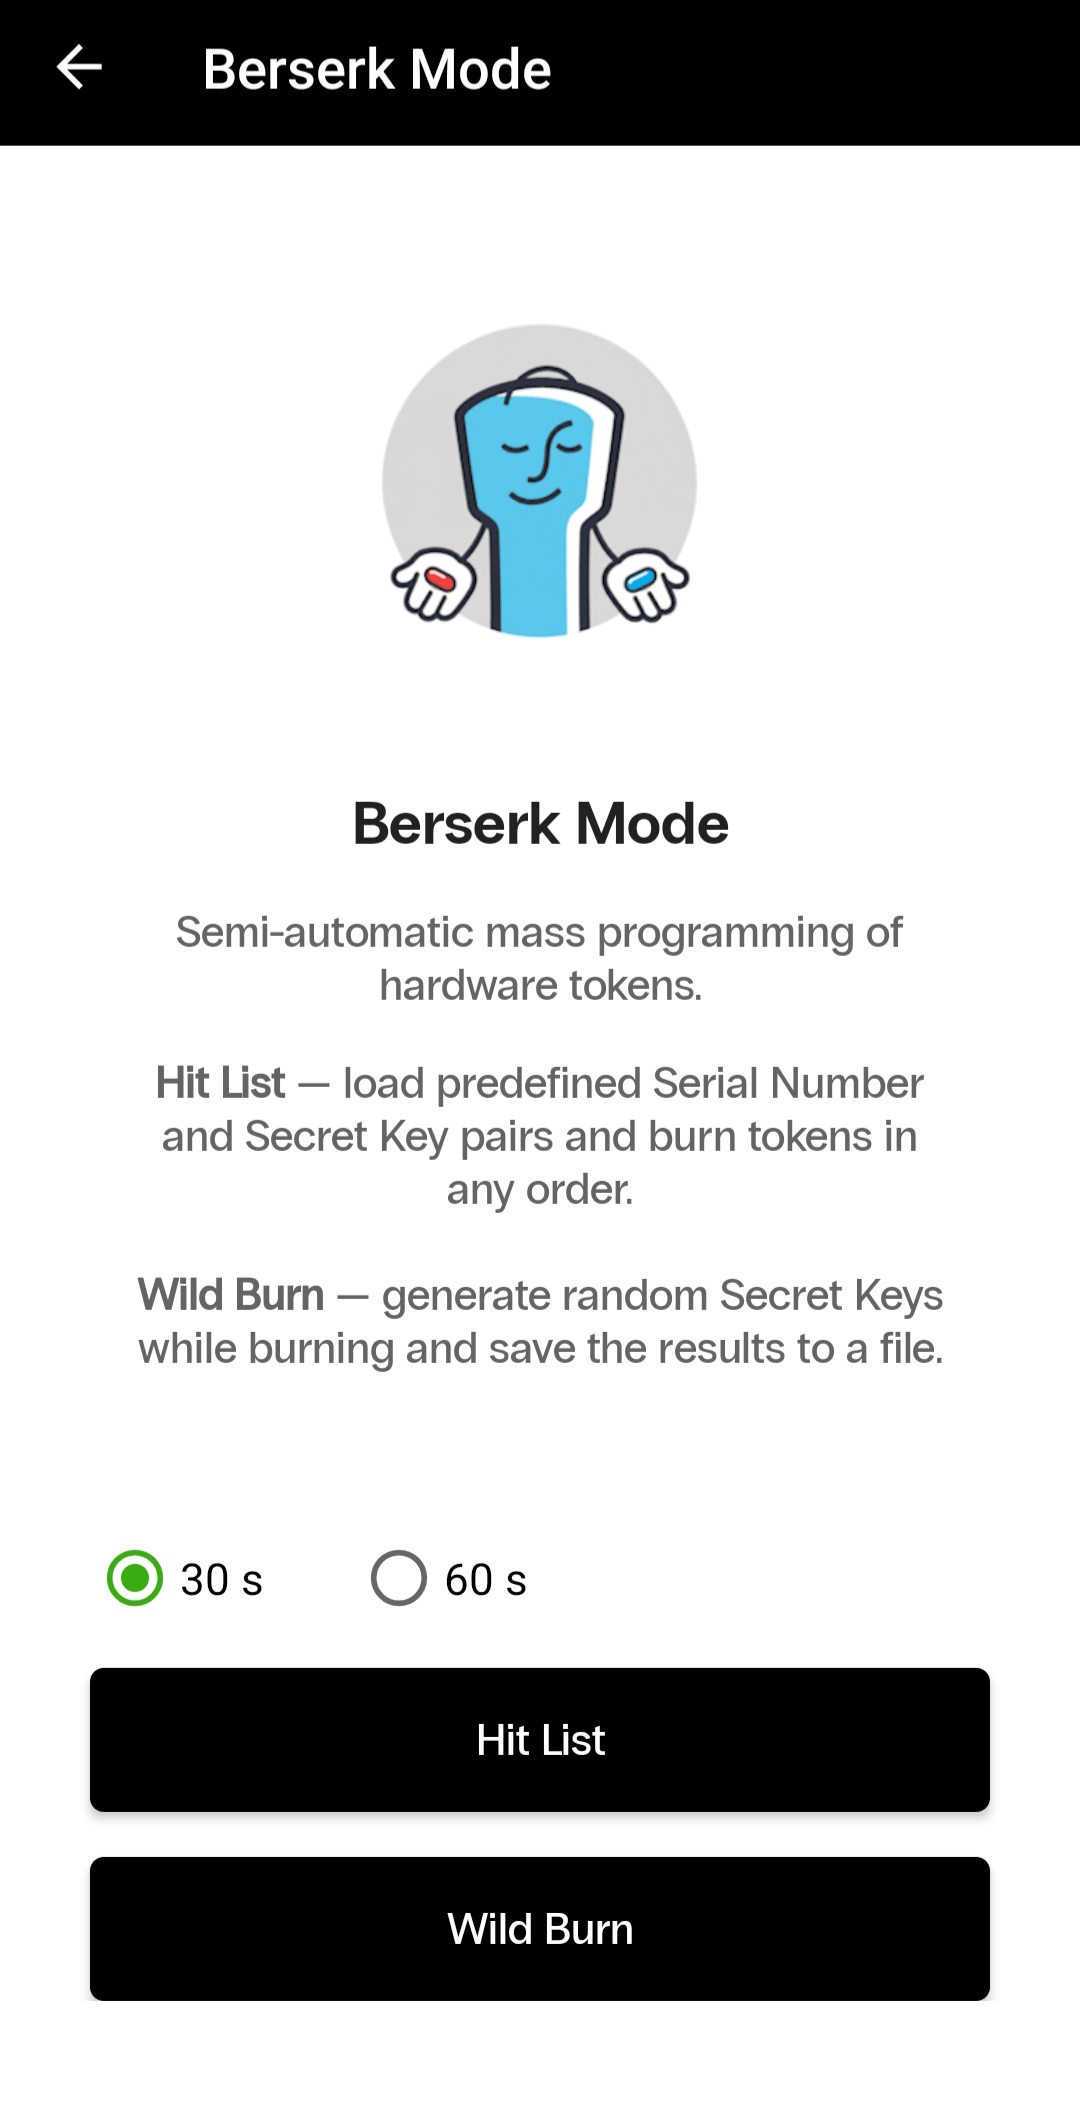
El modo Lista predefinida (Hit List) se utiliza cuando los números de serie de los tokens y sus correspondientes claves secretas se han definido previamente.
La aplicación lee el número de serie de cada token que se acerca al smartphone, busca automáticamente la clave secreta correspondiente en el archivo cargado y programa el token. De este modo, los tokens pueden programarse en cualquier orden.
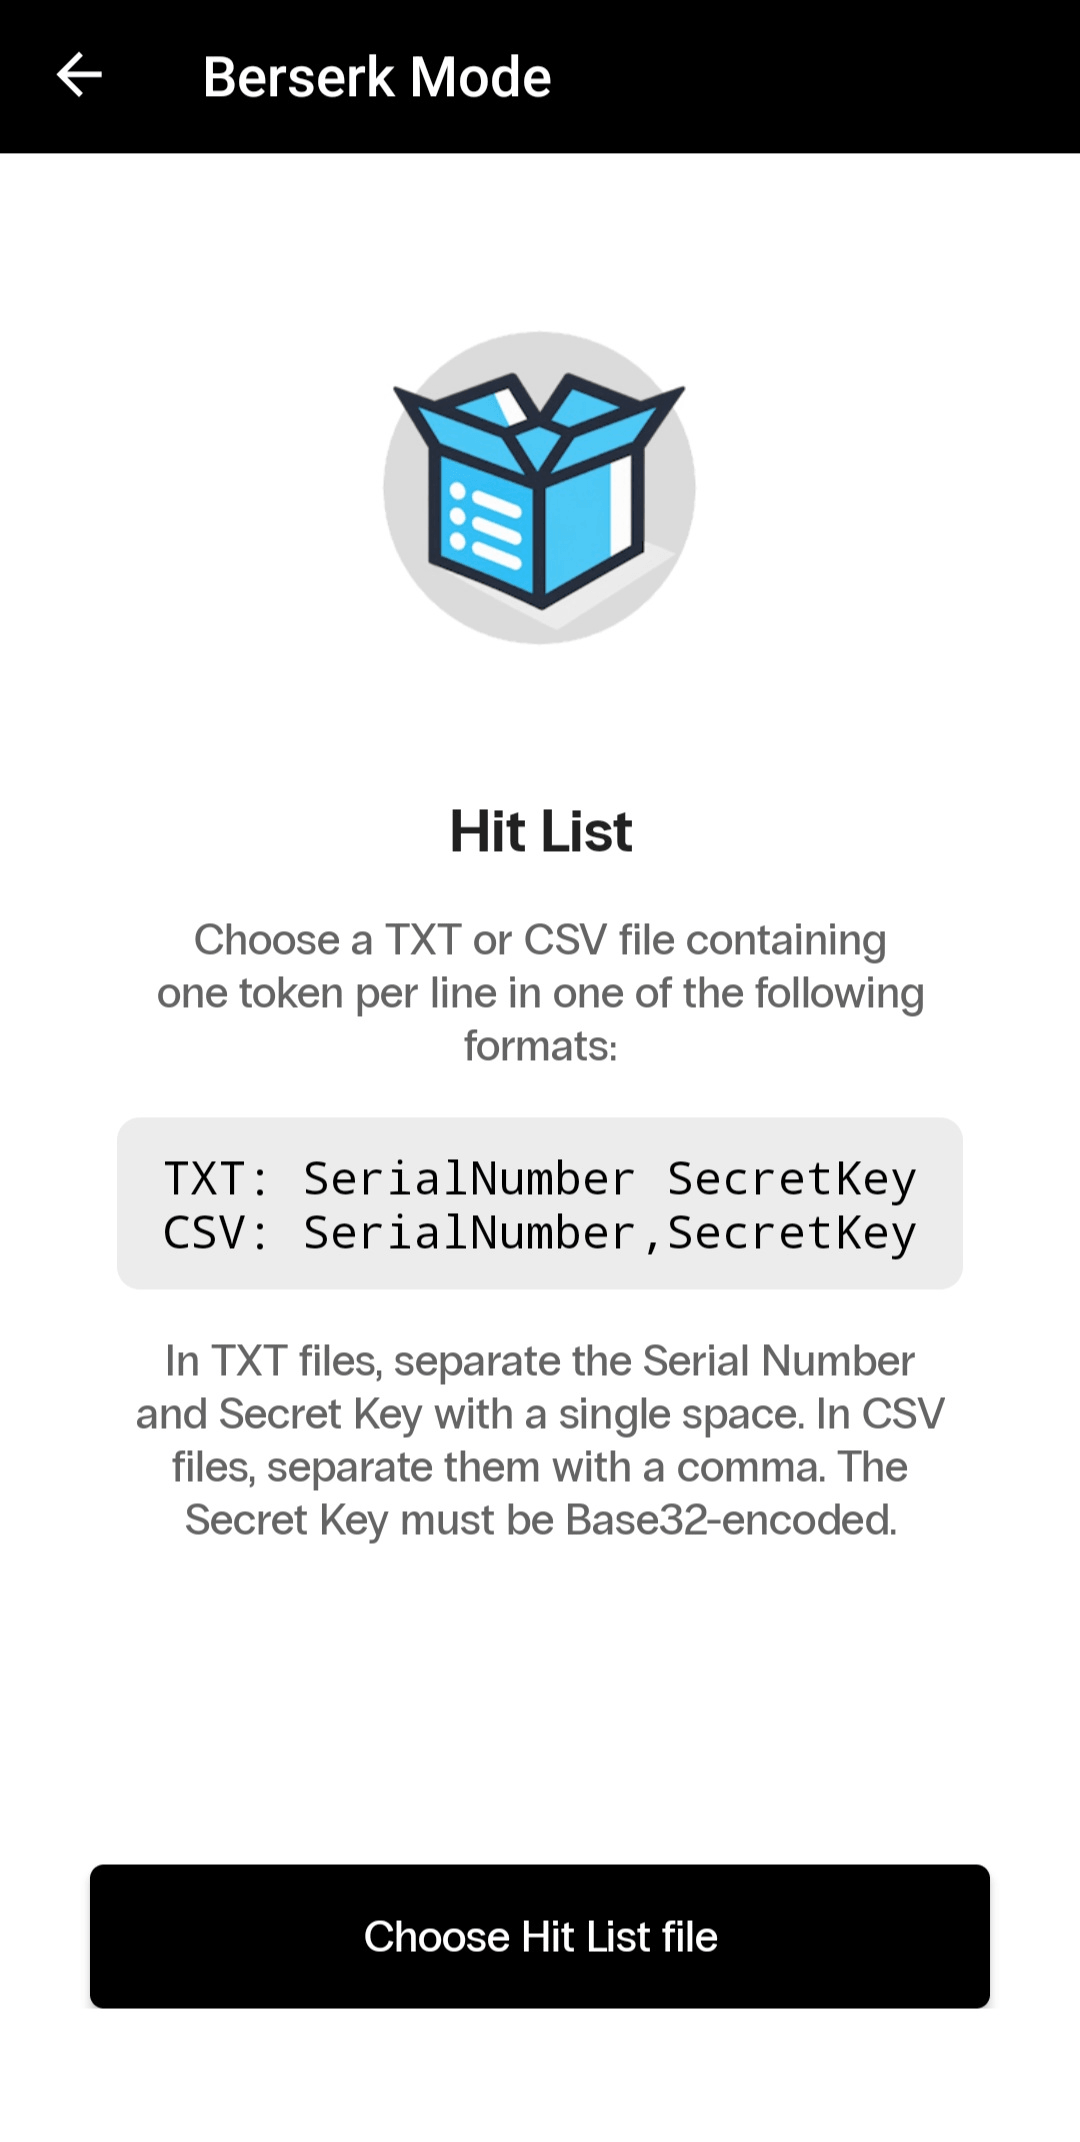
Cree un archivo TXT o CSV con un token por línea.
Para un archivo TXT, utilice el siguiente formato:
SerialNumber SecretKeyPor ejemplo:
TWO0000001 JBSWY3DPEHPK3PXP
TWO0000002 KRSXG5DSNFXGOIDB
FLX0123456 MFRGGZDFMZTWQ2LK
En un archivo TXT, el número de serie y la clave secreta deben estar separados por un solo espacio. En un archivo CSV, deben estar separados por una coma.
Requisitos importantes:
Si el número de serie de un token no aparece en la lista cargada, la aplicación no programará el token y mostrará el mensaje correspondiente.
La aplicación también impide volver a programar un token que ya se haya procesado durante la sesión actual.
Si todos los tokens de la lista se han programado correctamente, la aplicación indicará que el lote se ha completado.
Si solo se ha programado una parte de los tokens, puede guardar dos archivos por separado:
Si no se ha programado ningún token, no se muestra una pantalla de finalización independiente. La aplicación vuelve a la pantalla principal del Modo Berserk (Berserk Mode).
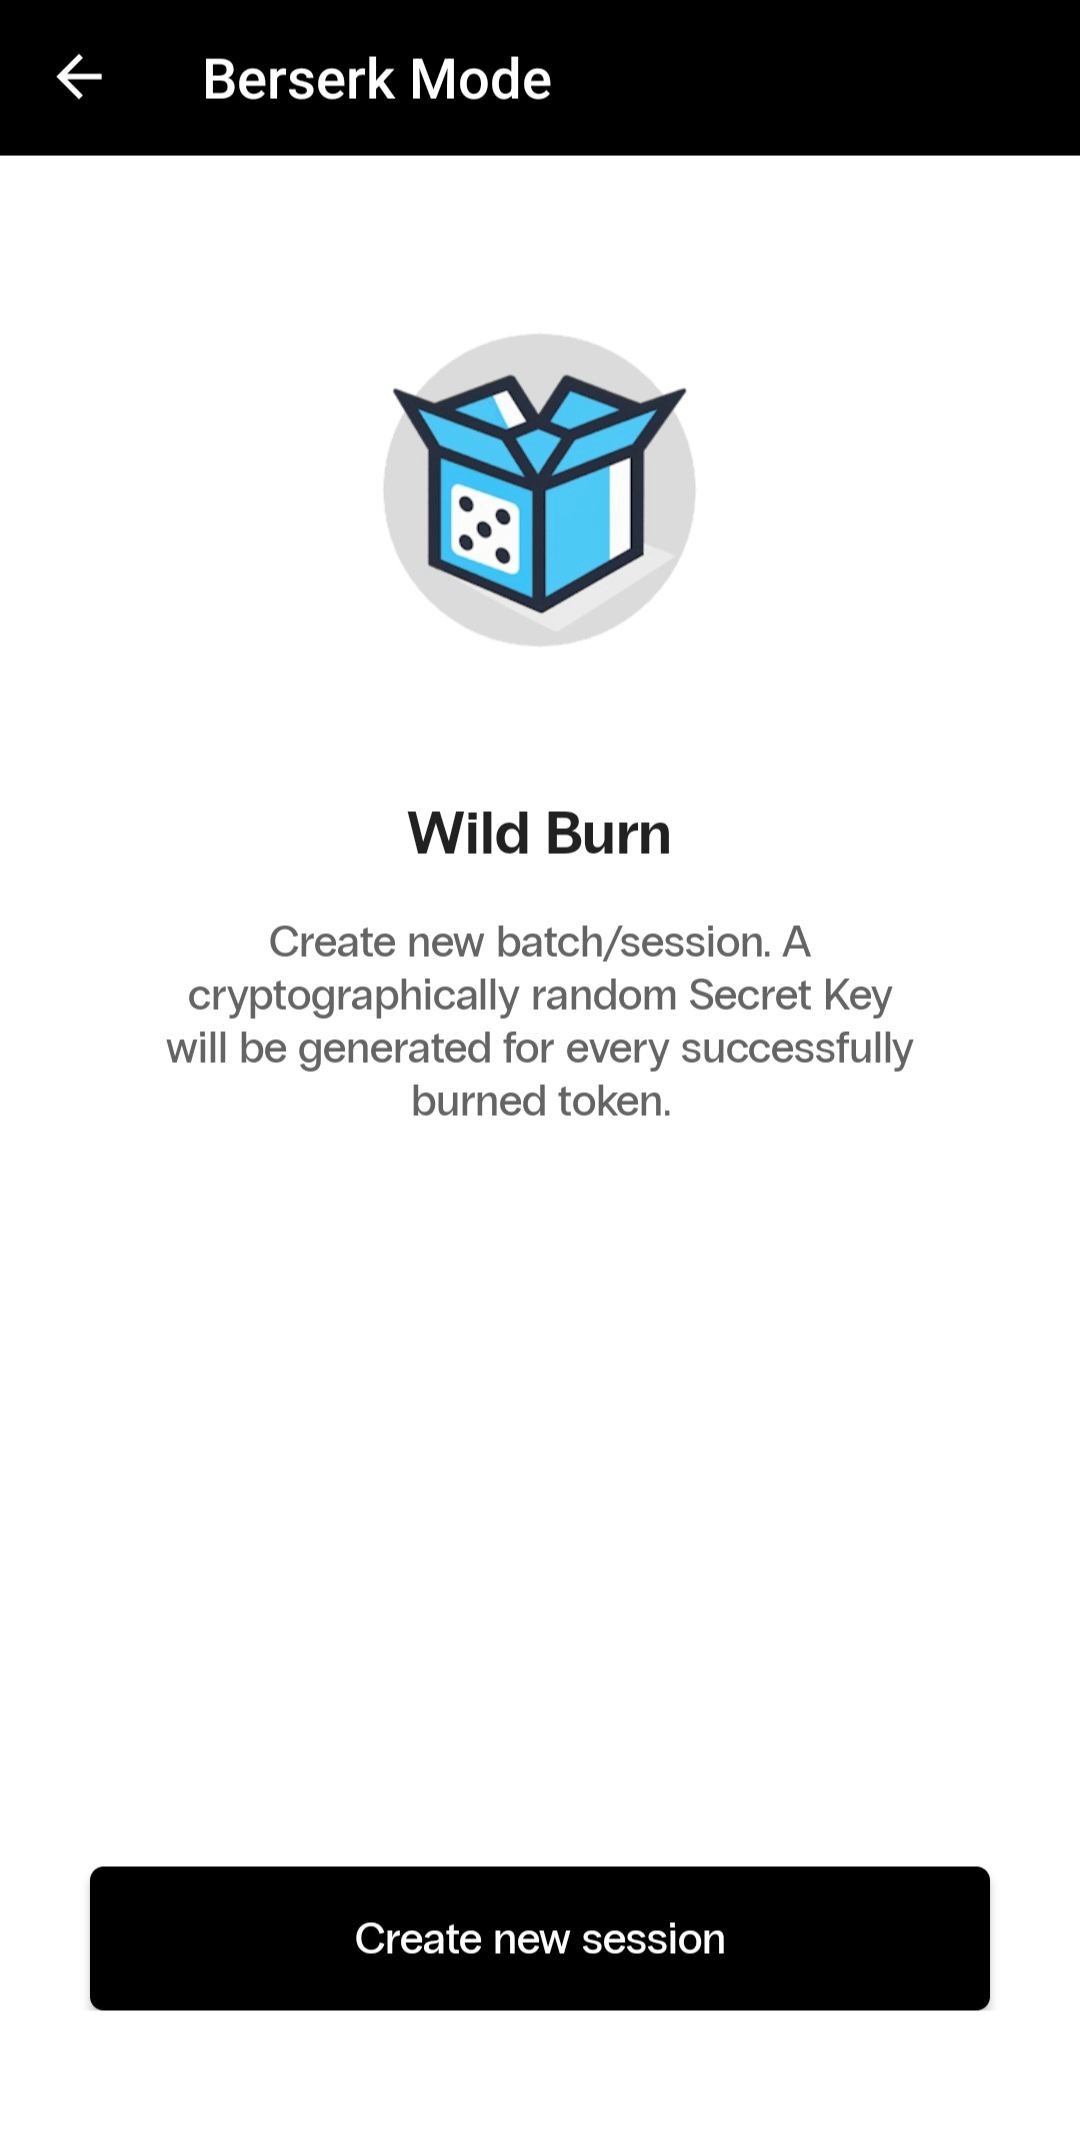
El modo Programación libre (Wild Burn) se utiliza cuando las claves secretas no se han generado previamente.
Para cada token, la aplicación genera automáticamente una nueva clave secreta criptográficamente aleatoria, la graba en el token y guarda el resultado en la sesión actual.
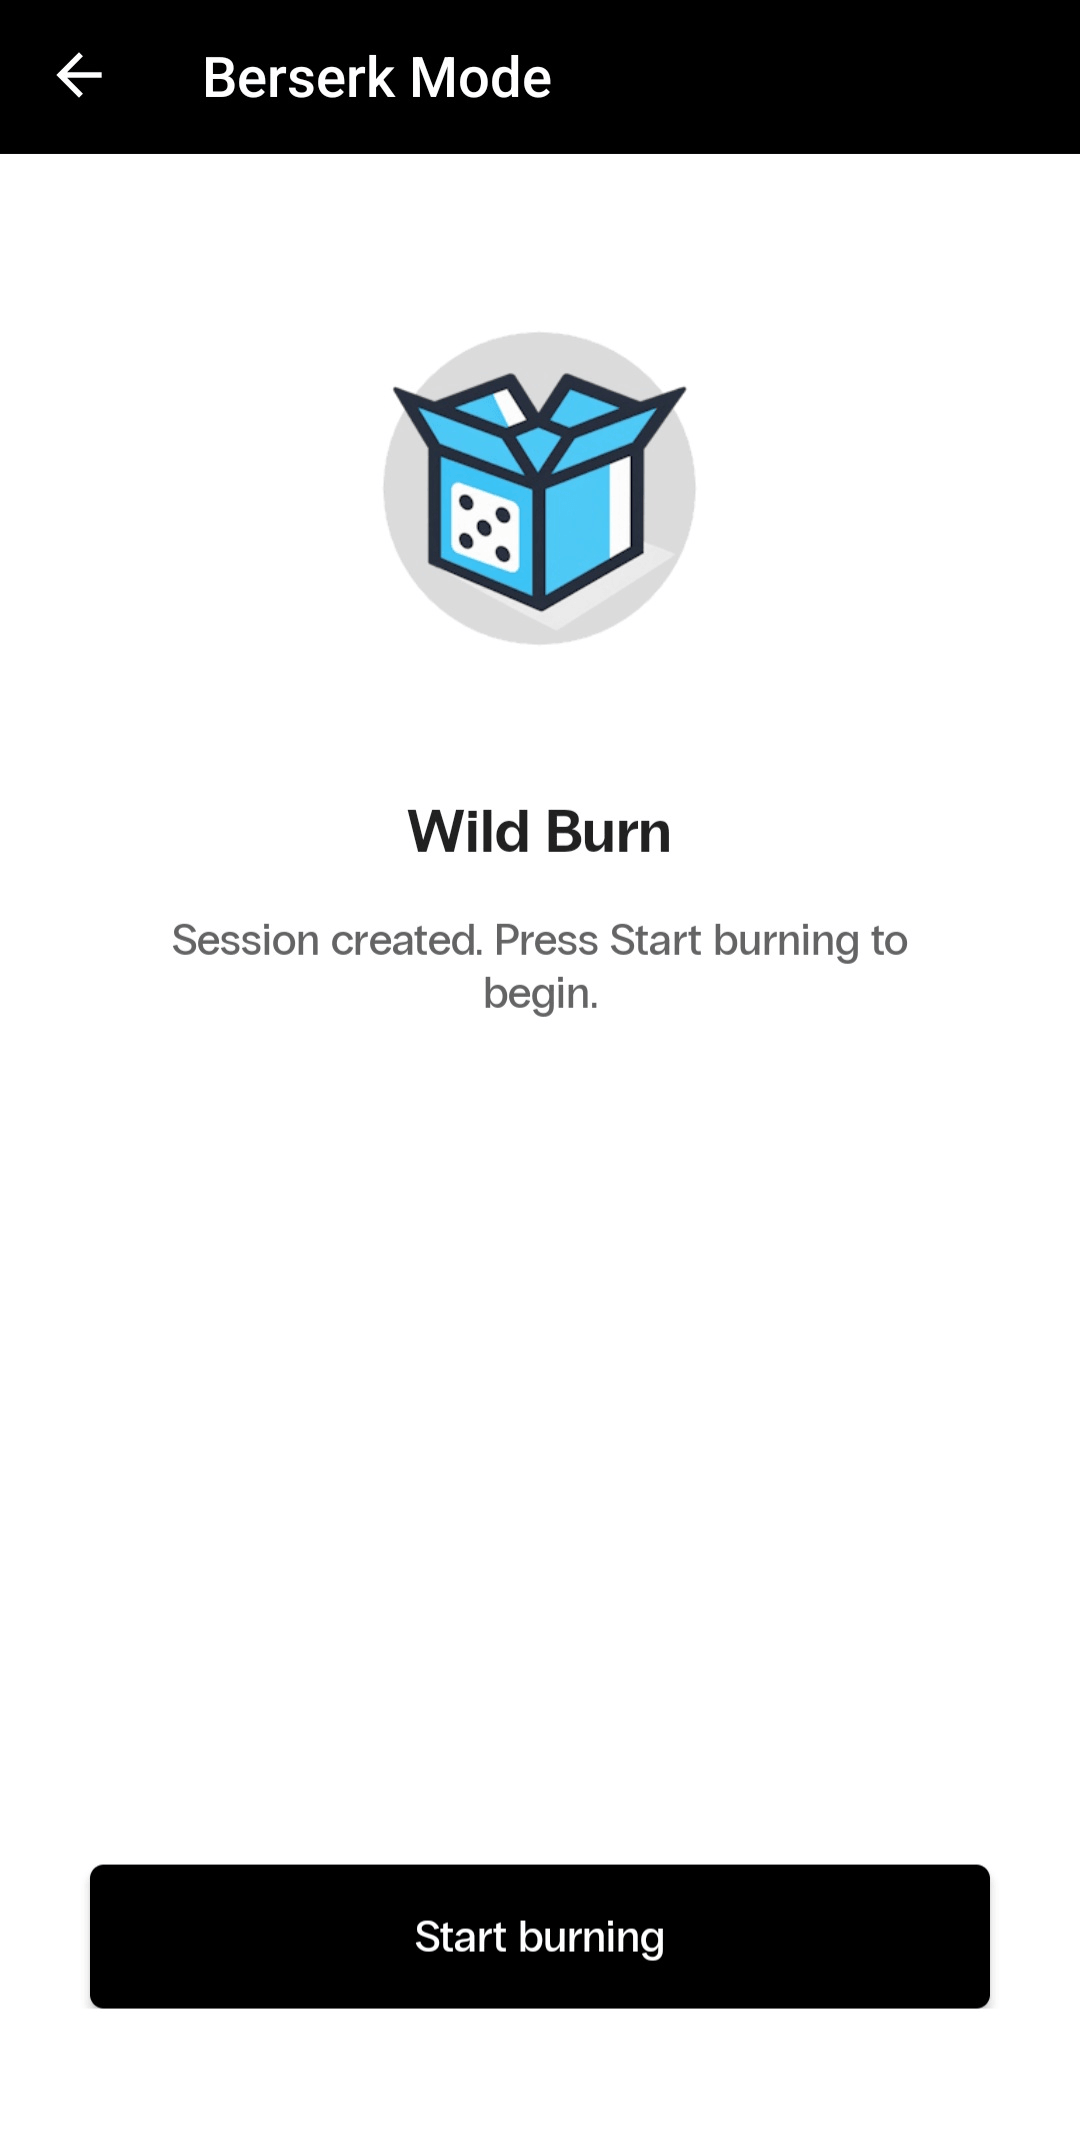
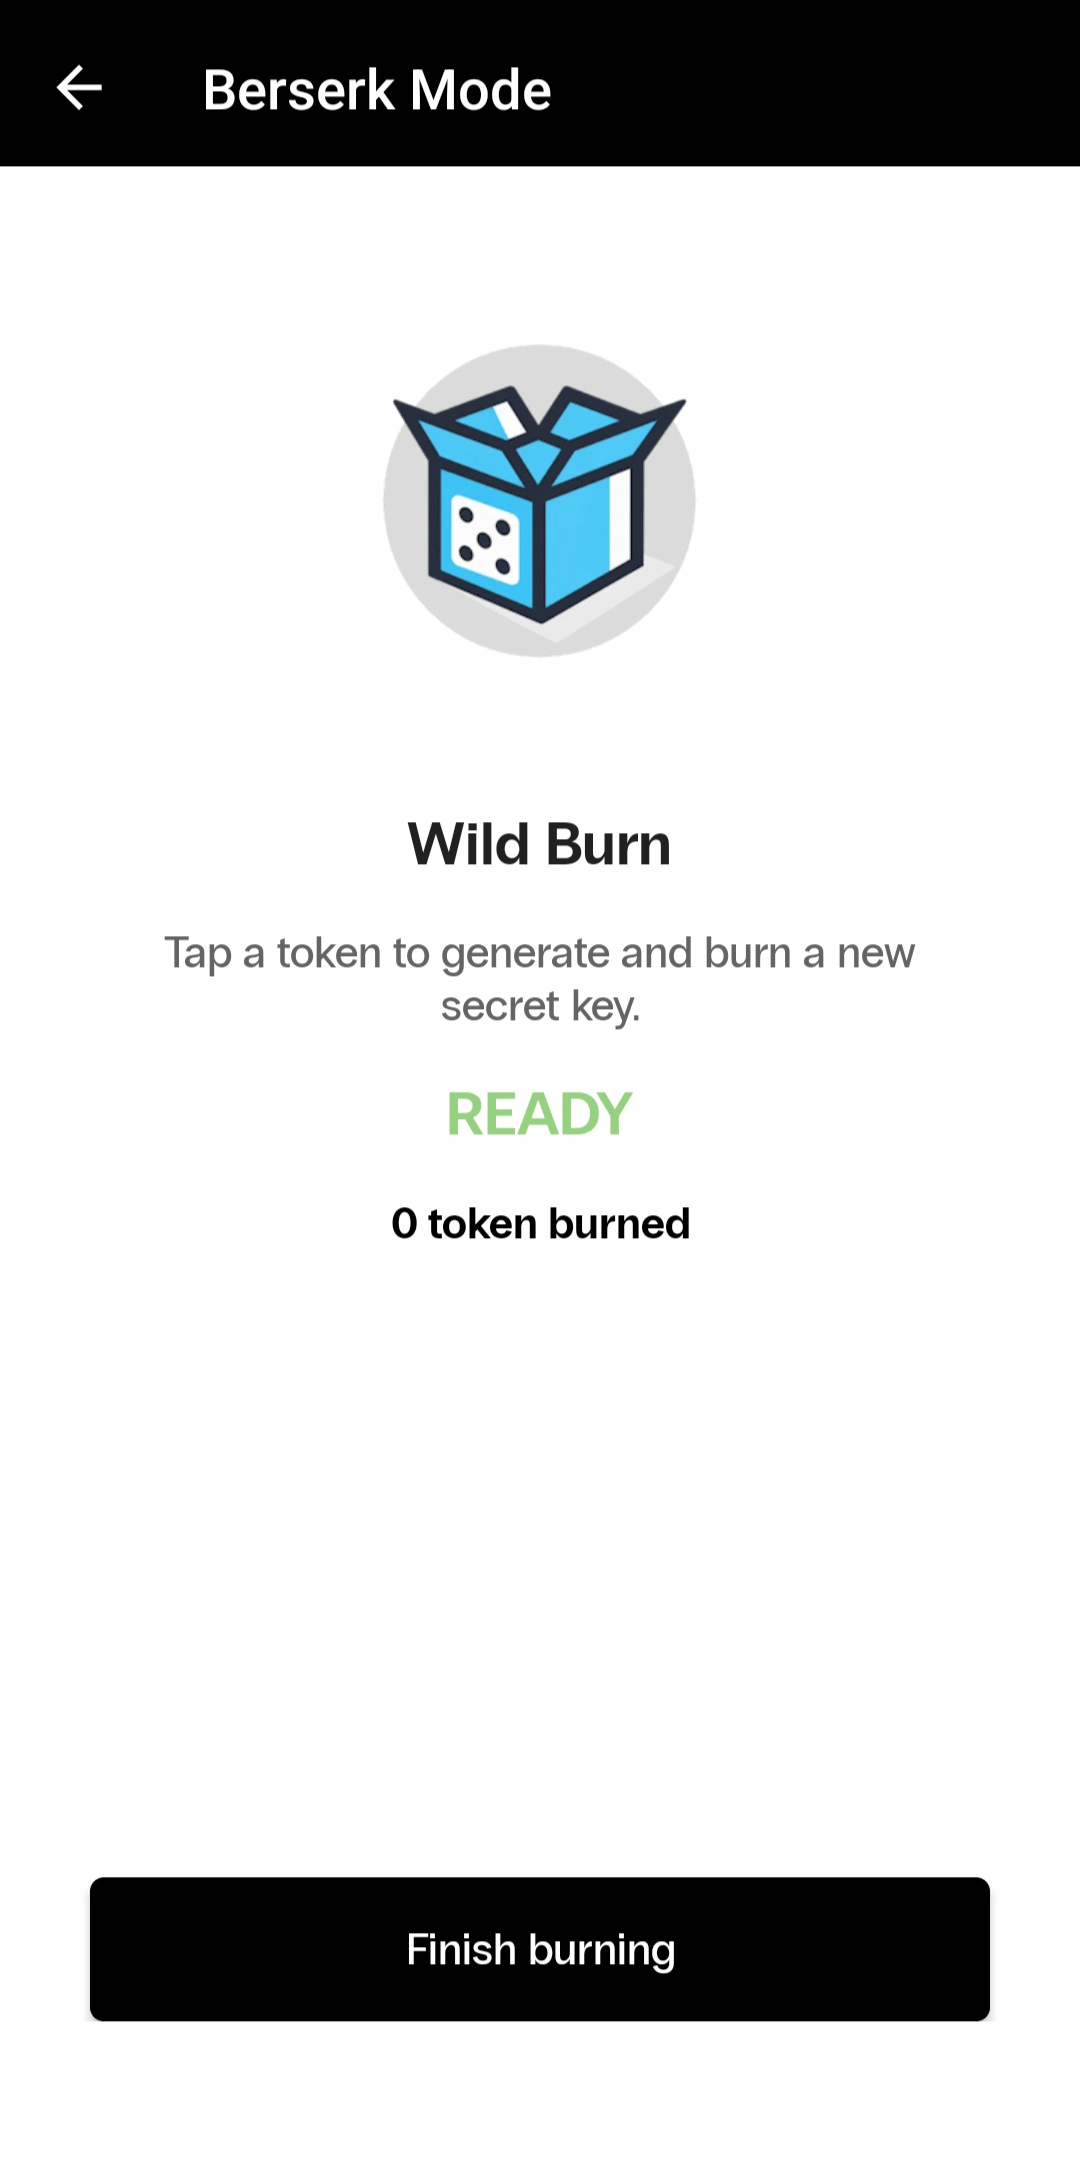
Al finalizar la sesión, puede guardar un archivo CSV con los datos de todos los tokens programados correctamente.
El archivo contiene:
Si finaliza la sesión antes de programar el primer token, la aplicación volverá a la pantalla principal del Modo Berserk (Berserk Mode) sin crear un archivo vacío.
Las claves secretas se utilizan para generar contraseñas de un solo uso, por lo que los archivos que las contienen deben protegerse frente al acceso no autorizado.
Se recomienda:
Protectimus TOTP Burner reúne las principales herramientas necesarias para trabajar con los tokens de hardware programables de Protectimus:
La aplicación puede utilizarse tanto para configurar tokens de hardware individuales como para preparar grandes lotes de tokens para su implementación en entornos corporativos.
Si tiene alguna pregunta, póngase en contacto con nuestro equipo de soporte.








