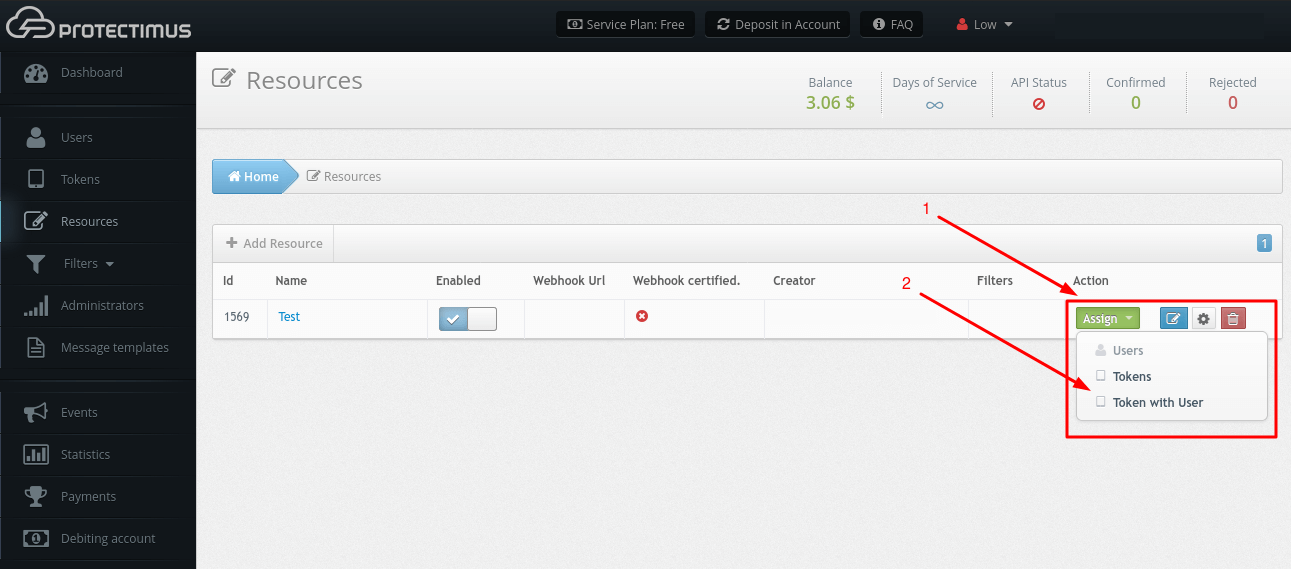
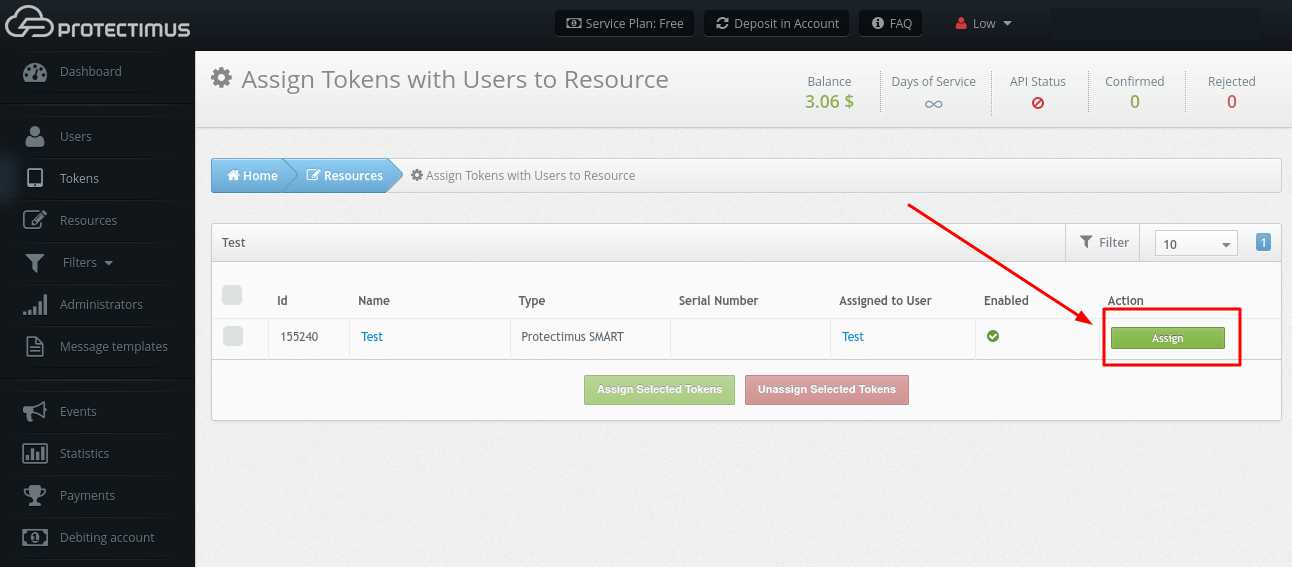
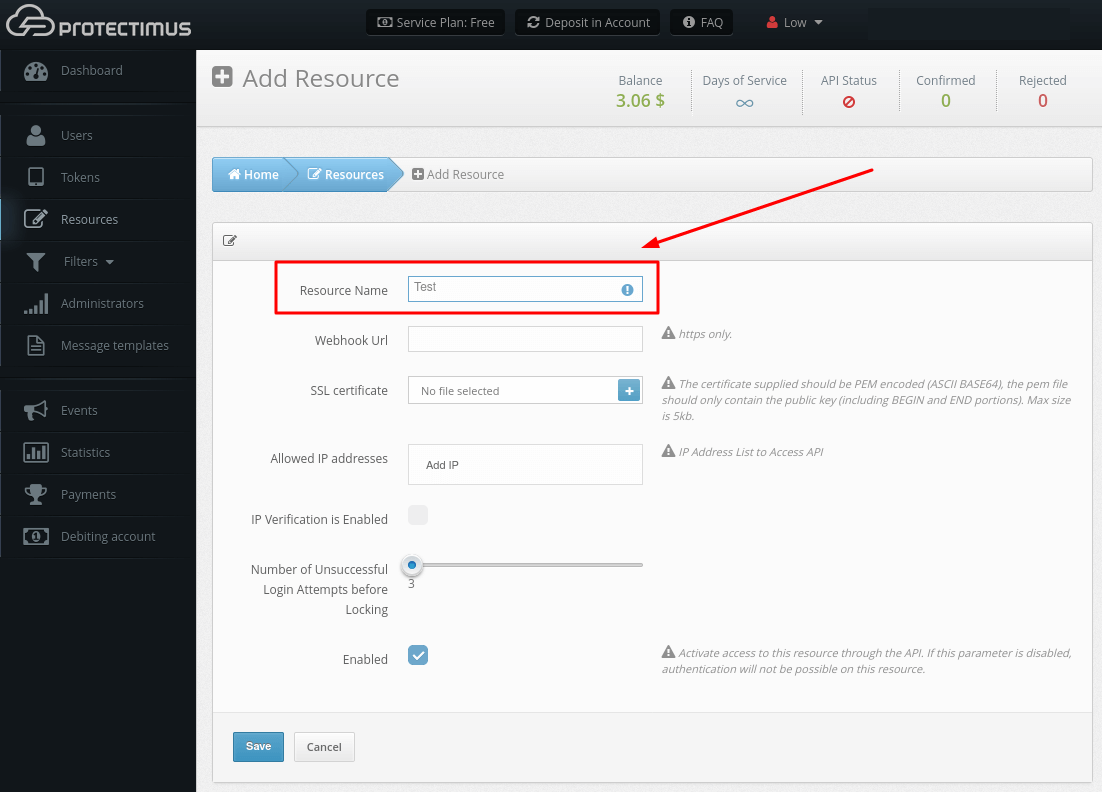
Los recursos sirven para agrupar usuarios. Por ejemplo, si necesita proteger a los usuarios de varios proyectos web o a los empleados de distintos departamentos, puede añadir varios recursos.
La cantidad de recursos (proyectos) que puede crear depende del plan de servicio seleccionado. Si necesita crear más recursos, seleccione la cantidad deseada o necesaria personalizando su plan de servicio.
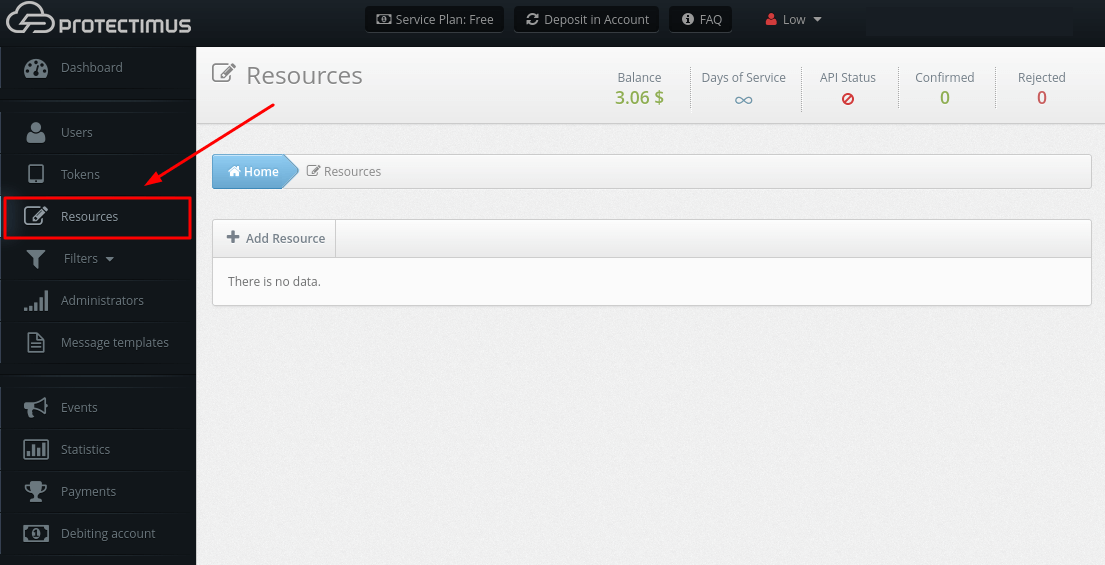
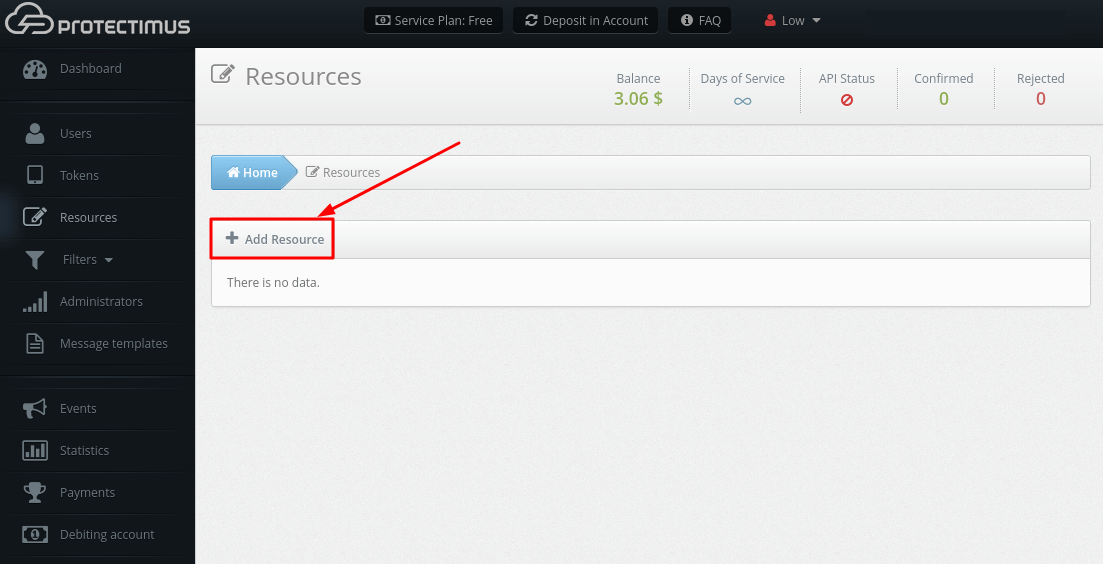
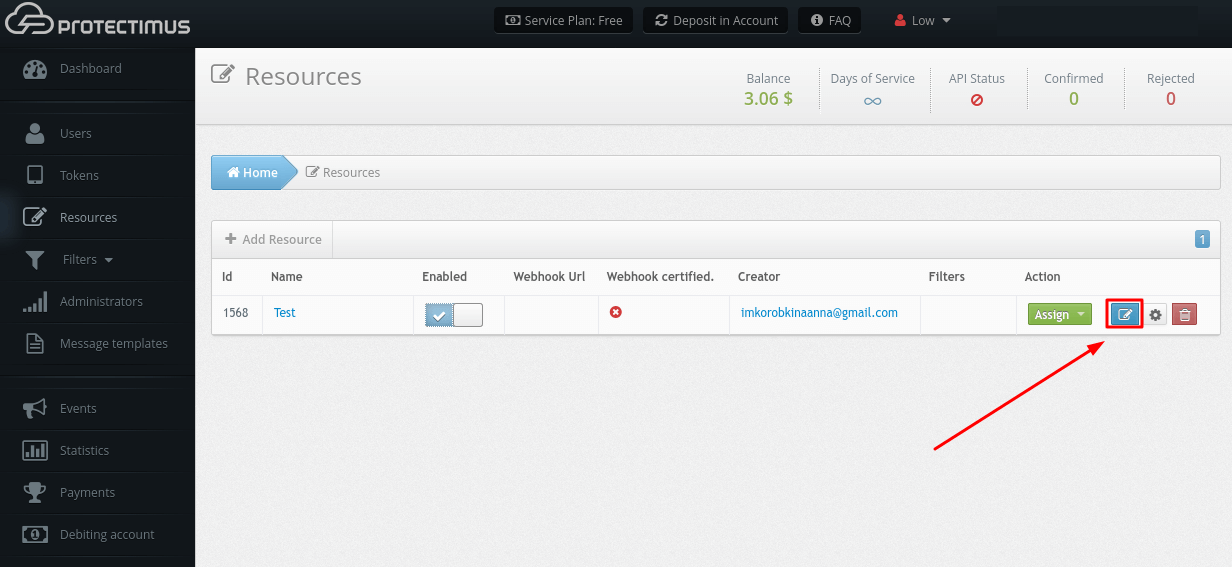
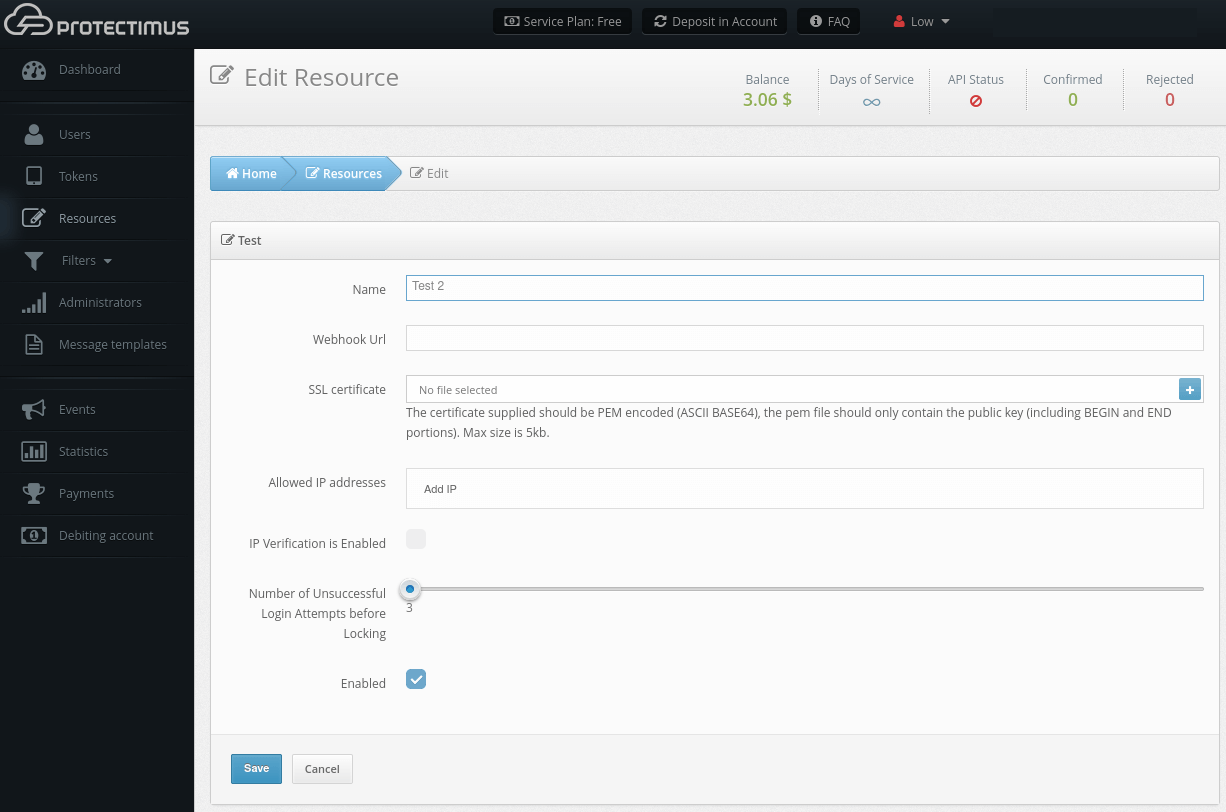
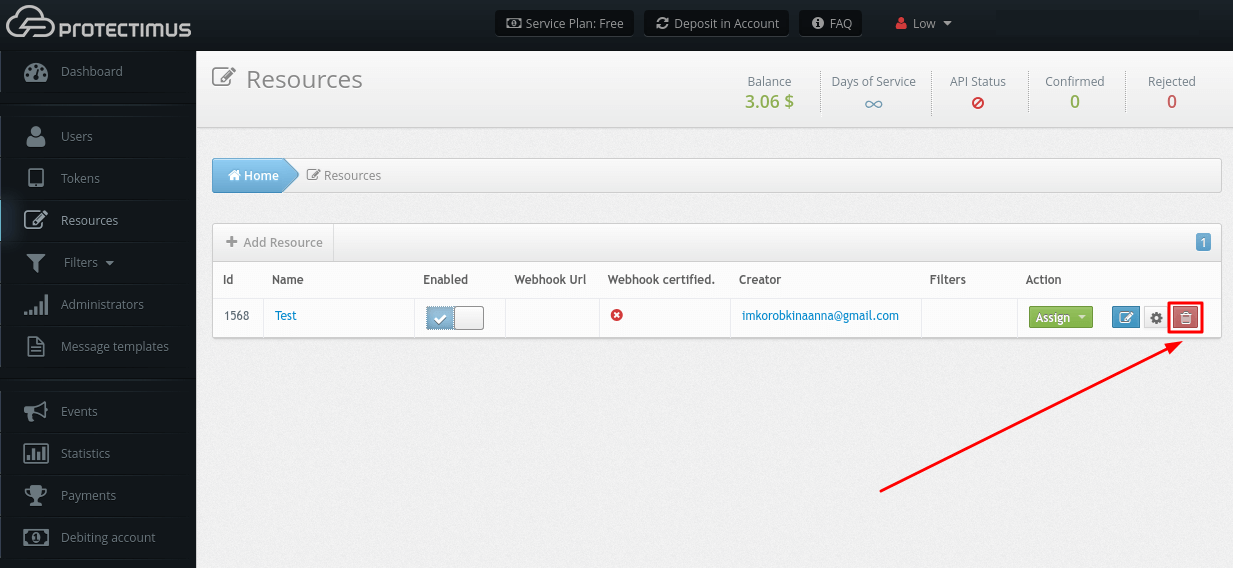
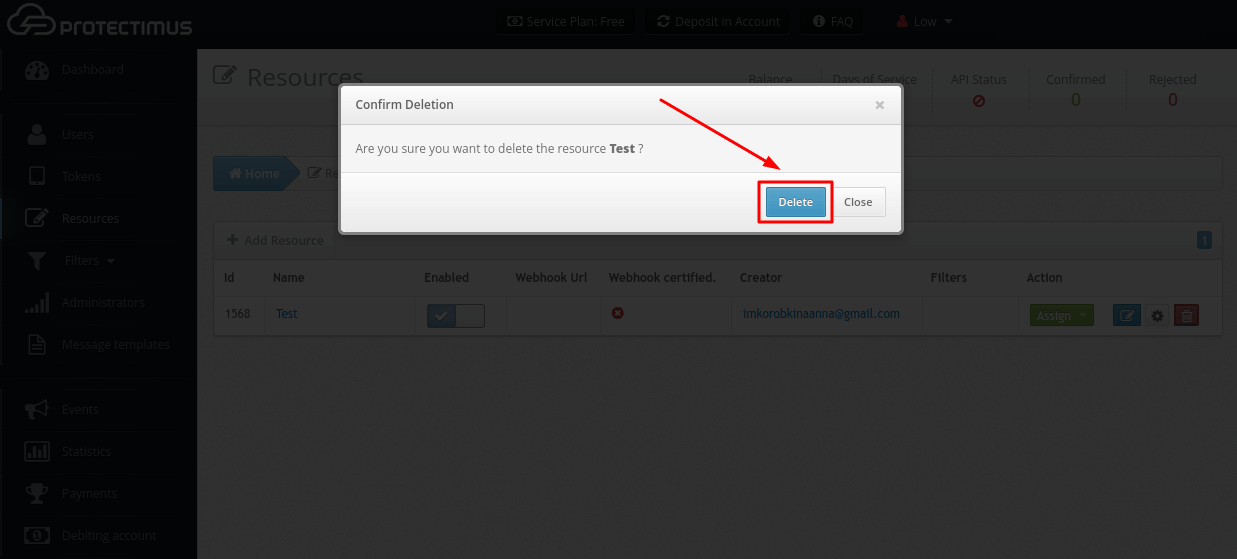
Un recurso solo puede eliminarlo el administrador que lo creó o el administrador principal del sistema.
Los usuarios y tokens deben estar asignados al recurso; de lo contrario, los usuarios no tendrán acceso al recurso y los tokens no funcionarán. El método para asignar un usuario a un recurso depende del método de autenticación seleccionado. Protectimus admite varios métodos de autenticación de usuarios:
- Autenticación de usuario con contraseña estática. Este método requiere que el usuario tenga una contraseña y esté asignado al recurso.
- Autenticación de usuario con contraseña de un solo uso. Este método requiere que el usuario tenga un token y esté asignado a un recurso JUNTO CON dicho token. El método no funcionará si el usuario y el token se asignan al recurso por separado.
- Autenticación de usuario con una contraseña estática y una contraseña de un solo uso. Es una combinación de los dos métodos descritos anteriormente. El usuario debe estar asignado a un recurso JUNTO CON un token y debe tener una contraseña. Si el token del usuario está desactivado, no se realizará la autenticación OTP; en ese caso, solo se comprobarán la contraseña estática del usuario y, si los hay, los requisitos de los filtros.
- Autenticación mediante token en un recurso. Este método permite no asignar el token a un usuario concreto, sino simplemente comprobar la validez de la contraseña de un solo uso generada por el token. Requiere que el token esté asignado a un recurso.
¡IMPORTANTE! Puede asignar solo usuarios o solo tokens si elige la autenticación de usuario con contraseña estática o la autenticación mediante token en un recurso.