Implemente autenticación de dos factores (2FA) para pfSense OpenVPN mediante el sistema de autenticación multifactor de Protectimus.
La autenticación multifactor (MFA) es un componente esencial de la ciberseguridad que protege las cuentas de usuario, la infraestructura y los datos confidenciales frente al acceso no autorizado. La integración de la 2FA en pfSense OpenVPN reduce amenazas como los ataques de fuerza bruta, los keyloggers, la falsificación de datos, el phishing, los ataques MITM y la ingeniería social.
Protectimus permite proteger el acceso a pfSense OpenVPN mediante autenticación multifactor (MFA) a través de Protectimus RADIUS Server.
El siguiente esquema describe el proceso operativo de la solución Protectimus diseñada para implementar la autenticación de dos factores en pfSense OpenVPN.
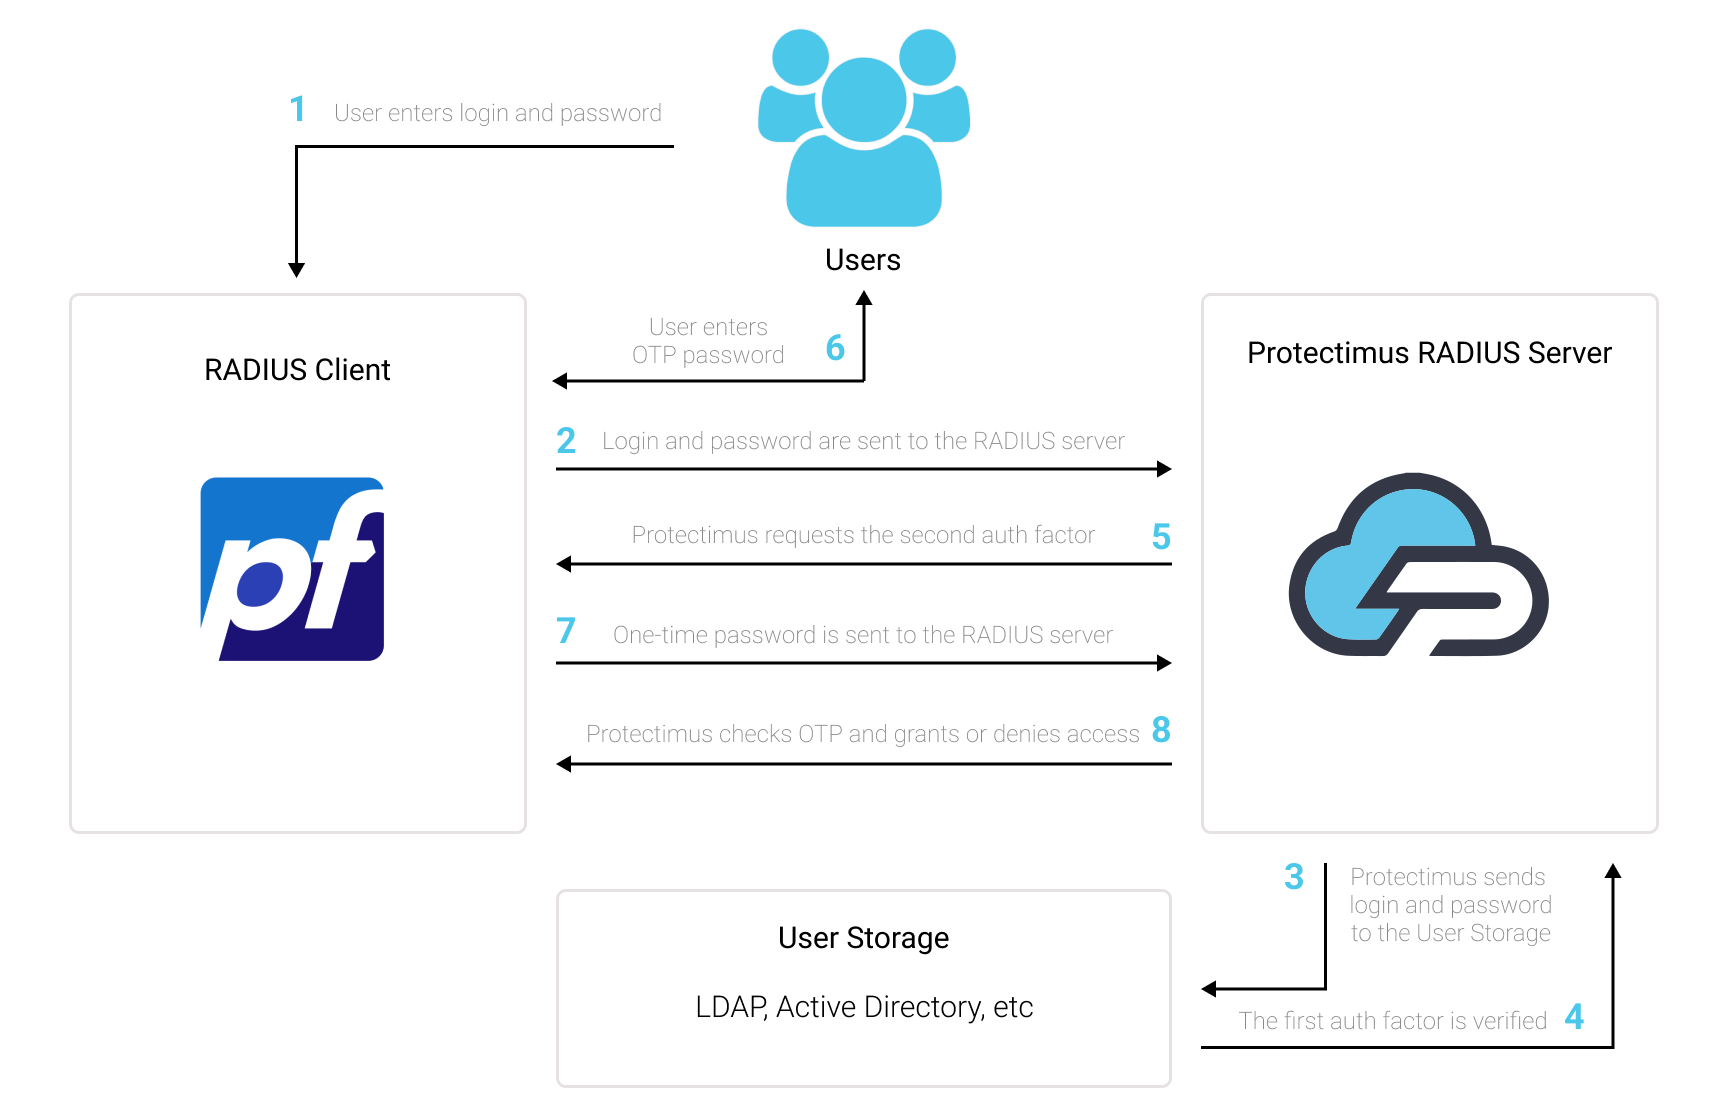
La solución de autenticación de dos factores de Protectimus mejora la seguridad de pfSense OpenVPN, agregando una capa adicional de protección que frustra eficazmente cualquier intento no autorizado de acceder a su VPN.
Al activar la autenticación de dos factores (2FA) de pfSense OpenVPN, se solicitarán a los usuarios dos factores de autenticación diferentes para acceder a sus cuentas.
Al intentar acceder a sus cuentas pfSense OpenVPN protegidas con 2FA/MFA, los usuarios deberán proporcionar:
Para vulnerar una instancia de pfSense OpenVPN protegida mediante autenticación de dos factores (2FA/MFA), un atacante debe obtener al mismo tiempo una contraseña convencional y una contraseña de un solo uso, y solo dispone de 30 segundos para interceptar esta última. Esta dificultad pone de manifiesto la extraordinaria eficacia de la autenticación de dos factores frente a la mayoría de los intentos de ataque.
Puede configurar la autenticación de dos factores (2FA) para pfSense OpenVPN con Protectimus mediante el protocolo RADIUS:
- Regístrese en Protectimus SAAS Service o instale On-Premise 2FA Platform y configure los ajustes básicos.
- Instale y configure Protectimus RADIUS Server.
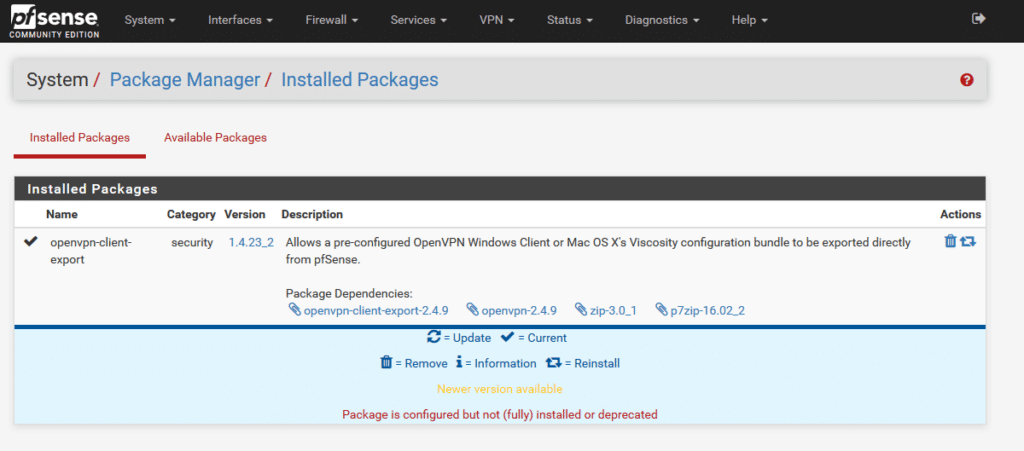
- Agregue Protectimus como servidor RADIUS para pfSense OpenVPN.
Elija su opción de implementación y complete la configuración básica:
Protectimus Cloud Service
Protectimus On-Premise Platform
Encontrará instrucciones detalladas para instalar y configurar Protectimus RADIUS Server para la autenticación de dos factores de pfSense OpenVPN mediante RADIUS en nuestra guía de instalación de Protectimus RADIUS Server para la 2FA de OpenVPN pfSense.
En primer lugar, asegúrese de que su fuente de autenticación esté configurada correctamente, lo que implica utilizar un proveedor de identidad (IdP) externo como OpenLDAP, Microsoft Active Directory, FreeIPA o un FreeRADIUS independiente.
Nota importante:
El FreeRADIUS integrado en pfSense tiene una gama limitada de configuraciones y no permite la especificación del atributo de correo electrónico del usuario. Debido a esta limitación, no puede emplear el FreeRADIUS interno para esta integración. En su lugar, opte por una instalación de FreeRADIUS por separado o seleccione cualquier otro proveedor de identidad mencionado en la sección anterior.
Es imprescindible disponer de un sistema pfSense correctamente configurado. Suponemos que ya ha añadido un OpenVPN Server a pfSense mediante VPN → OpenVPN. Antes de implementar la autenticación multifactor a través de Protectimus, debe tener configurada una solución de autenticación principal para los usuarios de OpenVPN. Consulte la documentación de pfsense.org si aún no ha instalado y configurado pfSense.
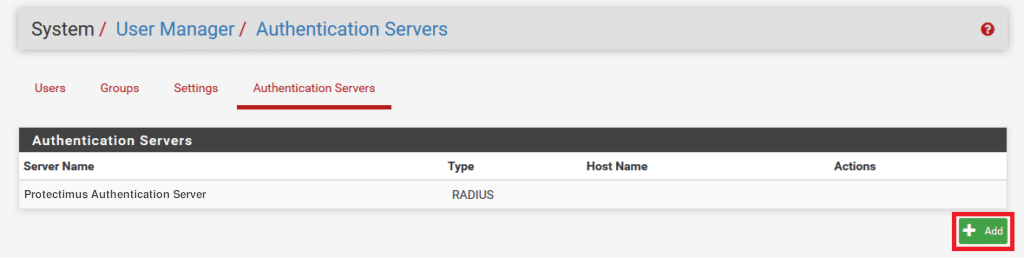
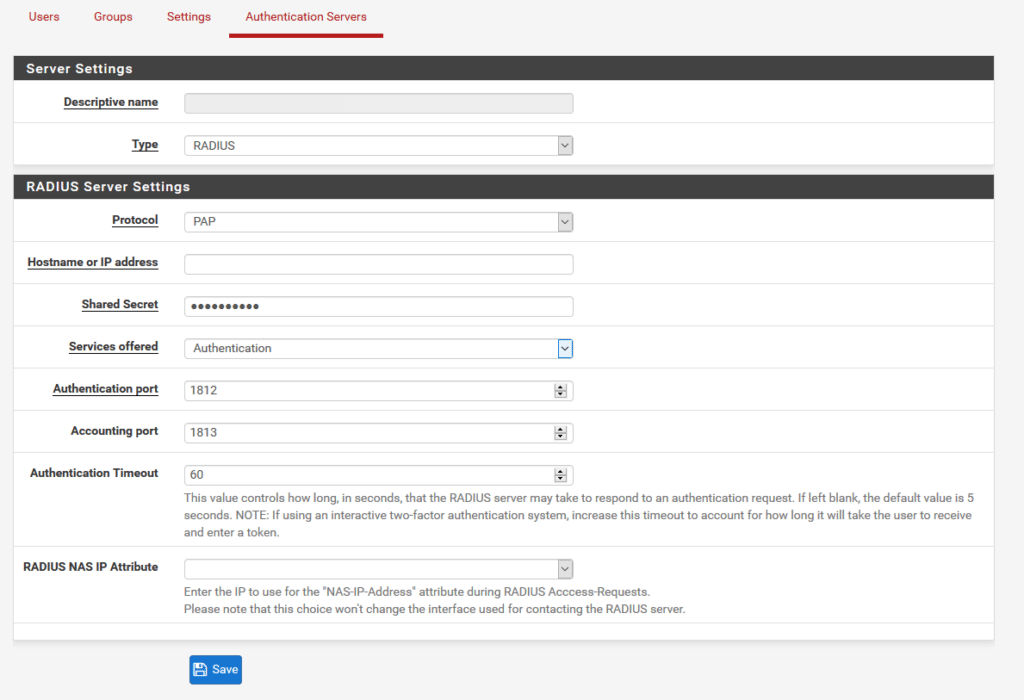
| Descriptive name | Introduzca el nombre que desee, por ejemplo, Protectimus RADIUS Server. |
| Type | Elija siempre RADIUS. |
| Protocol | Elija PAP. |
| Hostname or IP address | Dirección IP del servidor en el que está instalado el componente Protectimus RADIUS Server. |
| Shared Secret | Indique el secreto compartido que creó en el archivo radius.yml de Protectimus (propiedad radius.secret) al configurar Protectimus RADIUS Server. |
| Services offered | Debe ser Authentication. |
| Authentication port | Indique 1812 (o el puerto que haya configurado en el archivo radius.yml de Protectimus al configurar Protectimus RADIUS Server). |
| Accounting port | Mantenga el valor preestablecido/predeterminado. |
| Authentication Timeout | Determina la duración permitida para que el servidor RADIUS responda a una solicitud de autenticación. Default: 5. Suggested: 60. |
| RADIUS NAS IP Attribute | Introduzca la dirección IP que se utilizará como atributo "NAS-IP-Address" al enviar RADIUS Access-Requests. |
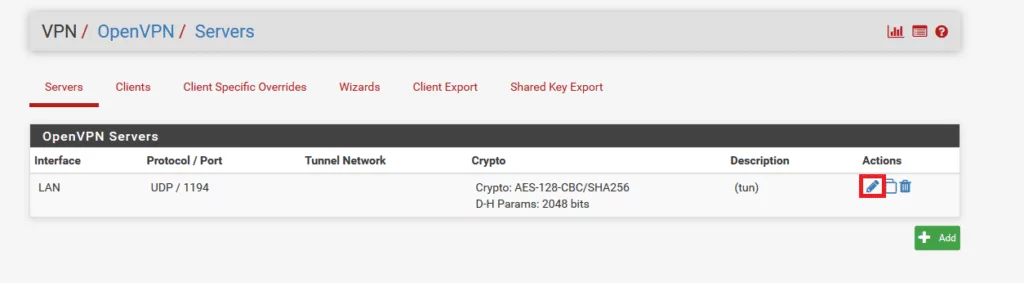
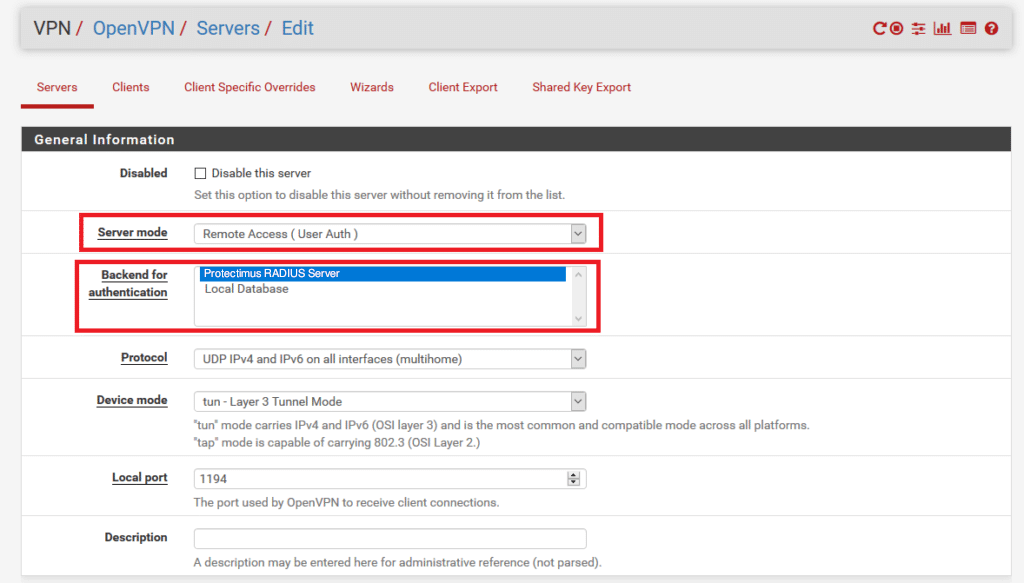
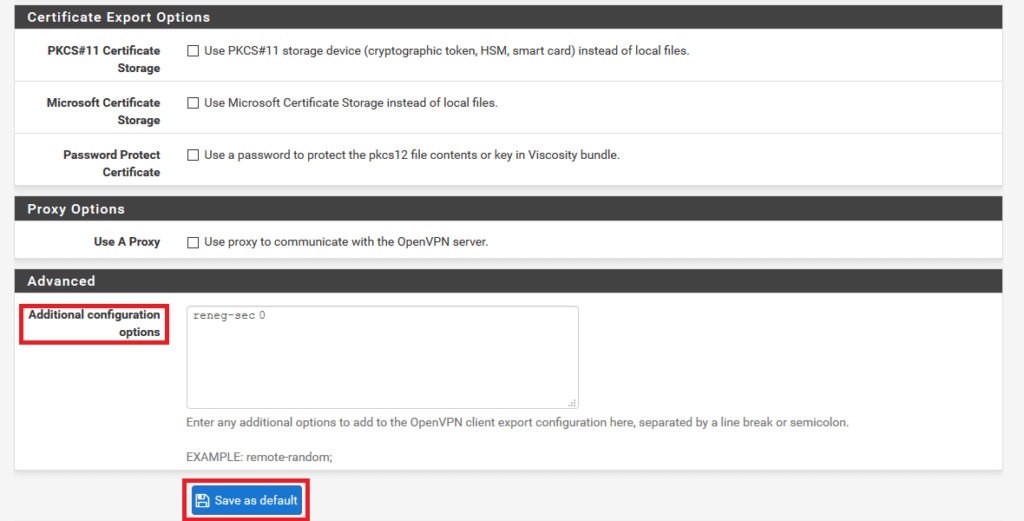
Recomendamos encarecidamente configurar reneg-sec con el valor 0. Si elige otro valor, es posible que los usuarios reciban solicitudes de reautenticación 2FA cuando transcurra el tiempo definido por dicho valor.
De forma predeterminada, este valor es de 3600 segundos. Por tanto, si no añade la opción reneg-sec 0 y deja Additional configuration options en blanco, se solicitará a los usuarios que vuelvan a autenticarse cada hora.
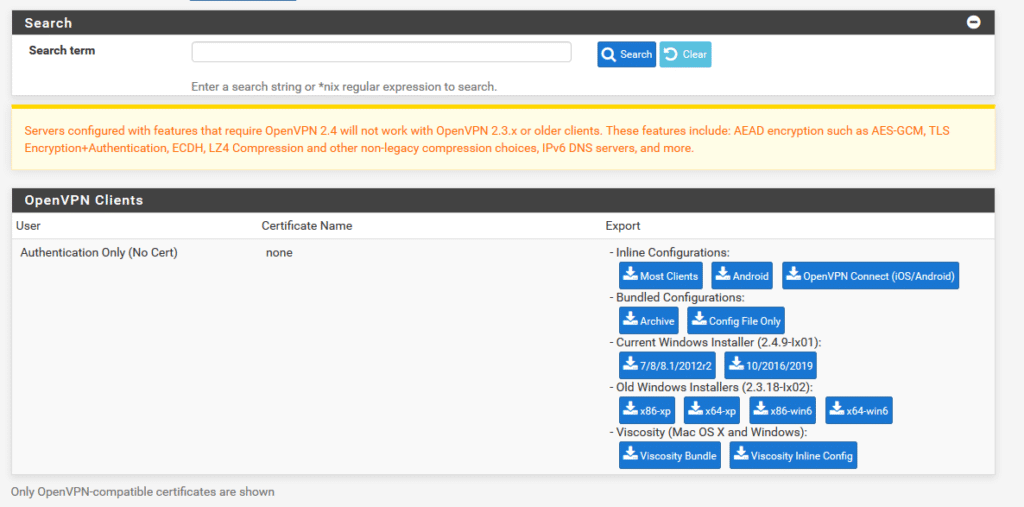
La integración de la autenticación de dos factores (2FA/MFA) para pfSense OpenVPN ha finalizado.
Si tiene alguna otra pregunta, póngase en contacto con el equipo de soporte de Protectimus.