Esta guía explica cómo añadir autenticación de dos factores al inicio de sesión de switches Cisco mediante el servicio 2FA o la plataforma 2FA local de Protectimus.
El sistema de autenticación de dos factores de Protectimus se comunica con los equipos de red Cisco mediante el protocolo RADIUS. El componente Protectimus RADIUS Server actúa como servidor RADIUS: acepta las solicitudes de autenticación entrantes mediante este protocolo, se conecta al directorio de usuarios —Active Directory, por ejemplo— para comprobar el nombre de usuario y la contraseña y, después, se conecta al servidor 2FA de Protectimus para comprobar la contraseña de un solo uso. Si ambos factores de autenticación son correctos, Protectimus RADIUS Server permite que el usuario inicie sesión.
El siguiente esquema muestra cómo funciona Protectimus 2FA con switches Cisco.
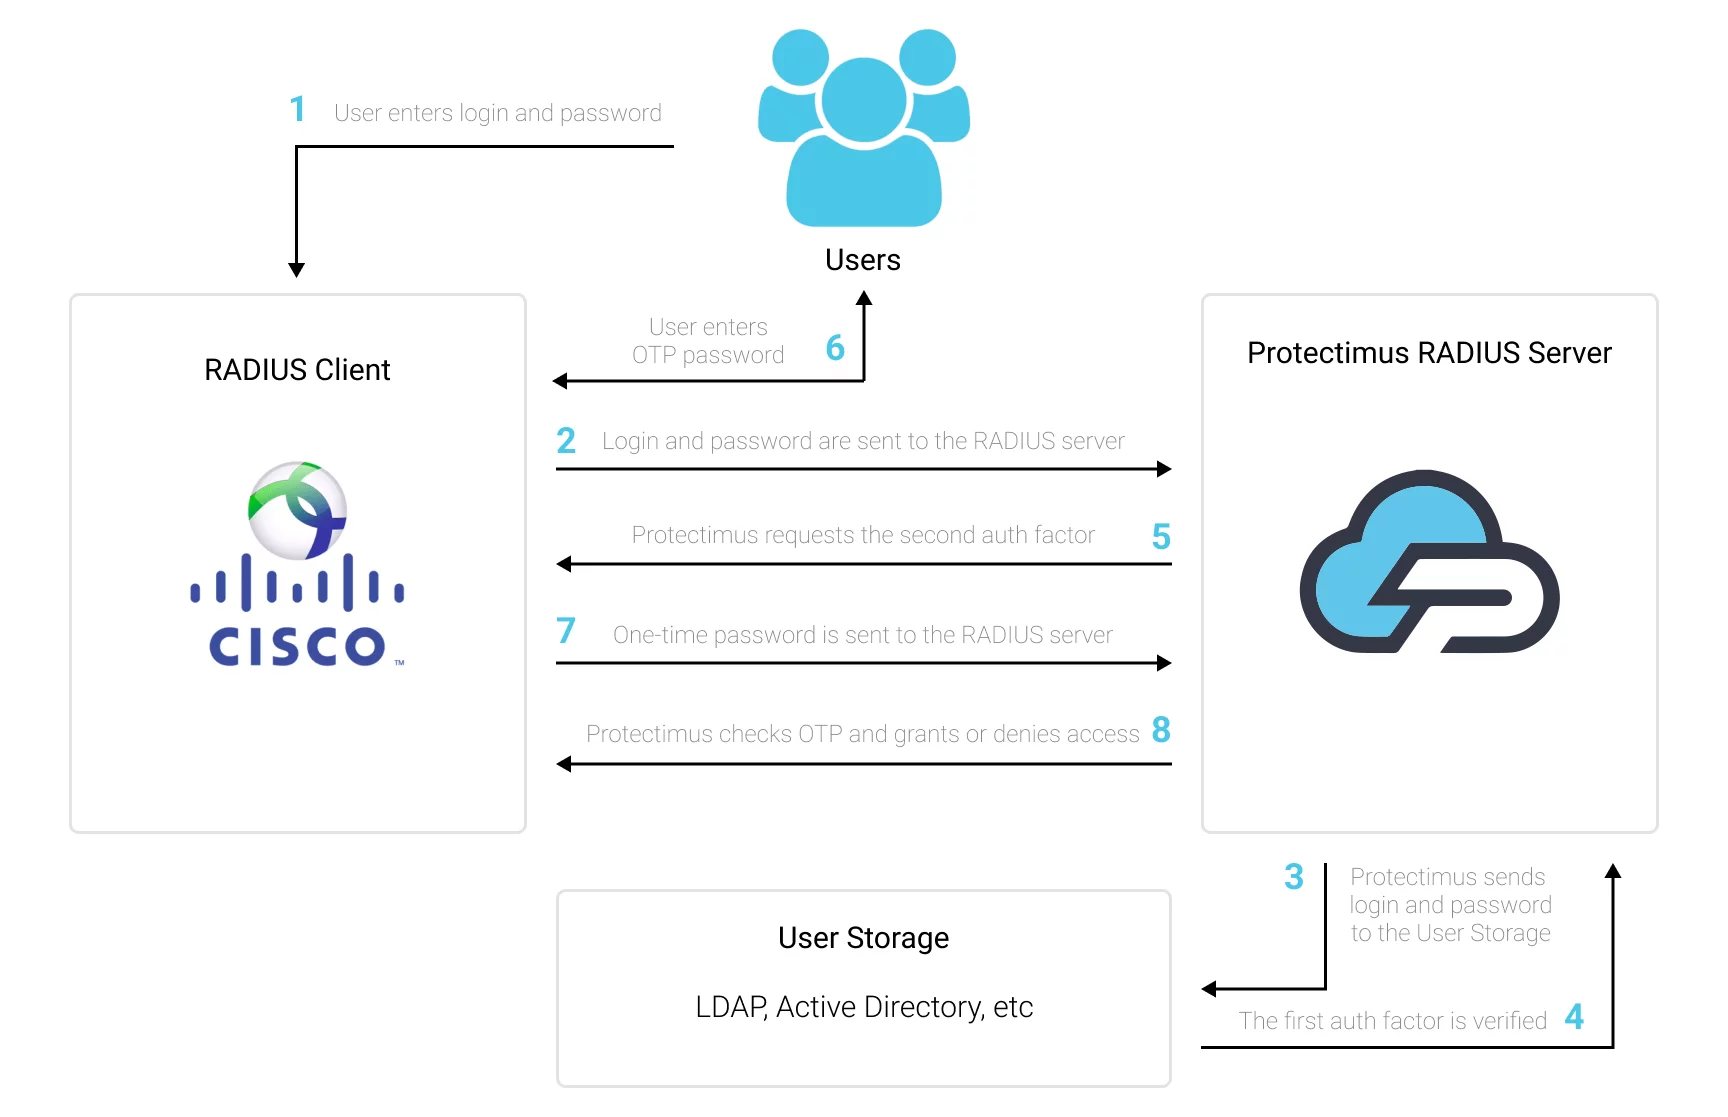
Al configurar la autenticación de dos factores para los switches Cisco, los usuarios deben proporcionar dos factores de autenticación distintos para acceder al switch Cisco.
Después de habilitar la autenticación de dos factores (2FA) para el inicio de sesión en los switches Cisco, resulta muy difícil vulnerarlos. Es prácticamente imposible obtener ambos factores de autenticación al mismo tiempo. Además, el código de un solo uso solo es válido durante 30 segundos, por lo que el atacante dispone de muy poco tiempo para vulnerar el segundo factor.
La autenticación de dos factores (2FA/MFA) protege eficazmente frente a amenazas como el phishing, la ingeniería social, los ataques de fuerza bruta, los keyloggers, los ataques MITM y la suplantación de datos, entre otras.
Puede configurar la autenticación de dos factores (2FA) para switches Cisco con Protectimus mediante el protocolo RADIUS:
- Regístrese en Protectimus SAAS Service o instale On-Premise 2FA Platform y configure los ajustes básicos.
- Instale y configure Protectimus RADIUS Server.
- Configure las políticas de autenticación del switch Cisco.
Elija el tipo de implementación y complete la configuración básica:
Protectimus Cloud Service
Protectimus On-Premise Platform
Encontrará instrucciones detalladas para instalar y configurar Protectimus RADIUS Server con el fin de habilitar la autenticación de dos factores en switches Cisco mediante RADIUS en nuestra guía de instalación de Protectimus RADIUS Server para switches Cisco.
Switch(config) #radius server [configuration-name]

Switch(config-radius-server) #address ipv4 hostname [auth-port integer] [acct-port integer]

Switch(config-radius-server) #key [shared-secret]Switch(config) #aaa group server radius [group-name]
Switch(config-sg-radius) #server name [configuration-name]Switch(config) #aaa authentication login [default | list-name] group [group-name] localLa integración 2FA/MFA para switches Cisco ya está completa.
Si tiene alguna otra pregunta, póngase en contacto con el servicio de atención al cliente de Protectimus.