








1. Che cos'è l'autenticazione multifattore (MFA)?
L'autenticazione multifattore (MFA, 3FA) aggiunge un ulteriore livello di sicurezza al tuo account, verificando che sia davvero tu a effettuare l'accesso. Anziché inserire soltanto la password, il sistema potrebbe richiederti un'ulteriore verifica, ad esempio un codice monouso ricevuto sul telefono tramite un'app MFA, un chatbot, una notifica push, un SMS o un'email. In alternativa, potrebbe esserti richiesto di rispondere a una domanda di sicurezza, utilizzare l'impronta digitale o il riconoscimento facciale (Face ID).
Questo sistema di protezione avanzato aiuta a difendere gli account degli utenti dagli attacchi informatici e dai rischi legati alla compromissione delle password. L'autenticazione multifattore protegge dal phishing, dagli attacchi man-in-the-middle, dagli attacchi brute force e da altre minacce legate alle password.
L'autenticazione multifattore viene spesso chiamata anche autenticazione a due fattori, autenticazione 2-factor o 2FA. Questo perché, nella maggior parte dei casi, durante l'accesso vengono utilizzati due fattori di autenticazione per garantire un buon equilibrio tra sicurezza e facilità d'uso.
2. Fattori dell'autenticazione multifattore
L'autenticazione multifattore aumenta la sicurezza richiedendo la combinazione di diversi fattori di autenticazione.
Attualmente si distinguono tre principali categorie di fattori di autenticazione:
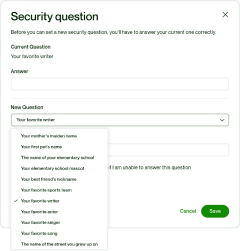
- Qualcosa che sai: Include password, nomi utente o risposte a domande di sicurezza, come il nome del tuo gatto o del tuo autore preferito.
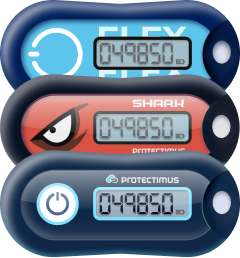
- Qualcosa che possiedi: Un codice monouso generato sullo smartphone tramite un'app MFA oppure ricevuto via SMS, tramite un chatbot in un'app di messaggistica o via email. Può anche trattarsi di un dispositivo dedicato alla generazione di password monouso, chiamato token OTP hardware. Può avere la forma di un portachiavi, una chiavetta USB, una tessera o una piccola calcolatrice con un display che mostra codici di 6 o 8 cifre.
- Qualcosa che sei: Dati biometrici, come le impronte digitali, la scansione della retina o il riconoscimento facciale (Face ID).

Alcuni esperti di sicurezza menzionano un possibile quarto fattore: il contesto in cui si trova l'utente. Tuttavia, è ancora oggetto di dibattito se sia corretto considerarlo un fattore di autenticazione distinto. Nell'ambito dell'autenticazione multifattore possiamo comunque individuare due ulteriori fattori:
- Verifica della posizione: L'autenticazione basata sulla posizione verifica l'identità dell'utente tenendo conto della sua posizione geografica. Ad esempio, se vengono rilevati tentativi di accesso da un Paese diverso da quello in cui è stato registrato l'account, il sistema può limitare l'accesso tramite filtri geografici e IP.
- Autenticazione basata sull'orario: Questo fattore verifica l'identità dell'utente valutando l'orario dei tentativi di accesso. Si basa sul presupposto che determinate attività, come l'accesso al computer aziendale, avvengano generalmente in fasce orarie prevedibili. Se un tentativo di accesso avviene al di fuori dell'intervallo previsto, il sistema nega l'accesso all'account.
3. Come funziona l'autenticazione multifattore
Accedere al proprio account utilizzando soltanto nome utente e password può sembrare semplice, ma consente a chiunque entri in possesso di queste informazioni di accedere all'account da qualsiasi parte del mondo. È qui che entra in gioco l'autenticazione multifattore (MFA), aggiungendo un ulteriore livello di sicurezza.
L'efficacia dell'autenticazione multifattore deriva dalla combinazione strategica di diversi fattori di autenticazione, ciascuno dei quali compensa le vulnerabilità degli altri. Questo rende più difficile il compito degli aggressori, poiché compromettere tutti i fattori contemporaneamente e in un intervallo di tempo limitato è particolarmente complesso. Anche se uno dei fattori viene compromesso, l'account rimane protetto, garantendo un elevato livello di sicurezza.
Quando l'MFA è attivata, il processo di autenticazione prevede alcuni passaggi aggiuntivi.
- Il primo passaggio consiste nell'inserire, come di consueto, nome utente e password (qualcosa che sai).
- Successivamente viene richiesto un secondo fattore, ovvero un'ulteriore verifica dell'identità, che può essere:
- Qualcosa che possiedi: un codice monouso generato sullo smartphone tramite un'app MFA oppure ricevuto via SMS, ecc.
- Qualcosa che sei: un'impronta digitale o il riconoscimento facciale (Face ID).
Supponiamo che tu scelga l'app di autenticazione Protectimus Smart come secondo fattore. Aprendo l'app MFA sullo smartphone, vedrai un codice di 6 cifre generato dinamicamente. Inserendo questo codice sul sito, potrai accedere al tuo account.

Se qualcuno tenta di accedere al tuo account, incontra un ostacolo. Anche conoscendo il tuo nome utente e la tua password, non può superare la verifica del secondo fattore. Senza il tuo smartphone, non può ottenere il codice di 6 cifre che cambia continuamente. Il codice viene aggiornato ogni 30 secondi, garantendo la sicurezza dell'account anche se un malintenzionato fosse riuscito a conoscere quello del giorno precedente.
Le fasi del processo di autenticazione MFA:
- Registrazione: Gli utenti creano un account con nome utente e password, associandovi ulteriori strumenti di autenticazione, come un telefono cellulare, un token hardware fisico oppure elementi virtuali, come un indirizzo email o un numero di cellulare. Per aumentare la sicurezza, è possibile aggiungere anche dati biometrici, come le impronte digitali.
- Autenticazione: Quando accedono a un sito web protetto tramite MFA, gli utenti inseriscono il nome utente e la password (primo fattore) e viene loro richiesto di inserire un codice monouso o eseguire un'altra operazione tramite il dispositivo MFA (secondo fattore).
- Verifica: Gli utenti completano l'autenticazione inserendo un codice monouso, premendo un pulsante su un dispositivo hardware, scansionando la propria impronta digitale oppure approvando una notifica push.
4. L'importanza dell'autenticazione multifattore
Con la crescente digitalizzazione delle organizzazioni e la maggiore responsabilità nella protezione dei dati dei clienti, diventa sempre più evidente la necessità di adottare misure di sicurezza efficaci, tra cui l'autenticazione multifattore (MFA).
Affidarsi esclusivamente a nomi utente e password non garantisce una protezione adeguata, poiché queste credenziali possono essere compromesse. Inoltre, gli utenti spesso incontrano difficoltà nella gestione delle proprie credenziali, aumentando il rischio di attacchi informatici.

L'MFA rappresenta una soluzione fondamentale, poiché aggiunge un ulteriore livello di verifica agli account online e riduce il rischio di accessi non autorizzati dovuti alla compromissione delle password. L'autenticazione multifattore protegge gli account dal phishing, dagli attacchi man-in-the-middle, dagli attacchi brute force, dal credential stuffing, dai keylogger e da altre minacce legate alle password.
Le certificazioni e i requisiti di conformità sottolineano l'importanza dell'MFA. L'autenticazione multifattore svolge un ruolo fondamentale nel soddisfare requisiti rigorosi come PCI DSS, PSD2, GDPR, NIST, FFIEC, NYDFS, NAIC e altri standard di sicurezza. L'implementazione dell'MFA è particolarmente importante per le aziende e le organizzazioni che gestiscono dati riservati, transazioni finanziarie o informazioni personali degli utenti.
In sintesi, l'MFA rafforza la sicurezza digitale, favorisce la conformità agli standard di settore e offre una protezione efficace contro le minacce informatiche in continua evoluzione. Rappresenta quindi uno strumento indispensabile per contrastare i rischi legati alla sicurezza digitale.
5. Da quali minacce protegge l'autenticazione multifattore?
L'autenticazione multifattore (MFA) rappresenta una solida difesa per gli account degli utenti contro numerose minacce informatiche. Offre protezione contro attacchi brute force, furto degli account (account takeover), phishing, attacchi man-in-the-middle, credential stuffing, dirottamento delle sessioni (session hijacking), ingegneria sociale (social engineering), attacchi a dizionario (dictionary attacks), keylogger e altre minacce legate alle password.
Attacchi di phishing
L'MFA svolge un ruolo fondamentale nella protezione dagli attacchi di phishing, in cui gli hacker ingannano gli utenti inducendoli a rivelare le proprie credenziali di accesso tramite email fraudolente o siti web falsi. Richiedere un secondo fattore di autenticazione aggiunge un ulteriore livello di sicurezza, riducendo l'efficacia di questi attacchi.
Attacchi brute force
L'MFA riduce il rischio di attacchi brute force, in cui gli hacker tentano sistematicamente di scoprire le password provando numerose combinazioni. Il fattore di autenticazione aggiuntivo rende molto più difficile ottenere un accesso non autorizzato, anche quando gli aggressori riescono a individuare la password.
Attacchi di keylogging
L'MFA protegge dagli attacchi di keylogging, in cui un software dannoso registra i tasti premuti dall'utente per sottrarre informazioni sensibili, come le password. L'aggiunta di un ulteriore livello di autenticazione, ad esempio un codice monouso o una verifica biometrica, impedisce che le sole informazioni raccolte dai keylogger siano sufficienti per accedere agli account degli utenti.
Credential stuffing
L'MFA contrasta gli attacchi di credential stuffing, in cui gli hacker utilizzano combinazioni di nomi utente e password trapelate per ottenere accessi non autorizzati. La richiesta di un secondo fattore di autenticazione rende insufficienti le credenziali rubate, rafforzando la protezione dei sistemi digitali contro i tentativi di accesso automatizzati.
Session hijacking
L'MFA contribuisce a proteggere dal session hijacking, un tipo di attacco in cui gli hacker si impossessano di una sessione utente attiva per ottenere un accesso non autorizzato. Sebbene il secondo fattore di autenticazione aggiunga un ulteriore livello di sicurezza durante l'accesso, non può impedire da solo l'utilizzo di una sessione già autenticata e compromessa.
Attacchi di social engineering
L'MFA offre una protezione aggiuntiva contro gli attacchi di social engineering, in cui gli aggressori manipolano le persone per indurle a rivelare informazioni riservate. Anche se un malintenzionato riesce a convincere un utente a condividere le proprie credenziali di accesso, il secondo fattore di autenticazione rappresenta un ulteriore ostacolo agli accessi non autorizzati.
Attacchi man-in-the-middle (MitM)
L'MFA aiuta a prevenire gli attacchi man-in-the-middle (MitM), in cui gli aggressori intercettano e manipolano le comunicazioni per accedere a informazioni sensibili. I controlli di verifica aggiuntivi, soprattutto quando si utilizza la funzionalità CWYS (Confirm What You See) per la firma dei dati, rendono più difficile intercettare o manipolare il processo di autenticazione.
Password compromesse
Le password rappresentano un rischio per la sicurezza quando finiscono nelle mani di persone non autorizzate. Ad esempio, se un utente annota la propria password su un blocco note cartaceo, questa potrebbe essere rubata e utilizzata per accedere al suo account senza autorizzazione. L'autenticazione a due fattori (2FA), invece, aumenta la sicurezza richiedendo una verifica tramite un secondo dispositivo dopo l'inserimento della password.
6. Esempi di autenticazione multifattore
Scopri come le aziende utilizzano l'autenticazione multifattore (MFA) nella pratica. Vediamo alcuni esempi concreti di organizzazioni di diversi settori che hanno implementato con successo l'MFA:
Regole di sicurezza personalizzate per i gruppi di utenti di Volet
Volet utilizza l'MFA per adattare le misure di sicurezza ai diversi gruppi di utenti. I dipendenti possono utilizzare esclusivamente token hardware 2FA, con filtri geografici e IP. Gli utenti finali di Volet, invece, hanno maggiore flessibilità e possono scegliere tra token OTP hardware, app 2FA e chatbot 2FA sulle piattaforme di messaggistica. Inoltre, le transazioni degli utenti finali sono ulteriormente protette dalla funzionalità di firma dei dati CWYS (Confirm What You See).

Sicurezza aziendale presso Xchanging Italy
Xchanging Italy, parte di DXC Technology, si affida a Protectimus per proteggere i propri sistemi aziendali. L'azienda utilizza la soluzione 2FA di Protectimus per proteggere l'accesso a quasi tutti i software aziendali. Questa scelta nasce dall'esigenza di garantire una protezione efficace per tutti i servizi, evitando la complessità di integrare l'autenticazione a due fattori separatamente in ogni applicazione aziendale. La soluzione Protectimus Dynamic Strong Password Authentication (DSPA) si integra perfettamente con Active Directory, sostituendo le password degli utenti con password dinamiche basate su codici monouso temporanei (TOTP), che cambiano automaticamente a intervalli regolari. Il risultato è una protezione completa dei servizi collegati, senza la necessità di installare software aggiuntivi sui computer dei dipendenti.

Protezione degli accessi VPN e della posta elettronica aziendale di SICIM
SICIM utilizza l'autenticazione a due fattori (2FA) per rafforzare la sicurezza degli accessi alla VPN aziendale. Inoltre, la 2FA aggiunge un ulteriore livello di protezione alle caselle di posta elettronica aziendali dei dipendenti, garantendo una maggiore sicurezza delle informazioni sensibili.

7. Metodi di autenticazione multifattore
L'autenticazione multifattore (MFA) aumenta significativamente la sicurezza digitale richiedendo agli utenti di verificare la propria identità attraverso diversi metodi. Esistono varie modalità di autenticazione, ciascuna con caratteristiche specifiche che contribuiscono a rafforzare la sicurezza degli accessi. Di seguito presentiamo i principali metodi di autenticazione multifattore, suddivisi per categoria, illustrandone le caratteristiche distintive e gli ambiti di utilizzo.
Autenticazione basata sulla conoscenza
Password: Nonostante la loro semplicità, le password sono comunemente utilizzate nelle soluzioni MFA come primo passaggio dell'autenticazione multifattore.
Domande di sicurezza: Le tradizionali domande di sicurezza sono sempre meno utilizzate a causa della necessità di inserire ripetutamente le stesse informazioni. Le domande di sicurezza dinamiche, basate su dati in tempo reale, rappresentano un'alternativa più sicura e pratica per gli utenti.
Token OTP hardware
Token OTP hardware tradizionali: I token OTP fisici, simili a portachiavi o tessere dotati di un piccolo display e di un pulsante, generano codici temporanei di 6 o 8 cifre. I token OTP tradizionali contengono chiavi segrete preconfigurate che non possono essere sostituite dall'utente finale.
Token OTP hardware programmabili: Questi dispositivi fisici, simili a portachiavi o tessere, generano codici temporanei per l'autenticazione a due fattori. La caratteristica distintiva dei token OTP programmabili è la possibilità di riprogrammarli con una nuova chiave segreta. Questa flessibilità offre vantaggi alle aziende, consentendo di modificare la chiave segreta quando necessario e di aumentare la sicurezza evitando il trasferimento delle chiavi.
Standard U2F: Lo standard U2F combina token USB o NFC con applicazioni basate su uno standard aperto, offrendo un modo semplice per aggiungere ulteriori fattori di autenticazione alle piattaforme compatibili.
Autenticazione tramite SMS
Questo metodo prevede l'invio di SMS a numeri di telefono attendibili, richiedendo all'utente di eseguire un'azione o inserire un codice monouso per verificare la propria identità. Sebbene l'autenticazione tramite SMS sia ampiamente utilizzata, è considerata meno sicura rispetto ad altri metodi MFA, poiché i messaggi possono essere intercettati.

App per l'autenticazione a due fattori
Le app di autenticazione a due fattori (2FA), come Protectimus SMART o Google Authenticator, generano codici OTP sicuri, offrendo un'alternativa affidabile all'autenticazione tramite SMS.

Autenticazione tramite chatbot nelle app di messaggistica
Un metodo innovativo di autenticazione a due fattori (2FA) prevede l'utilizzo di chatbot MFA su piattaforme di messaggistica molto diffuse, come Facebook Messenger, Telegram e Viber, per inviare password monouso (OTP). Questa soluzione offre diversi vantaggi: garantisce una maggiore sicurezza rispetto all'autenticazione tramite SMS, è completamente gratuita ed è semplice da utilizzare sia per le aziende che per i loro utenti.

Autenticazione a due fattori tramite notifiche push
L'autenticazione a due fattori tramite notifiche push migliora la sicurezza e la facilità d'uso, contribuendo a contrastare il phishing grazie alla sostituzione dei codici di accesso con notifiche push. È una soluzione scalabile, adatta anche alle organizzazioni, che richiede una connessione dati sui dispositivi mobili.

Autenticazione tramite token email
L'autenticazione tramite email funziona in modo simile ai token SMS: i codici monouso vengono inviati via email, offrendo un metodo alternativo agli utenti che non possono accedere immediatamente al proprio telefono. Questa soluzione garantisce la possibilità di autenticarsi mantenendo un ulteriore livello di sicurezza.

Autenticazione biometrica
L'autenticazione biometrica utilizza caratteristiche fisiche uniche, come le impronte digitali o i tratti del volto, offrendo un metodo MFA sicuro e pratico. Tuttavia, non tutti i dispositivi supportano questa tecnologia.

Autenticazione basata sulla posizione e sull'orario
I metodi di autenticazione basati sulla posizione e sull'orario, generalmente utilizzati in combinazione con altri due metodi di autenticazione, aggiungono un ulteriore livello di sicurezza:
- I filtri geografici limitano l'accesso agli account, consentendolo solo da determinati Paesi.
- I filtri IP consentono l'accesso agli account esclusivamente da indirizzi IP specifici.
- I filtri orari consentono l'accesso agli account soltanto durante gli orari di lavoro prestabiliti.
Questi metodi MFA offrono una protezione multilivello contro gli accessi non autorizzati, rispondendo alle diverse esigenze degli utenti e ai requisiti di sicurezza. Le organizzazioni possono scegliere la combinazione di metodi più adatta alle proprie esigenze di sicurezza e alle preferenze degli utenti in termini di facilità d'uso.

8. Come implementare l'autenticazione multifattore nelle aziende
Per implementare l'autenticazione multifattore (MFA) nelle aziende e garantire un livello di sicurezza ottimale, è importante seguire alcune buone pratiche:
- Dare priorità agli account più importanti: Inizia proteggendo gli account critici, come quelli dei dirigenti e degli amministratori di rete, tenendo conto dei requisiti normativi e delle esigenze operative.
- Scegliere una soluzione MFA pratica e flessibile: Scegli un servizio di autenticazione a due fattori (2FA) versatile, che supporti diversi metodi di autenticazione a due fattori. Valuta il rapporto qualità-prezzo, la praticità e altri aspetti come la flessibilità, la facilità d'uso e la semplicità di integrazione.
- Affidarsi a un provider MFA affidabile: Per un'implementazione efficace, scegli un provider MFA che risponda alle tue esigenze, offra una soluzione stabile e facile da implementare e sia disponibile a fornire assistenza durante l'integrazione. È fondamentale che la soluzione possa essere integrata nell'infrastruttura IT esistente.
- Informare e formare gli utenti finali: Comunica in modo chiaro l'importanza dell'MFA agli utenti finali. Adatta le spiegazioni ai dipendenti, sottolineando l'impatto della sicurezza sui prodotti e sui risultati economici dell'azienda. Per i clienti, rendi l'autenticazione MFA il meno invasiva possibile e valuta l'introduzione di incentivi per favorirne l'adozione volontaria.
Ricorda che l'MFA è uno strumento prezioso per proteggere i dati aziendali e personali. Comprenderne i vantaggi permette alle organizzazioni di prendere decisioni consapevoli e implementare tempestivamente soluzioni di sicurezza efficaci.
Per approfondire l'argomento, leggi l'articolo 5 passaggi per preparare la tua azienda all'autenticazione multifattore.
9. In quali settori viene utilizzata l'MFA?
Dai servizi finanziari alla sanità, dall'istruzione al gaming online, fino al settore tecnologico, alla pubblica amministrazione e all'energia, l'autenticazione multifattore (MFA) rappresenta uno strumento fondamentale per proteggersi dagli accessi non autorizzati e dalle minacce alla sicurezza. Scopriamo come viene implementata l'MFA nei diversi settori e quali vantaggi offre in base alle loro specifiche esigenze.

Servizi finanziari
Nel settore dei servizi finanziari, l'autenticazione multifattore (MFA) svolge un ruolo fondamentale nella protezione dagli accessi non autorizzati. L'implementazione dell'autenticazione a due fattori (2FA), soprattutto con funzionalità di firma dei dati come Confirm What You See (CWYS), offre un'efficace protezione. Questo permette di proteggere gli account degli utenti e le transazioni finanziarie dagli attacchi di phishing, dalle minacce man-in-the-middle (MitM) e dai tentativi di sostituzione dei dati.

Istruzione
Negli istituti di istruzione, le soluzioni di autenticazione a due fattori (2FA) e i token OTP sono ampiamente utilizzati. Questi strumenti svolgono un ruolo fondamentale nella protezione delle grandi quantità di dati sensibili relativi a studenti e dipendenti. L'utilizzo della 2FA nelle università, negli istituti superiori e nelle scuole aiuta a prevenire gli accessi non autorizzati e a proteggere le informazioni riservate del settore dell'istruzione.

Sanità
Nel settore sanitario, dove la protezione dei dati dei pazienti è di fondamentale importanza, l'utilizzo di servizi di autenticazione a due fattori (2FA) svolge un ruolo essenziale. I vantaggi vanno oltre il rispetto dei requisiti di conformità previsti da normative e standard come HIPAA, PCI DSS, HITRUST, Joint Commission e NIST. La protezione degli accessi ai dati dei pazienti e del personale ospedaliero, insieme all'utilizzo dei token hardware Protectimus per la verifica elettronica delle visite (Electronic Visit Verification, EVV), contribuisce a rafforzare la sicurezza e a prevenire potenziali violazioni.

Gaming online e gioco d'azzardo
Per le piattaforme di gaming online, gioco d'azzardo e scommesse sportive, l'autenticazione a due fattori (2FA) rappresenta una protezione fondamentale contro le frodi e gli attacchi di credential stuffing. Nella maggior parte dei Paesi, le normative sul gioco d'azzardo online richiedono alle piattaforme iGaming di implementare l'autenticazione multifattore per i propri utenti. Proteggendo gli account con la 2FA, queste piattaforme rafforzano la sicurezza e offrono agli utenti un ambiente più sicuro, contribuendo a prevenire accessi non autorizzati e attività fraudolente.

Tecnologia ed energia
Nei settori tecnologico ed energetico, le aziende utilizzano l'autenticazione multifattore (MFA) per rafforzare la propria sicurezza informatica. L'adozione diffusa dell'autenticazione a due fattori (2FA) contribuisce a proteggere progetti riservati, sistemi finanziari, attività logistiche e dati del personale. La 2FA aiuta inoltre a proteggere gli accessi ai dispositivi endpoint degli utenti e a prevenire le violazioni della sicurezza in un contesto tecnologico in continua evoluzione.

Pubblica amministrazione
Per gli enti pubblici impegnati nella modernizzazione delle infrastrutture IT, è fondamentale adottare soluzioni di sicurezza in grado di tenere il passo con l'evoluzione tecnologica. L'autenticazione multifattore (MFA) svolge un ruolo essenziale, garantendo un equilibrio tra un elevato livello di sicurezza e la facilità d'uso. Con la crescente adozione delle politiche Zero Trust da parte delle agenzie federali, l'autenticazione a due fattori (2FA) contribuisce a proteggere gli accessi di milioni di utenti, rafforzando le difese contro le potenziali minacce informatiche.
10. Domande frequenti sull'autenticazione a due fattori (2FA)
1. Dove posso attivare l'autenticazione a due fattori (2FA)?
- Account email: Aggiungi un ulteriore livello di protezione ai tuoi account di posta elettronica attivando la 2FA. È particolarmente importante perché, se un account email viene compromesso, un malintenzionato potrebbe utilizzarlo per reimpostare le password e accedere anche ad altri tuoi account.
- Servizi finanziari: Rafforza la sicurezza dei tuoi account di home banking, dei sistemi di pagamento, degli exchange di criptovalute e di altri servizi finanziari attivando l'autenticazione a due fattori.
- Account associati a metodi di pagamento: Proteggi gli account che memorizzano i tuoi dati di pagamento, come quelli di eBay e Amazon, attivando la 2FA. In questo modo aggiungi un ulteriore livello di protezione alle tue informazioni finanziarie.
- Social media: Proteggi i tuoi account sui social network, come Facebook e Instagram, attivando l'autenticazione a due fattori. Questo aiuta a ridurre il rischio di accessi non autorizzati e di utilizzo improprio delle tue informazioni personali.
- Account contenenti dati personali: Attiva la 2FA sugli account che contengono informazioni personali, come myGov, per prevenire gli accessi non autorizzati e proteggere i dati sensibili.
- Piattaforme di gaming: Poiché le piattaforme di gioco online raccolgono dati personali e finanziari per la verifica dell'identità a distanza e l'acquisto di videogiochi, è consigliabile proteggere gli account su piattaforme come Steam, Epic Games e PlayStation con l'autenticazione a due fattori.
La procedura per attivare l'autenticazione a due fattori (2FA) può variare a seconda del software o del servizio utilizzato. Tuttavia, i passaggi principali sono generalmente simili nella maggior parte delle applicazioni. Per proteggere i tuoi account online, assicurati di attivare la 2FA su queste e altre piattaforme importanti.
2. Chi dovrebbe utilizzare l'autenticazione a due fattori?
L'autenticazione a due fattori (2FA) è una misura di sicurezza fondamentale per tutti, indipendentemente dalla frequenza con cui si utilizzano i servizi online. È particolarmente importante per chi desidera proteggere efficacemente i propri dati personali e aziendali.
Ecco le principali categorie di utenti che dovrebbero adottare l'autenticazione a due fattori:
- Chiunque possieda account online. Tutti coloro che utilizzano servizi online, come posta elettronica, social media, home banking e siti di e-commerce, dovrebbero attivare la 2FA. Questo vale sia per gli account personali che per quelli professionali.
- Aziende e dipendenti. Le aziende dovrebbero rendere obbligatoria l'autenticazione a due fattori per i propri dipendenti, così da rafforzare la protezione degli account aziendali e delle informazioni sensibili. È particolarmente importante per l'accesso alla posta elettronica aziendale, agli strumenti di gestione dei progetti, agli account amministrativi e ad altre piattaforme utilizzate per lavoro.
- Lavoratori da remoto. Con la diffusione del lavoro da remoto, le aziende dovrebbero richiedere l'autenticazione a due fattori ai dipendenti che lavorano da casa o da altre sedi, soprattutto per l'accesso tramite VPN, RDP o servizi VDI.
- Titolari di conti bancari e finanziari. Poiché i conti bancari e gli account finanziari sono tra i principali bersagli dei criminali informatici, attivare la 2FA è essenziale. Sia gli utenti privati che gli istituti finanziari che offrono questi servizi dovrebbero garantire la protezione degli accessi di clienti e dipendenti tramite l'autenticazione multifattore (MFA).
- Utenti dei social media. Gli account sui social media contengono informazioni personali e sono spesso presi di mira dai criminali informatici. Attivare la 2FA su piattaforme come Facebook, Twitter e Instagram è fondamentale per prevenire gli accessi non autorizzati.
- Utenti dei servizi di posta elettronica. Poiché l'email permette spesso di accedere indirettamente a molti altri account online, ad esempio tramite il ripristino delle password o il recupero degli account, proteggerla con la 2FA è particolarmente importante. Questo aggiunge un'ulteriore barriera contro gli accessi non autorizzati agli altri servizi online utilizzati.
- Studenti e istituti di istruzione. Gli studenti e chiunque utilizzi piattaforme didattiche o sistemi di gestione dell'apprendimento (LMS) dovrebbero adottare la 2FA per proteggere i propri dati personali e accademici. Gli istituti di istruzione dovrebbero favorirne l'utilizzo implementando soluzioni di autenticazione a due fattori.
- Utenti dei servizi sanitari e titolari di dati sensibili. Chi possiede account contenenti informazioni sanitarie o altri dati personali sensibili dovrebbe dare priorità alla 2FA per tutelare la propria privacy e prevenire il furto d'identità. Ospedali e strutture sanitarie devono inoltre garantire l'implementazione dell'autenticazione a due fattori per proteggere i dati dei pazienti.
- Utenti di criptovalute. Chi utilizza exchange di criptovalute e wallet digitali dovrebbe attivare la 2FA per proteggere i propri asset digitali. Considerato l'elevato rischio di attacchi informatici, anche gli exchange di criptovalute dovrebbero offrire ai propri utenti un ulteriore livello di protezione.
- Chi gestisce dati di valore o informazioni sensibili. Chiunque conservi online dati importanti o riservati, come proprietà intellettuale, informazioni aziendali proprietarie o documenti confidenziali, dovrebbe utilizzare la 2FA per ridurre il rischio di accessi non autorizzati.
In conclusione, l'autenticazione a due fattori è uno strumento versatile e indispensabile per rafforzare la sicurezza online di utenti e organizzazioni in numerosi settori.
3. È facile configurare l'autenticazione a due fattori?
Sì, l'autenticazione a due fattori (2FA) è generalmente semplice da configurare, anche se la procedura può variare a seconda del servizio o della piattaforma utilizzata. Nella maggior parte dei casi, bastano pochi passaggi:
- Accedi al tuo account.
- Vai alle impostazioni dell'account o alla sezione dedicata alla sicurezza.
- Scegli un metodo di autenticazione 2FA (app di autenticazione MFA, SMS, email o chatbot 2FA).
- Segui le istruzioni sullo schermo (scansiona un codice QR o inserisci una chiave di configurazione).
- Completa la configurazione inserendo un codice di verifica.
- Prendi nota delle eventuali opzioni di backup e recupero dell'accesso disponibili.
Segui sempre le istruzioni specifiche del servizio o della piattaforma che utilizzi. Attivare l'autenticazione a due fattori significa aggiungere un ulteriore livello di sicurezza ai tuoi account.
4. Quanto è efficace l'autenticazione a due fattori nel migliorare la sicurezza?
L'autenticazione a due fattori (2FA) è uno strumento molto efficace per rafforzare la sicurezza. Aggiunge un ulteriore livello di protezione oltre alla password, rendendo molto più difficile l'accesso agli account da parte di persone non autorizzate. Ecco i principali motivi per cui la 2FA è efficace:
- Riduce i rischi legati al furto delle credenziali e alle password deboli: Anche se una password è debole o viene rubata a seguito di una violazione dei dati o di un attacco di phishing, da sola non è sufficiente per accedere all'account senza il secondo fattore di autenticazione.
- Protegge dagli accessi non autorizzati: La 2FA aiuta a impedire gli accessi non autorizzati anche quando un malintenzionato è in possesso della password dell'utente o tenta di accedere da una posizione diversa.
- Codici a validità limitata: Le app di autenticazione generano codici temporanei, aumentando la sicurezza grazie al loro periodo di validità limitato.
- Diversi metodi di autenticazione: La 2FA supporta SMS, app di autenticazione, email, chatbot e token OTP hardware, consentendo agli utenti di scegliere il metodo più adatto alle proprie preferenze ed esigenze di sicurezza.
- Conformità agli standard e buone pratiche di sicurezza: Raccomandata da numerosi standard di sicurezza, la 2FA è una misura fondamentale per proteggere le informazioni sensibili.
Tuttavia, la 2FA non garantisce una protezione assoluta. È importante continuare a utilizzare password sicure, prestare attenzione ai tentativi di phishing e scegliere un secondo fattore affidabile, come un'app di autenticazione con backup nel cloud o un token hardware 2FA, per una maggiore sicurezza. Nel complesso, l'autenticazione a due fattori rimane uno strumento essenziale ed efficace per rafforzare la sicurezza online.
Per approfondire l'argomento dell'autenticazione multifattore, leggi l'articolo 6 falsi miti sull'MFA a cui potresti ancora credere.
5. Posso utilizzare l'autenticazione a due fattori senza smartphone?
Sì, è possibile utilizzare l'autenticazione a due fattori (2FA) anche senza uno smartphone. Sebbene molti metodi 2FA prevedano l'utilizzo di app mobili, esistono diverse alternative che non richiedono uno smartphone:
- Token OTP hardware: Alcuni servizi offrono token hardware, spesso sotto forma di portachiavi elettronici, che generano codici temporanei. Questi dispositivi vengono utilizzati come secondo fattore di autenticazione. Anche se un servizio non fornisce direttamente token OTP hardware, è possibile utilizzare token hardware programmabili come Protectimus Flex o Protectimus Slim sui siti web compatibili. Tieni presente che per la programmazione iniziale è necessario uno smartphone Android. Una volta programmato il token, lo smartphone non è più necessario.
- Messaggi di testo (SMS): Uno dei metodi più comuni consiste nel ricevere un codice di verifica tramite SMS. Il codice viene inviato al numero di cellulare registrato e deve essere inserito durante l'accesso all'account.
- Verifica tramite chiamata telefonica: Alcuni servizi consentono di effettuare l'autenticazione a due fattori tramite una chiamata automatica. Durante la chiamata viene comunicato a voce un codice di verifica, che l'utente deve inserire per completare l'autenticazione.
- Verifica tramite email: Un'altra possibilità è ricevere un codice di verifica all'indirizzo email registrato e utilizzarlo per completare la procedura di autenticazione.
- Codici di backup: Alcune piattaforme permettono di generare codici di backup e conservarli in un luogo sicuro. Questi codici possono essere utilizzati per accedere all'account quando non è possibile ricevere i codici tramite il metodo 2FA principale.
Per approfondire i diversi metodi di generazione e invio delle password monouso, consulta il nostro articolo Vantaggi e svantaggi dei diversi tipi e metodi di autenticazione a due fattori.
6. Cosa succede se perdo l'accesso al mio dispositivo di autenticazione a due fattori?
Se perdi l'accesso al dispositivo utilizzato per l'autenticazione a due fattori (2FA), puoi provare a recuperare l'accesso al tuo account seguendo questi passaggi:
- Utilizza il backup nel cloud (se disponibile): Se utilizzi un'app 2FA come Protectimus Smart e hai attivato il backup nel cloud, puoi ripristinare facilmente i tuoi token e recuperare l'accesso all'account.
- Utilizza i codici di backup: Verifica se hai conservato i codici di backup forniti durante la configurazione della 2FA e utilizzali per accedere.
- Prova altri metodi 2FA: Controlla se il servizio offre metodi di autenticazione alternativi, come SMS, email o chiamate telefoniche, e utilizzali per accedere.
- Verifica le opzioni di recupero dell'account: Molti servizi prevedono una procedura di recupero dell'account. Potrebbe essere necessario verificare la propria identità con altri metodi o seguire le istruzioni specifiche del servizio.
- Contatta l'assistenza: Se non riesci a recuperare l'accesso al tuo account, rivolgiti al servizio di assistenza clienti.
Per evitare problemi simili in futuro:
- Utilizza un'app 2FA sicura: Scegli un'app di autenticazione a due fattori con backup crittografato nel cloud, che consenta di ripristinare facilmente i token su un nuovo dispositivo.
- Conserva i codici di backup: Salva in un luogo sicuro gli eventuali codici di backup forniti durante la configurazione della 2FA.
- Configura più metodi 2FA: Attiva diversi metodi di autenticazione a due fattori per avere più opzioni a disposizione in caso di necessità.
- Aggiorna i tuoi dati di contatto: Mantieni aggiornate le informazioni utilizzate per il recupero dell'account, come l'indirizzo email e il numero di telefono.
7. L'autenticazione a due fattori può essere violata?
Sebbene l'autenticazione a due fattori (2FA) aumenti significativamente la sicurezza, non è completamente immune agli attacchi informatici. Esistono diverse tecniche che possono essere utilizzate per aggirare la 2FA, ma generalmente richiedono metodi più sofisticati rispetto ai semplici attacchi alle password. Ecco alcune delle principali minacce alla sicurezza della 2FA:
- Attacchi di phishing in tempo reale: I criminali informatici possono utilizzare tecniche di phishing per indurre gli utenti a fornire sia la password che il secondo fattore di autenticazione, ad esempio attraverso siti web falsi o email fraudolente.
- Attacchi Man-in-the-Middle (MitM): In questi attacchi, un malintenzionato intercetta e manipola le comunicazioni tra due parti, riuscendo potenzialmente a sottrarre sia la password che il codice 2FA.
- SIM swapping: Se un malintenzionato riesce a convincere l'operatore telefonico a trasferire il numero di telefono della vittima su una nuova scheda SIM, potrebbe ricevere i codici 2FA inviati tramite SMS.
- Keylogging: Un malware o un keylogger installato su un dispositivo può intercettare sia la password che il codice 2FA mentre vengono digitati dall'utente.
- Credential stuffing: Se un malintenzionato ottiene un elenco di password compromesse, può tentare di utilizzarle insieme a codici 2FA intercettati per accedere ad altri servizi.
- Social engineering: Gli aggressori possono cercare di manipolare gli utenti o il personale di assistenza per ottenere accessi non autorizzati o indurli a reimpostare le impostazioni della 2FA.
Nonostante questi rischi, l'autenticazione a due fattori (2FA) rende gli attacchi molto più difficili e rafforza significativamente la sicurezza. Per massimizzarne l'efficacia, è importante adottare diversi metodi di autenticazione, scegliendo quelli più adatti alle proprie esigenze di sicurezza. Gli utenti dovrebbero inoltre evitare di condividere i codici di verifica, prestare attenzione ai link sospetti, mantenere aggiornati software e sistemi e restare vigili di fronte ai tentativi di phishing.
Per ottenere un ulteriore livello di protezione, è possibile adottare misure preventive come la firma dei dati e la funzionalità CWYS (Confirm What You See), che aiutano a contrastare gli attacchi di phishing. Metodi avanzati come i token hardware offrono una maggiore sicurezza rispetto all'utilizzo esclusivo degli SMS. Per rafforzare la protezione complessiva, è inoltre consigliabile attivare la 2FA su ogni account, utilizzare password robuste ed evitare, quando possibile, l'accesso tramite account di terze parti.
Sebbene nessuna misura di sicurezza possa garantire una protezione assoluta, l'utilizzo dell'autenticazione a due fattori rimane una delle buone pratiche fondamentali per migliorare la sicurezza online.
Per approfondire l'argomento, leggi l'articolo Le vulnerabilità della 2FA che dovresti conoscere.
8. Qual è la differenza tra MFA e autenticazione a due fattori (2FA)?
I termini 2FA e MFA vengono spesso utilizzati come sinonimi, ma esiste una differenza importante. L'autenticazione a due fattori (2FA) prevede l'utilizzo di esattamente due fattori per verificare l'identità di un utente, generalmente una password e un secondo fattore, come un codice OTP o una notifica push. L'autenticazione multifattore (MFA), invece, è un concetto più ampio che comprende l'utilizzo di due o più fattori di autenticazione. Oltre ai metodi tradizionali, come password e codici OTP, le soluzioni MFA possono integrare tecnologie biometriche, filtri basati sulla posizione e sull'orario o smart card. In sostanza, la 2FA è una forma di MFA, mentre l'autenticazione multifattore offre una gamma più ampia di opzioni, consentendo una maggiore flessibilità nella scelta dei metodi di autenticazione e nella definizione delle misure di sicurezza, anche attraverso l'utilizzo di più di due fattori.
11. Guide pratiche per gli utenti Protectimus
1. Guida passo passo alla configurazione dell'MFA di Protectimus
Configurare l'autenticazione multifattore (MFA) di Protectimus e integrarla nella propria infrastruttura richiede pochi semplici passaggi. La procedura può variare leggermente a seconda del sistema da proteggere e della soluzione scelta: Protectimus Cloud Service, basato sul cloud, oppure Protectimus On-Premise Platform, installata nell'infrastruttura aziendale.
Per iniziare a testare il sistema di autenticazione a due fattori di Protectimus, consigliamo di partire dal servizio cloud. Passare dal server di autenticazione cloud a quello on-premise, o viceversa, è semplice e richiede solo alcune modifiche al file di configurazione.
Per iniziare a utilizzare Protectimus Cloud Service:
- Crea un account Protectimus:
Visita Protectimus SaaS Service e registrati. - Accedi alla dashboard:
Accedi al tuo account Protectimus e apri la dashboard. - Aggiungi una risorsa:
Vai alla sezione Resources e fai clic su «Add Resource». Assegna un nome alla risorsa; gli altri parametri sono facoltativi. - Integra Protectimus Cloud Service con il tuo sistema:
La procedura di integrazione varia a seconda del sistema da proteggere. Trovi le istruzioni per integrare Protectimus con diversi sistemi nella documentazione.
2. Quali metodi di autenticazione supporta Protectimus?
Protectimus offre un'ampia gamma di metodi di autenticazione conformi agli standard OATH, progettati per soddisfare diverse esigenze di sicurezza. Ogni metodo è pensato per specifici scenari di utilizzo, garantendo un approccio completo e flessibile all'autenticazione multifattore (MFA), sia in ambito privato che aziendale.
TOKEN HARDWARE TOTP
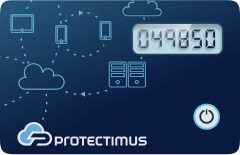
- Token di sicurezza programmabili che rappresentano un'alternativa hardware alle app di autenticazione a due fattori (2FA).
- Disponibili nel formato standard di una carta bancaria e in versione mini.
- Supportano l'algoritmo TOTP (RFC 6238) con SHA-1 o SHA-256.
- Ideali per l'utilizzo aziendale con Google Authenticator e Microsoft Azure MFA, ma anche per proteggere gli account personali su diverse piattaforme.
- Token hardware OTP robusti e resistenti all'acqua.
- Utilizzano l'algoritmo TOTP con SHA-1.
- Ideali per l'utilizzo aziendale con il servizio MFA di Protectimus e con i sistemi che consentono di aggiungere chiavi segrete di autenticazione.
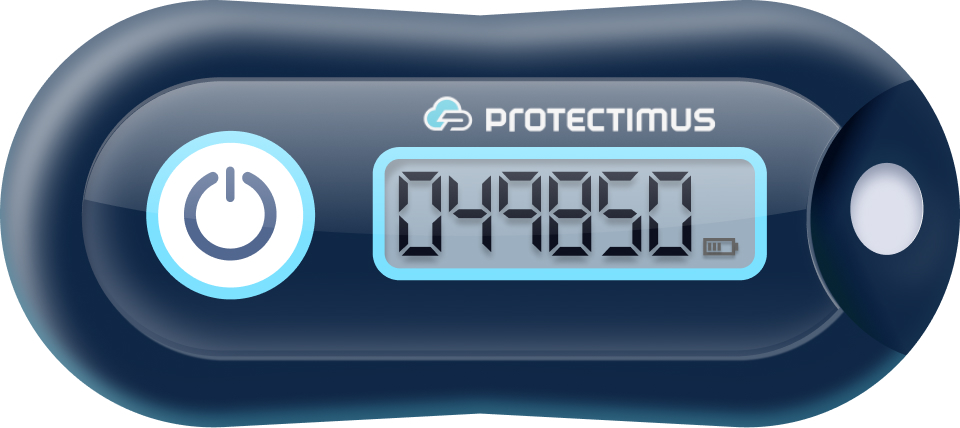
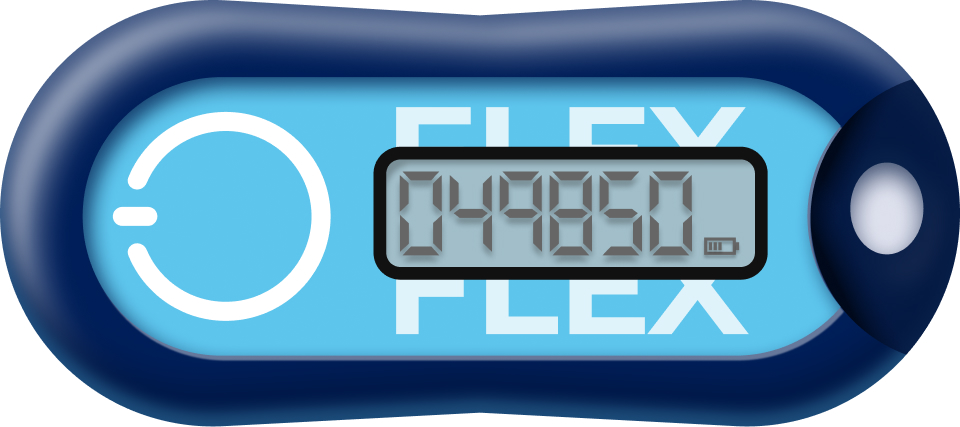
- Token hardware TOTP programmabile in formato portachiavi.
- Supporta l'algoritmo TOTP (RFC 6238) con SHA-1.
- Adatto sia all'uso aziendale che personale con diversi servizi di autenticazione.
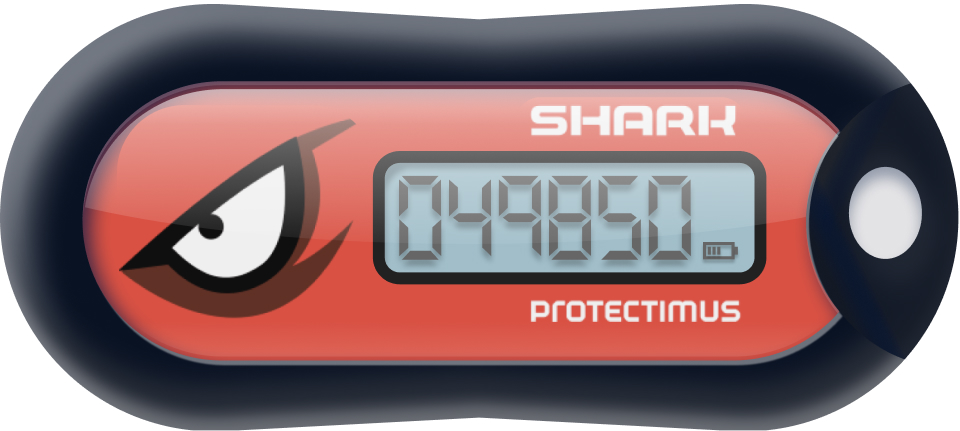
- Token hardware TOTP tradizionale che supporta l'algoritmo SHA-256.
- Dotato di display LED a sei cifre con indicatore del tempo.
- Adatto all'uso aziendale con il servizio MFA di Protectimus e con i sistemi che consentono di aggiungere chiavi segrete di autenticazione.
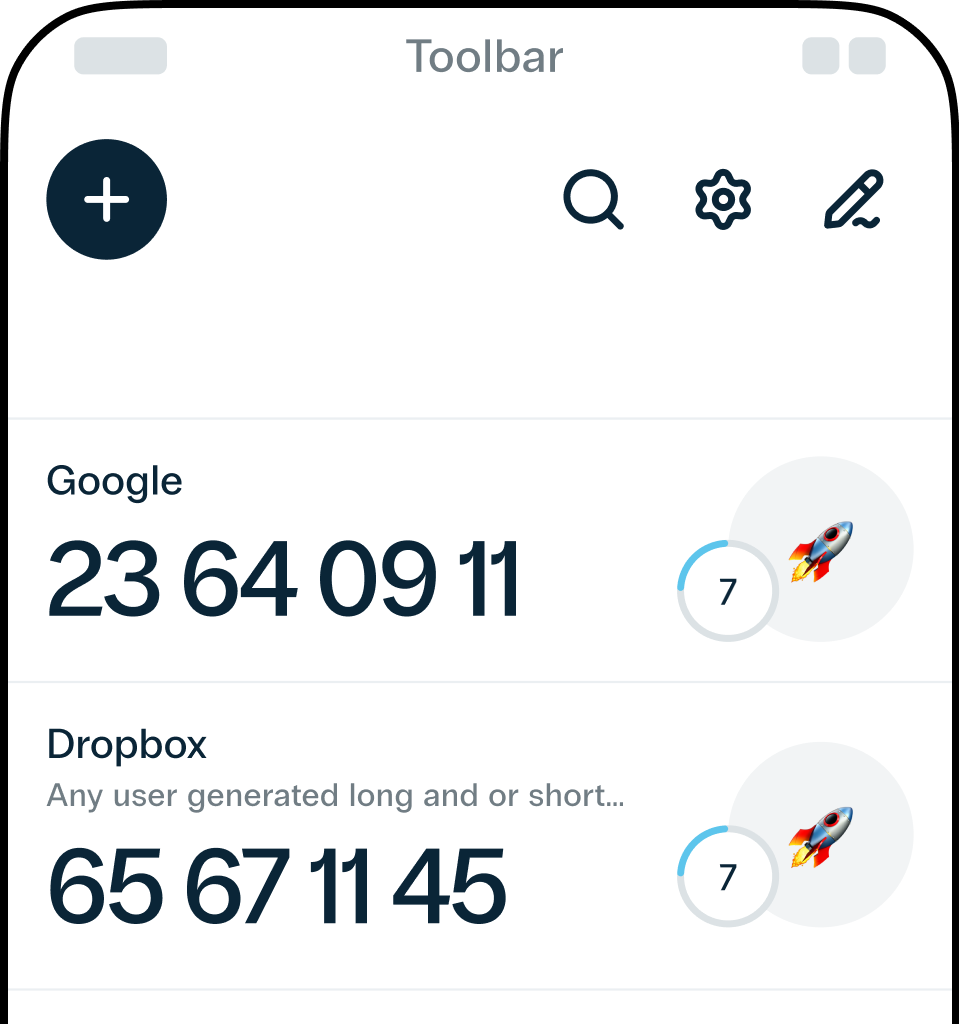
APP DI AUTENTICAZIONE 2FA PROTECTIMUS SMART
App di autenticazione 2FA Protectimus SMART
- App 2FA gratuita per iOS e Android.
- Backup crittografato nel cloud e protezione tramite PIN e autenticazione biometrica.
- Supporta diversi algoritmi di autenticazione, il backup crittografato nel cloud e codici OTP di lunghezza personalizzabile.
- Ideale per proteggere gli account personali su qualsiasi sito web che supporti la 2FA e per l'uso aziendale con Protectimus o altri servizi di autenticazione.
SERVIZI GRATUITI PER LA RICEZIONE DI CODICI OTP
- Invio gratuito di codici OTP tramite chatbot nelle app di messaggistica, un'alternativa affidabile agli SMS.
- Supporta gli algoritmi HOTP e OCRA, oltre alla funzionalità di firma dei dati.
- Adatto all'uso aziendale con il servizio MFA di Protectimus.

- Invio gratuito di codici OTP tramite email, con supporto dell'algoritmo HOTP e della firma dei dati.
- Adatto all'uso aziendale con il servizio MFA di Protectimus.

- Invio di password monouso (OTP) tramite SMS.
- Supporta l'algoritmo HOTP e la firma dei dati.
- Ideale per l'uso aziendale con il servizio MFA di Protectimus.

3. Protectimus può essere utilizzato sia per gli account personali che per quelli aziendali?
Certamente! Protectimus offre soluzioni adatte sia agli utenti privati che alle aziende, con un'ampia scelta di software per l'autenticazione a due fattori (2FA) e metodi di autenticazione semplici da utilizzare, tra cui token hardware, app mobili e servizi di invio di codici OTP. Questa varietà permette di soddisfare diverse esigenze di sicurezza. Sebbene molti prodotti Protectimus siano pensati principalmente per le aziende, sono disponibili anche ottime soluzioni per gli utenti privati.
Per uso personale, una delle soluzioni più interessanti è l'app 2FA gratuita Protectimus SMART OTP, dotata di backup crittografato nel cloud. È un'ottima scelta per proteggere gli account personali sui siti web che supportano l'autenticazione a due fattori (2FA). Anche i token hardware programmabili Protectimus Slim e Protectimus Flex sono ideali sia per l'uso personale che aziendale. Possono essere configurati per funzionare con quasi tutti i servizi compatibili, tra cui Google, Dropbox, GitHub, Microsoft, Facebook e numerosi exchange di criptovalute, offrendo un'alternativa hardware alle app 2FA.
Protectimus offre inoltre una soluzione 2FA per Windows e RDP facile da installare e gratuita fino a 10 utenti. È una soluzione utile sia per le aziende che per gli utenti privati che desiderano rafforzare la sicurezza dei propri account Windows.
Per le aziende, Protectimus mette a disposizione una piattaforma di autenticazione multifattore (MFA) completa e affidabile, con un'ampia scelta di soluzioni hardware e software. Questo consente di adottare un approccio completo alla protezione dei sistemi e delle applicazioni aziendali.
4. Protectimus è conforme agli standard e alle normative di sicurezza del settore?
Protectimus rispetta gli standard di sicurezza del settore e dispone di certificazioni che attestano l'affidabilità delle sue soluzioni di autenticazione multifattore (MFA). Tra queste figura la certificazione OATH, rilasciata dalla Initiative for Open Authentication. OATH è un'organizzazione di riferimento nel settore, impegnata nella promozione di sistemi di autenticazione sicuri e affidabili. Attraverso il programma OATH Certification, verifica e certifica i prodotti dei fornitori, accertandone la conformità ai requisiti previsti dai profili di certificazione OATH.
Protectimus ha inoltre ottenuto la certificazione Citrix Ready Partner, che attesta la compatibilità della sua soluzione 2FA con i prodotti Citrix. Questo riconoscimento viene assegnato a seguito delle verifiche effettuate dagli esperti Citrix. In qualità di Citrix Ready Partner, la soluzione di autenticazione a due fattori di Protectimus è ufficialmente raccomandata per l'integrazione con Citrix, a conferma della sua affidabilità e compatibilità.
5. Come configurare Protectimus per diverse applicazioni e account?
Configurare Protectimus per proteggere diverse applicazioni e account è semplice:
Integrazione semplice in qualsiasi infrastruttura: Protectimus semplifica l'integrazione grazie a un'ampia gamma di plugin MFA, che consentono di collegare rapidamente la soluzione ai diversi sistemi dell'infrastruttura aziendale. Inoltre, Protectimus mette a disposizione un'API facile da utilizzare, disponibile anche nel piano gratuito, per agevolare ulteriormente l'integrazione. Gli sviluppatori possono inoltre utilizzare i Software Development Kit (SDK) disponibili per linguaggi di programmazione diffusi come Java, PHP e Python. Se non è disponibile un plugin specifico, il team di sviluppo di Protectimus può fornire assistenza per collegare e integrare la soluzione con altri servizi. Questo approccio consente di estendere la protezione tramite autenticazione a due fattori (2FA) a tutti i sistemi dell'infrastruttura.
Gestione efficiente degli utenti e dei gruppi: Protectimus semplifica l'organizzazione e la gestione degli utenti attraverso le risorse. All'interno di un unico account è possibile creare più risorse, ciascuna con i propri amministratori. Ad esempio, le esigenze di sicurezza degli utenti finali possono essere diverse da quelle degli amministratori che accedono al pannello di gestione. Una risorsa può essere dedicata agli utenti finali, offrendo loro la possibilità di scegliere tra diversi metodi di autenticazione, come token hardware, app 2FA o chatbot Protectimus nelle app di messaggistica. Un'altra risorsa, all'interno dello stesso account Protectimus, può invece essere riservata ad amministratori, sviluppatori e personale di supporto. Per questa risorsa è possibile applicare regole di autenticazione più rigorose, consentendo esclusivamente l'utilizzo di token hardware e attivando filtri basati sull'orario e sulla posizione geografica. La gestione basata sulle risorse permette così di amministrare in modo efficace diversi gruppi di utenti, applicando requisiti di sicurezza specifici in base ai rispettivi livelli di accesso ai dati sensibili.
6. Quali opzioni di assistenza sono disponibili in caso di problemi con Protectimus?
Sappiamo quanto sia importante ricevere assistenza tempestiva. Per questo offriamo diverse opzioni di supporto, pensate per soddisfare le esigenze dei nostri clienti.
Assistenza 8/5
Il nostro team di assistenza è disponibile durante l'orario lavorativo, nei giorni feriali, senza costi aggiuntivi per tutti i piani a pagamento (Starter, Business, Custom, Platform e Cluster). Puoi contattarci via email all'indirizzo support@protectimus.com, per telefono oppure tramite il modulo di contatto sul nostro sito web. Inoltre, il sistema di ticket di assistenza integrato nella dashboard della piattaforma Protectimus consente di gestire le richieste in modo rapido e organizzato.
Opzioni di assistenza estesa (a pagamento)
Per chi necessita di una copertura più ampia, offriamo anche opzioni di assistenza estesa:
- Assistenza 24/5: Supporto disponibile 24 ore su 24, cinque giorni alla settimana.
- Assistenza 24/7: Supporto disponibile 24 ore su 24, sette giorni su sette.
Con l'assistenza estesa hai inoltre accesso a un numero telefonico dedicato alle emergenze, per ricevere supporto immediato nelle situazioni critiche. In questo modo puoi scegliere il livello di assistenza più adatto alle tue esigenze.
7. Protectimus è compatibile con le piattaforme e i servizi più diffusi?
Certamente! La soluzione di autenticazione multifattore (MFA) di Protectimus è compatibile con numerose piattaforme e servizi diffusi, grazie a plugin di integrazione pronti all'uso e alla possibilità di effettuare l'integrazione della 2FA tramite API. Grazie alla possibilità di integrarsi con diversi sistemi e applicazioni, Protectimus offre una protezione affidabile degli accessi e dei dati su piattaforme come macOS, Windows (sia per l'accesso locale che per quello remoto tramite RDP), Ubuntu, OWA, ADFS, Active Directory e LDAP, Roundcube e sistemi che supportano il protocollo RADIUS. Per qualsiasi domanda o difficoltà durante l'integrazione, il nostro team di sviluppo è a disposizione per fornire assistenza.
8. Quanto durano i token Protectimus e come posso sostituirli?
I token hardware OTP Protectimus sono coperti da una garanzia di 12 mesi e 2 settimane dalla data di spedizione. La garanzia è valida in condizioni di normale utilizzo e in assenza di danni meccanici. In genere, questi token hanno una durata di 3-5 anni, a seconda della durata della batteria e della frequenza di generazione dei codici OTP. Tieni presente che non è possibile restituire o sostituire i token perfettamente funzionanti. I token hardware sono dispositivi progettati per la sicurezza delle informazioni e contengono chiavi segrete riservate integrate, che non possono essere condivise con altri clienti.
9. Come posso recuperare l'accesso al mio account se perdo il dispositivo o il token Protectimus?
Se perdi il dispositivo o il token Protectimus, contatta il tuo amministratore per ricevere assistenza.
Se sei un amministratore e non riesci più ad accedere al tuo account Protectimus, contatta il nostro team di assistenza per ricevere supporto.
- 1. Che cos'è l'autenticazione multifattore (MFA)?
- 2. Fattori dell'autenticazione multifattore
- 3. Come funziona l'autenticazione multifattore
- Le fasi del processo di autenticazione MFA:
- 4. L'importanza dell'autenticazione multifattore
- 5. Da quali minacce protegge l'autenticazione multifattore?
- Attacchi di phishing
- Attacchi brute force
- Attacchi di keylogging
- Credential stuffing
- Session hijacking
- Attacchi di social engineering
- Attacchi man-in-the-middle (MitM)
- Password compromesse
- 6. Esempi di autenticazione multifattore
- Regole di sicurezza personalizzate per i gruppi di utenti di Volet
- Sicurezza aziendale presso Xchanging Italy
- Protezione degli accessi VPN e della posta elettronica aziendale di SICIM
- 7. Metodi di autenticazione multifattore
- Autenticazione basata sulla conoscenza
- Token OTP hardware
- Autenticazione tramite SMS
- App per l'autenticazione a due fattori
- Autenticazione tramite chatbot nelle app di messaggistica
- Autenticazione a due fattori tramite notifiche push
- Autenticazione tramite token email
- Autenticazione biometrica
- Autenticazione basata sulla posizione e sull'orario
- 8. Come implementare l'autenticazione multifattore nelle aziende
- 9. In quali settori viene utilizzata l'MFA?
- Servizi finanziari
- Istruzione
- Sanità
- Gaming online e gioco d'azzardo
- Tecnologia ed energia
- Pubblica amministrazione
- 10. Domande frequenti sull'autenticazione a due fattori (2FA)
- 1. Dove posso attivare l'autenticazione a due fattori (2FA)?
- 3. È facile configurare l'autenticazione a due fattori?
- 4. Quanto è efficace l'autenticazione a due fattori nel migliorare la sicurezza?
- 5. Posso utilizzare l'autenticazione a due fattori senza smartphone?
- 6. Cosa succede se perdo l'accesso al mio dispositivo di autenticazione a due fattori?
- 7. L'autenticazione a due fattori può essere violata?
- 8. Qual è la differenza tra MFA e autenticazione a due fattori (2FA)?
- 11. Guide pratiche per gli utenti Protectimus
- 1. Guida passo passo alla configurazione dell'MFA di Protectimus
- 2. Quali metodi di autenticazione supporta Protectimus?
- 3. Protectimus può essere utilizzato sia per gli account personali che per quelli aziendali?
- 4. Protectimus è conforme agli standard e alle normative di sicurezza del settore?
- 5. Come configurare Protectimus per diverse applicazioni e account?
- 6. Quali opzioni di assistenza sono disponibili in caso di problemi con Protectimus?
- 7. Protectimus è compatibile con le piattaforme e i servizi più diffusi?
- 8. Quanto durano i token Protectimus e come posso sostituirli?
- 9. Come posso recuperare l'accesso al mio account se perdo il dispositivo o il token Protectimus?