







MFA-платформа для
постачальників керованих послуг (MSP)
Надавайте послуги MFA кільком клієнтам на єдиній платформі Protectimus. Керуйте кожним клієнтом окремо та обирайте відповідний варіант розгортання — у хмарі або локальній інфраструктурі.
Керуйте кількома клієнтами на одній платформі
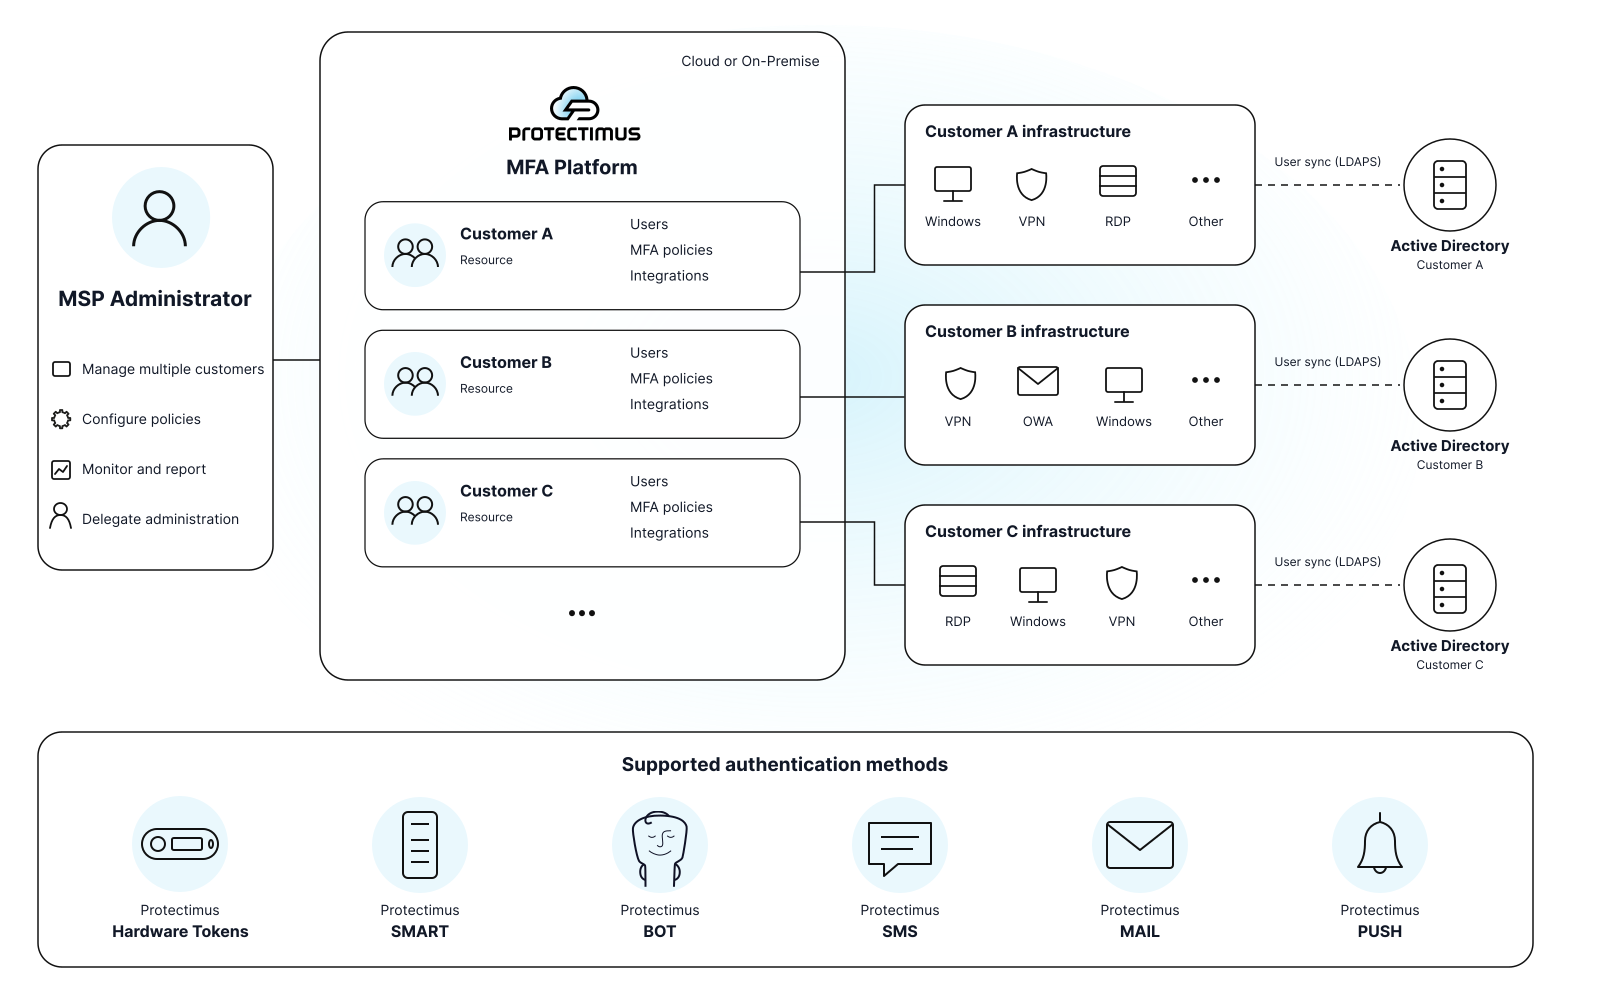
Protectimus дає змогу MSP керувати MFA всіх клієнтів на одній платформі. Для кожного клієнта створюється окремий Ресурс із власними користувачами, токенами, політиками та налаштуваннями.
Зі зростанням бізнесу ви можете додавати нових клієнтів і керувати ними на тій самій платформі без зайвих складнощів.
Окремий Ресурс для кожного клієнта
Для кожного клієнта створюється окремий Ресурс із власними користувачами, токенами, політиками автентифікації та налаштуваннями. Так клієнтські середовища залишаються відокремленими, а щоденне адміністрування стає простішим.
Делеговане адміністрування
Надайте адміністраторам клієнтів доступ до керування своїм Ресурсом, а загальний контроль над платформою залиште за MSP. Так команда MSP витрачатиме менше часу на рутинні завдання.
Менше рутинного адміністрування
Скоротіть обсяг ручної роботи завдяки автоматичній синхронізації користувачів з Active Directory через LDAP, автоматичній реєстрації токенів, функціям самообслуговування та самостійному скиданню паролів (SSPR).
Дані користувачів можуть автоматично синхронізуватися з Active Directory. Користувачі також можуть самостійно виконувати дозволені дії — наприклад, реєструвати засоби MFA, керувати автентифікацією та відновлювати паролі. Це знижує навантаження на адміністраторів MSP і клієнтів.
Архітектура MFA-платформи для кількох клієнтів
Як Protectimus працює для MSP
Налаштуйте MFA для кожного клієнта за шість простих кроків

Створіть окремий Ресурс для кожного клієнта
Створіть окремий Ресурс для клієнта та налаштуйте політики MFA, параметри безпеки й права адміністраторів.

Підключіть системи, які потрібно захистити
Встановіть і налаштуйте необхідні конектори та плагіни Protectimus для Windows і RDP, VPN і сервісів на базі RADIUS, OWA, Active Directory та інших систем, які потрібно захистити за допомогою MFA.

Синхронізуйте користувачів з Active Directory
Підключіть Active Directory через LDAP для автоматичного імпорту та синхронізації даних користувачів. За допомогою правил синхронізації можна вибрати користувачів і групи AD, для яких потрібно увімкнути MFA. Вам не доведеться додавати й оновлювати користувачів вручну.

Налаштуйте реєстрацію MFA-токенів
За допомогою політик автентифікації визначте, які методи MFA будуть доступні різним користувачам. Якщо ввімкнено автоматичну реєстрацію токенів, користувачі зможуть самостійно зареєструвати дозволений другий фактор без допомоги адміністратора.

Налаштуйте самообслуговування користувачів
Визначте, які дії користувачі зможуть виконувати самостійно. Наприклад, їм можна дозволити перевипускати токени або змінювати метод автентифікації без звернення до служби підтримки.

Увімкніть самостійне скидання паролів
Налаштуйте самостійне скидання пароля (SSPR), щоб користувачі могли безпечно скидати або відновлювати пароль Active Directory без звернення до служби підтримки MSP або клієнта.
Гнучкі варіанти розгортання
Для MSP, що надають MFA як сервіс, важливо обрати підходящу модель розгортання. Protectimus надає повну свободу: використовуйте хмарний сервіс або встановлюйте платформу на власні сервери.
Хмарна MFA
для MSP
Почніть надавати багатофакторну автентифікацію миттєво, без необхідності розгортати чи підтримувати власну інфраструктуру. Хмарна платформа MFA Protectimus дозволяє MSP підключати клієнтів за лічені хвилини, легко масштабувати сервіс і отримувати високий прибуток при мінімальних витратах на операційну підтримку.

Локальна платформа MFA
Розгорніть платформу двофакторної автентифікації Protectimus на власних серверах, щоб зберігати повний контроль. Ідеальне рішення для провайдерів керованих послуг, яким важливо зберігати всі дані клієнтів у власній інфраструктурі, відповідати суворим вимогам інформаційної безпеки чи використовувати власний брендинг.

Інтеграція:
API та готові компоненти
Protectimus підтримує основні стандарти й алгоритми автентифікації та пропонує широкі можливості інтеграції для MSP. API та готові компоненти дають змогу швидко підключити Protectimus до наявної інфраструктури. Наша команда допоможе з інтеграцією та налаштуванням на всіх етапах впровадження.
Рішення Protectimus DSPA безпосередньо інтегрується з AD, LDAP або будь-яким каталогом користувачів, що дозволяє захистити доступ до всіх вузлів вашої інфраструктури одночасно.
Налаштуйте двофакторну автентифікацію для Outlook Web App (OWA) та Exchange Admin Center (EAC) за допомогою готового до використання плагіна, сумісного з Exchange 2013, 2016 та 2019.
Платформа багатофакторної автентифікації Protectimus легко інтегрується з Active Directory Federation Services (ADFS 3.0 та 4.0), посилюючи безпеку без зайвих зусиль.
Використовуйте компоненти Protectimus ADFS або Office 365 та локальну платформу MFA для забезпечення єдиного входу (SSO) з додатковою безпекою за рахунок одноразових паролів.
Інтегруйте двофакторну автентифікацію у Windows 8, 8.1, 10, 11 та Windows Server 2012, 2016, 2019, 2022. Рішення захищає як локальні облікові записи, так і доступ по RDP.
Захистіть VPN, Wi-Fi, міжмережні екрани та будь-яку систему на базі RADIUS за допомогою 2FA. Protectimus легко інтегрується з Cisco, Citrix, VMware, FortiGate, SonicWALL, OpenVPN і т.д.
Інтегруйте локальну платформу Protectimus з Ubuntu або macOS через RADIUS, щоб захистити свої корпоративні облікові записи за допомогою багатофакторної автентифікації.
Використовуйте наш API для прямої інтеграції з вашими системами та застосунками. Protectimus API розроблено відповідно до принципів REST. Дані передаються у форматі XML або JSON.
Брендування та кастомізація
Зробіть Protectimus одним зі своїх продуктів. Ми можемо оформити токени, застосунки та саму платформу у вашому стилі, а також налаштувати рішення під ваші процеси та вимоги інтеграції. Якщо потрібні додаткові налаштування — просто скажіть, і ми обов’язково допоможемо.
Кастомізація MFA платформи
Якщо вам потрібні додаткові функції або ви хочете використовувати власний фірмовий дизайн, наша команда допоможе налаштувати платформу Protectimus MFA під ваші індивідуальні вимоги.
Застосунок Protectimus SMART
Ми можемо оформити застосунок Protectimus SMART OTP у стилі вашої компанії — з вашою назвою, логотипом та фірмовим дизайном.
Брендування апаратних OTP-токенів
При замовленні від 1000 штук ми можемо виготовити апаратні токени у вашому корпоративному стилі, забезпечивши єдиний зовнішній вигляд усіх засобів автентифікації.
Широкий вибір методів автентифікації
Що кажуть наші клієнти
-
SICIM
-
DXC
-
Volet
На даний момент моя оцінка роботи компанії - 10 з 10. Важливим фактором у виборі цього провайдера двофакторної автентифікації була можливість кастомізації 2FA системи під наш проект. Після того, як ми зв'язалися з командою Protectimus і пояснили завдання, вони безкоштовно впровадили для нас необхідний функціонал. Жодних проблем не виникло. Все працює добре.
Крістіан Г, Системний адміністратор SICIM
Ми обрали Protectimus за їхню унікальну технологію Dynamic Strong Password Authentication (DSPA). Завдяки цьому рішенню нам вдалося одразу захистити всі необхідні системи, оскільки воно дозволяє інтегрувати 2FA безпосередньо з Active Directory. Вже рік користуємося MFA платформою Protectimus і повністю задоволені!
Мауро С., Xchanging Italy a DXC Technology
За ці роки у нас був лише позитивний досвід співпраці. Protectimus підтримував нас на всіх етапах — від інтеграції до впровадження додаткових функцій під наші специфічні завдання. Завдяки цьому рішенню двофакторної автентифікації ми впевнені, що інфраструктура та користувачі Volet надійно захищені. Protectimus дає нам не просто відчуття безпеки, а справжній, реальний захист. Однозначно рекомендую!
Артем Ш., Директор з інформаційної безпеки компанії Volet
Встановлюйте власну ціну та
отримуйте регулярний дохід
Protectimus пропонує MSP-партнерам спеціальні ціни на MFA-сервіси та апаратні токени. Ви самі формуєте пакети послуг і встановлюєте кінцеву ціну для клієнтів.
Створюйте власний сервіс керованої MFA та отримуйте регулярний дохід зі зростанням клієнтської бази.
Спеціальні ціни для MSP
Отримуйте спеціальні партнерські ціни на MFA-сервіси та апаратні токени Protectimus. Це дає більше можливостей для створення конкурентних пропозицій для клієнтів.
Ваш сервіс — ваша ціна
Створюйте власні пакети послуг MFA та самостійно встановлюйте ціну для клієнтів. Доповнюйте MFA послугами впровадження, адміністрування, технічної підтримки та іншими керованими сервісами.
Інтеграція та технічна підтримка
Наша команда допоможе розпочати роботу з Protectimus, налаштувати інтеграції та розгорнути рішення. Ми надамо технічну підтримку та за потреби навчимо вашу команду працювати з платформою й супроводжувати клієнтські впровадження.
Наші партнери

Станьте нашим MSP партнером
Поширені запитання
Як Protectimus допомагає MSP керувати кількома клієнтами?
Protectimus дає змогу керувати MFA всіх клієнтів на одній платформі. Для кожного клієнта створюється окремий Ресурс із власними користувачами, токенами, політиками автентифікації, налаштуваннями та захищеними системами.
MSP зберігає централізований контроль над платформою, а Ресурси клієнтів залишаються відокремленими.
Чи можуть клієнти самостійно керувати користувачами та налаштуваннями MFA?
Так. MSP може надати адміністратору клієнта доступ до його Ресурсу без доступу до Ресурсів інших клієнтів.
Клієнт може самостійно виконувати повсякденні завдання, а MSP зберігає загальний контроль над платформою.
Чи потрібен окремий сервер Protectimus для кожного клієнта?
Ні. На одній платформі Protectimus можна створити окремі Ресурси для кількох клієнтів. Тому MSP не потрібно розгортати й обслуговувати окремий MFA-сервер для кожного клієнта.
Коли кількість клієнтів зростає, достатньо додавати нові Ресурси на ту саму платформу.
Чи можна налаштувати різні політики та методи MFA для кожного клієнта?
Так. Для кожного Ресурсу можна окремо налаштувати політики автентифікації та доступні методи MFA з урахуванням вимог клієнта.
Так MSP може використовувати одну платформу для клієнтів із різною інфраструктурою та вимогами до безпеки.
Як спростити підключення нових користувачів до MFA?
Protectimus підтримує автоматичну реєстрацію токенів. Користувачі можуть самостійно реєструвати доступні їм токени, тому адміністратору не потрібно реєструвати кожен токен вручну.
Це спрощує масове підключення користувачів і скорочує обсяг ручної роботи під час підключення нових клієнтів.
Що користувачі можуть робити самостійно?
Адміністратор визначає, які дії та за яких умов користувачі можуть виконувати самостійно. Наприклад, користувачам можна дозволити керувати MFA без звернення до служби підтримки.
Protectimus також підтримує самостійне скидання паролів (SSPR). Користувачі можуть безпечно скидати або відновлювати паролі без допомоги адміністратора.
Як Protectimus допомагає MSP скоротити витрати на підтримку та адміністрування?
Protectimus поєднує централізоване керування клієнтами, делеговане адміністрування, автоматичну реєстрацію токенів, самообслуговування користувачів і SSPR.
Повсякденні завдання можуть виконувати адміністратори клієнтів і самі користувачі, а не служба підтримки MSP. Так MSP може підключати більше клієнтів без пропорційного збільшення навантаження на команду.
Готові розпочати?
Готові підвищити безпеку за допомогою багатофакторної автентифікації Protectimus? Наші детальні інструкції допоможуть вам легко інтегрувати MFA у вашу систему, а команда підтримки завжди готова допомогти. Почніть сьогодні та зміцніть свою автентифікацію з Protectimus.
